

La maggior parte delle rilevazioni delle minacce proviene ancora dagli endpoint, ma gli ambienti cloud stanno rapidamente riducendo questo divario
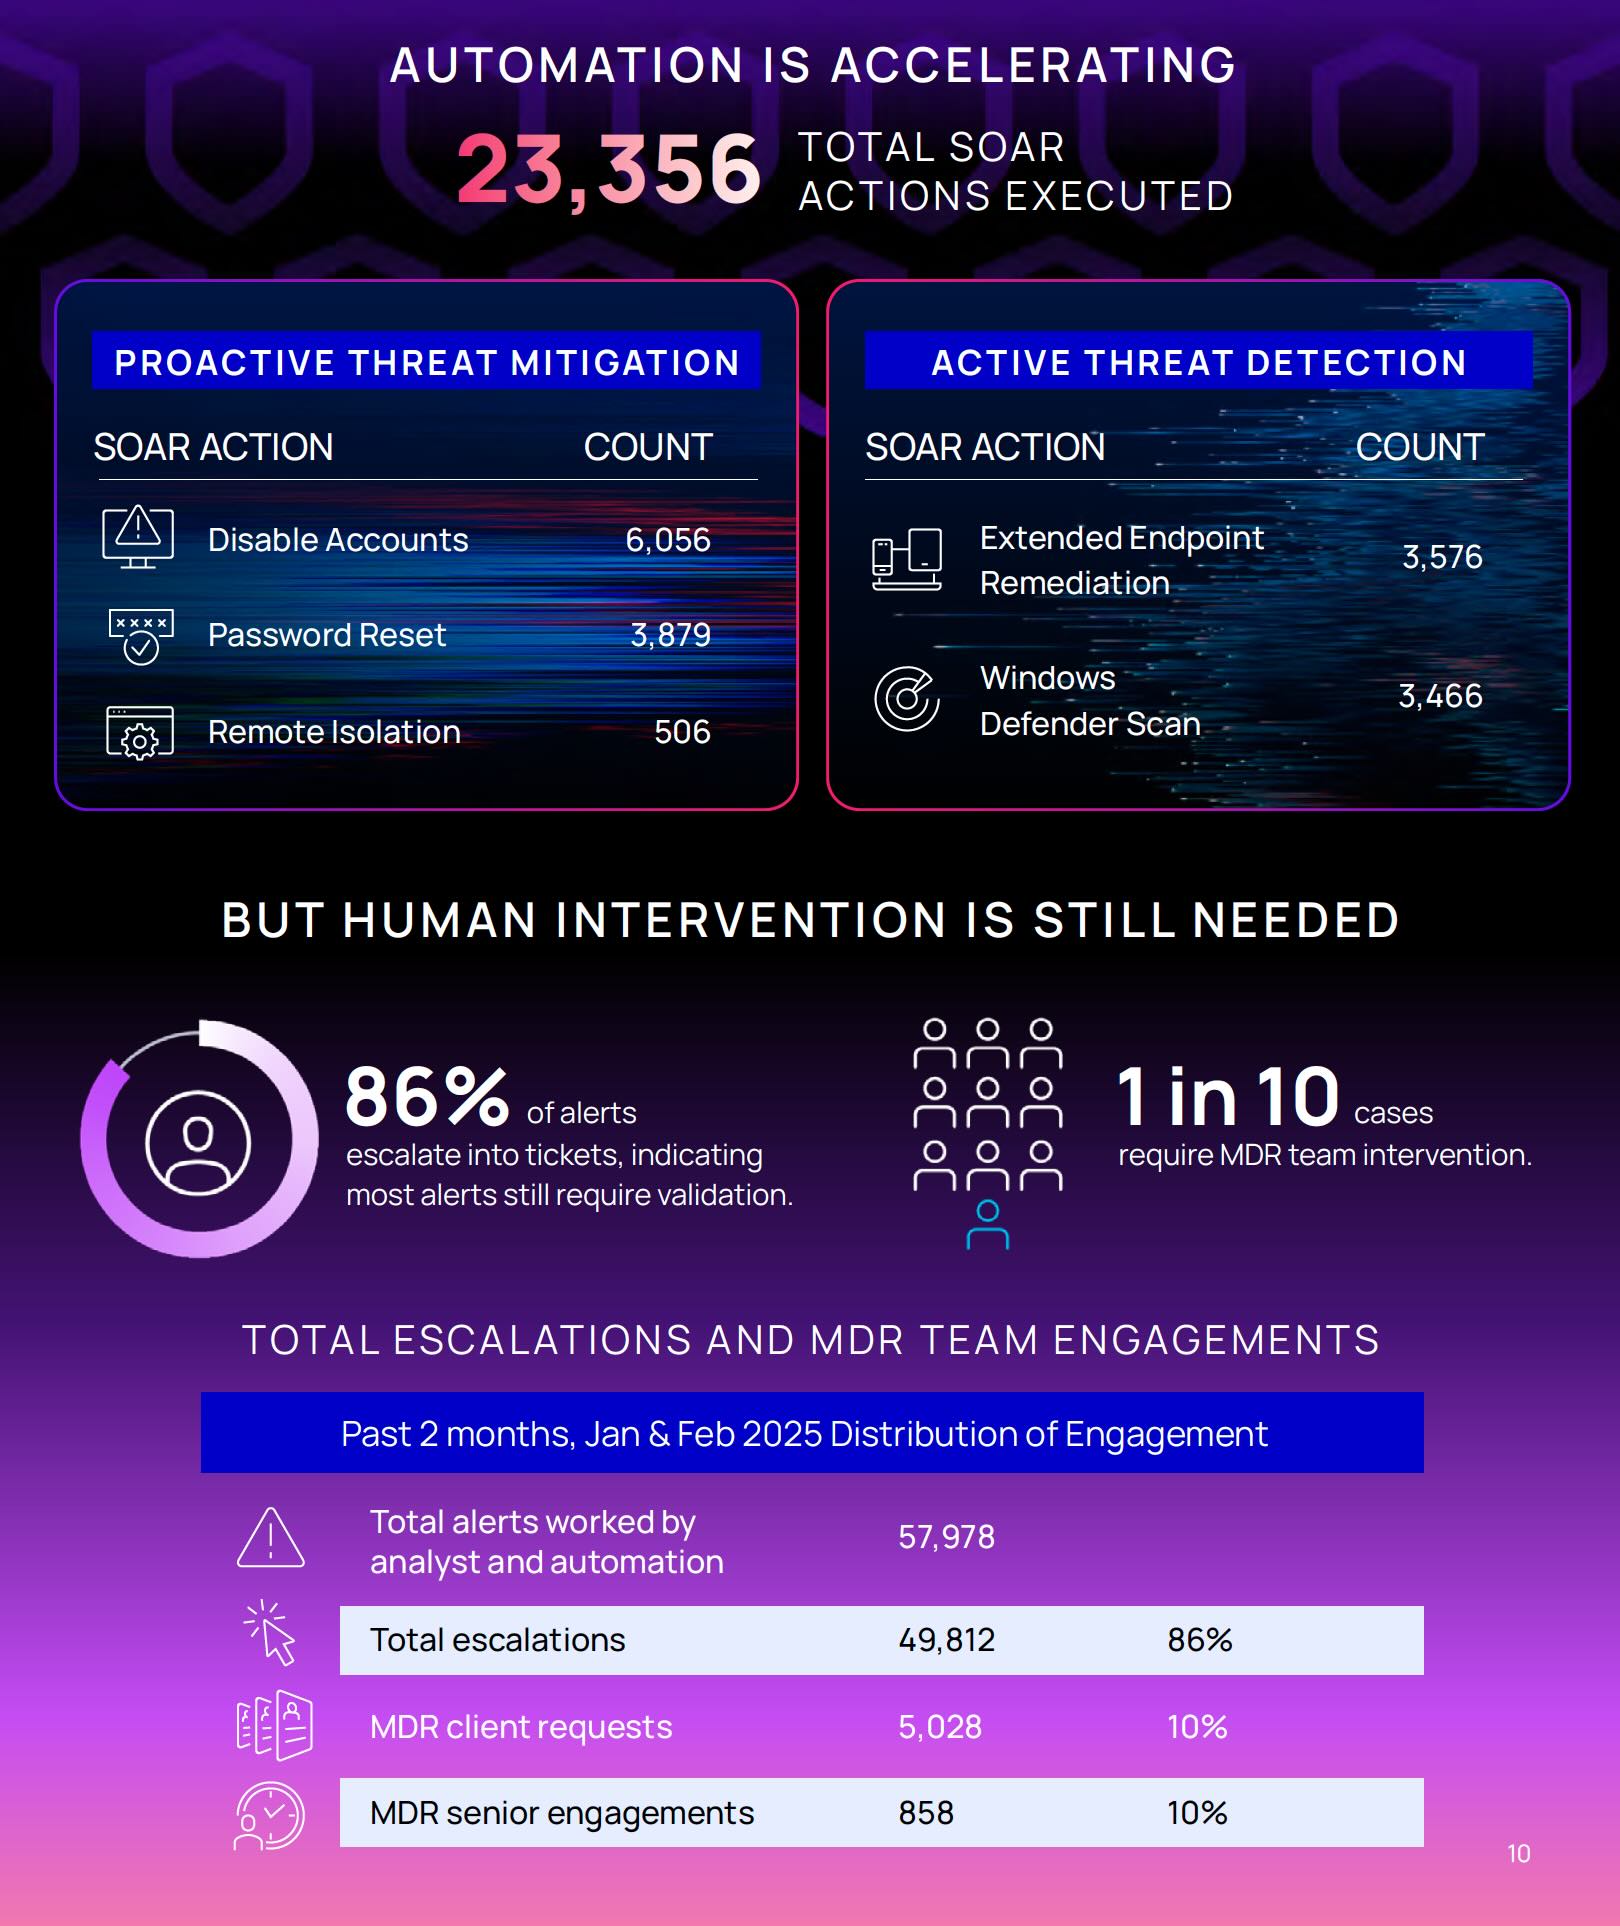
PRAGA, 25 giugno 2025 – ZEBRA SYSTEMS, distributore delle soluzioni N-able sul mercato ceco e slovacco, ha pubblicato il suo rapporto annuale 2025 State of the SOC Report, che esamina le tendenze che influenzano le operazioni di sicurezza sulla base di informazioni reali provenienti dal sistema Adlumin Managed Detection and Response (MDR). Secondo il rapporto, la principale forza trainante per migliorare l'efficienza dei centri operativi di sicurezza (SOC) è l'intelligenza artificiale, ma la maggior parte degli avvisi necessita ancora di una verifica umana e, in un decimo dei casi, richiede persino l'intervento del team MDR.
Il rapporto esamina le sfide che i SOC devono affrontare e sottolinea il loro ruolo fondamentale nel rafforzamento della sicurezza informatica. I risultati si basano sui dati del sistema Adlumin nel periodo da dicembre 2024 a febbraio 2025, durante il quale ha protetto con successo le aziende elaborando quasi 500.000 avvisi e creando 83.171 escalation di sicurezza. Tra questi incidenti, il ransomware è rimasto al primo posto, con 2.684 minacce ransomware.
Altri risultati chiave includono:
- La maggior parte delle rilevazioni proviene ancora dagli endpoint, ma gli ambienti cloud stanno rapidamente riducendo questo divario: il 56% delle rilevazioni proviene dagli endpoint e il 44% dal cloud. Quasi tutte le violazioni nel cloud richiedono quindi la limitazione dell'account per mitigare le minacce.
- Gli attacchi moderni aggirano sempre più spesso gli endpoint, perciò la rapida limitazione degli account cloud è essenziale per mitigare la minaccia. Nel periodo analizzato, il 95% delle risposte proattive alle minacce ha incluso la reimpostazione della password e la disattivazione dell'account.
- L'intelligenza artificiale è il motore di SOC più efficienti: l'utilizzo di strumenti AI ha ridotto i tempi di analisi dei SOC, eliminando la necessità di lunghe indagini manuali. L'AI è ora in grado di identificare gli indicatori di compromissione (IOC) in appena 10 secondi.
- La competenza umana rimane determinante per il successo dell'AI e dei SOC: sebbene l'AI possa aiutare nella lotta contro le minacce, non può sostituire completamente gli analisti SOC. Il rapporto rivela che l'86% degli avvisi di sicurezza viene trasformato in ticket, indicando che la maggior parte degli avvisi richiede ancora una verifica umana.
«L'attuale panorama della sicurezza informatica richiede più della semplice rilevazione: richiede precisione, adattabilità e rapidità. Questo rapporto conferma ciò che osserviamo in tutto il settore: la resilienza informatica dipende dall'integrazione delle capacità dell'intelligenza artificiale e dell'esperienza degli specialisti umani», ha dichiarato Vikram Ramesh, direttore della strategia di N-able. «Stiamo costruendo operazioni di sicurezza capaci di adattarsi in tempo reale e pronte ad affrontare le sfide future. Il centro SOC di Adlumin, che abbiamo recentemente acquisito, è un esempio della nostra visione di protezione proattiva volta ad anticipare e difendersi dalle nuove minacce.»
Per consultare il rapporto completo, visitate https://www.n-able.com/resources/state-of-the-soc-report-2025.
Autore dell’articolo: Redazione ZEBR.ai



