

Pencadangan/pemulihan dan perlindungan endpoint dianggap sebagai alat utama untuk memenuhi arahan Eropa
PRAHA, 9 Oktober 2024 – Acronis, pemimpin global di pasar solusi perlindungan siber, mempresentasikan hasil survei di antara pelanggan dan mitranya di Ceko dan Slovakia mengenai implementasi arahan NIS 2. Berdasarkan jawaban responden, persyaratan arahan tersebut hanya dipenuhi oleh 8% organisasi Ceko, sementara 41% lainnya sedang mengupayakan penerapannya. Sektor yang memerlukan perhatian terbesar dari perspektif NIS 2 adalah energi, layanan kesehatan, serta penyediaan solusi dan layanan TI.
Persyaratan keamanan yang lebih ketat, pelaporan insiden wajib, perlindungan terhadap ransomware, dan penekanan pada keamanan rantai pasokan merupakan pilar utama arahan terbaru ini, yang menimbulkan permintaan akan solusi teknis tertentu. Penyedia TI mencatat minat terbesar dari pelanggan mereka pada jaminan kesinambungan operasional sistem TI kritis, misalnya dengan bantuan teknologi Disaster Recovery, serta alat untuk analisis dan pelaporan insiden keamanan seperti EDR atau deteksi dan respons insiden yang diperluas (XDR).
Temuan survei yang paling menarik meliputi:
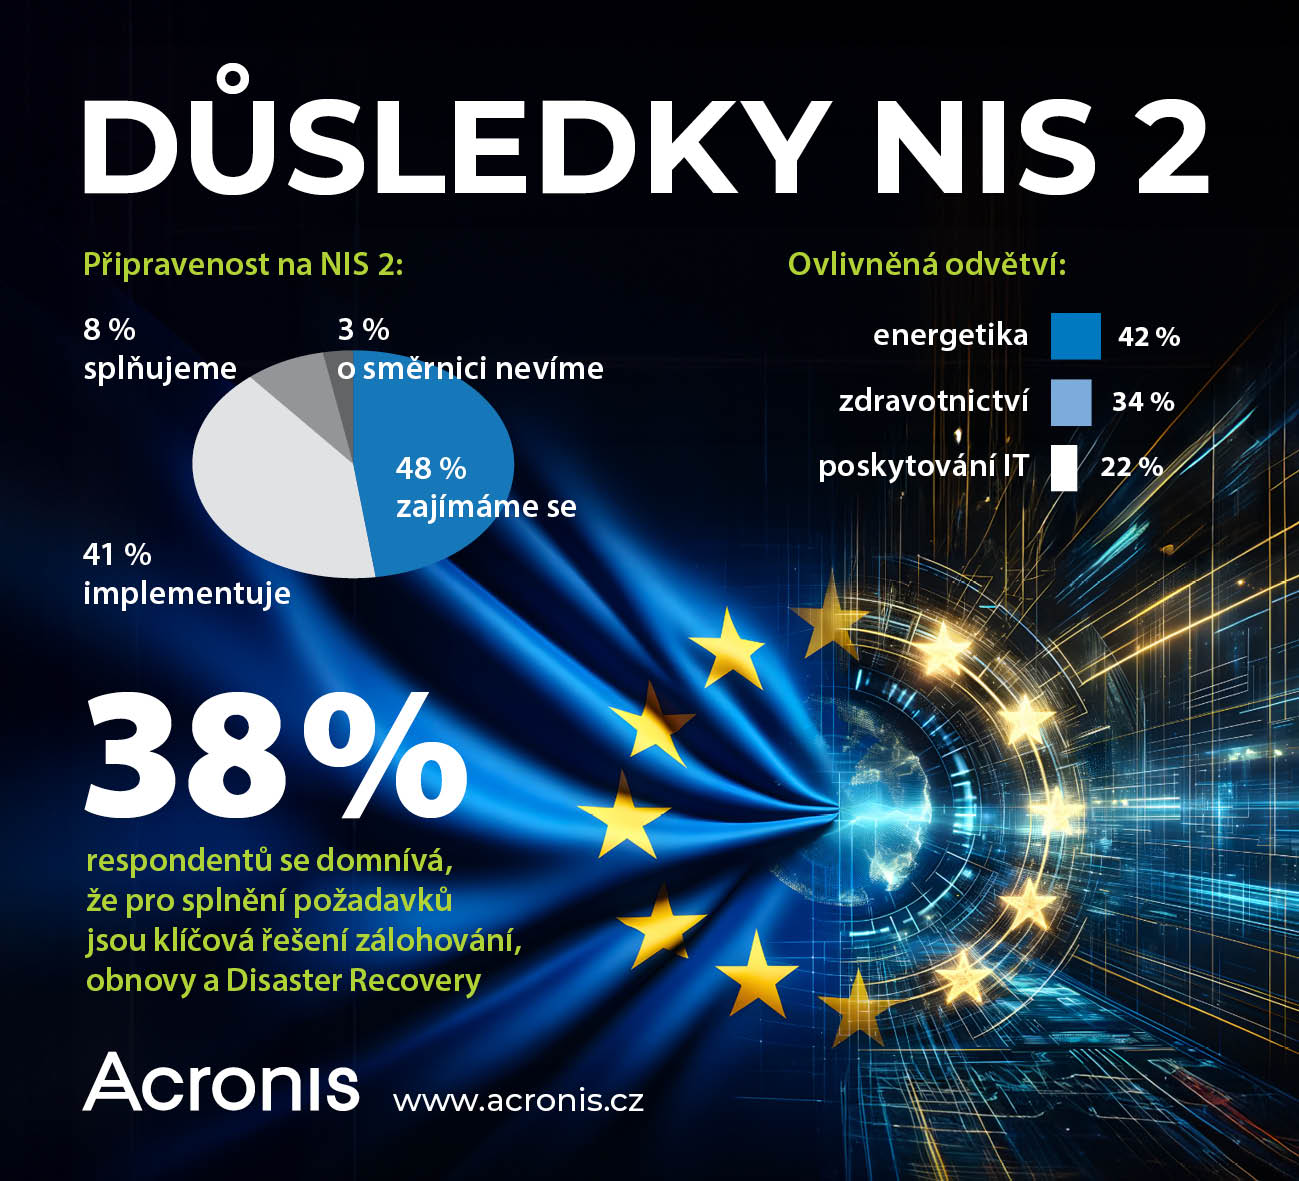
- Sebagian besar responden (48%) baru mulai memperhatikan persyaratan arahan NIS 2, 41% sudah mengerjakan implementasinya, 8% sudah memenuhi persyaratan, dan 3% menyatakan belum pernah mendengar tentang NIS 2.
- Menurut responden, NIS 2 akan paling memengaruhi sektor energi dan sektor jaringan lainnya (42%), layanan kesehatan (34%), serta penyediaan solusi dan layanan TI (22%).
- 38% responden berpendapat bahwa solusi pencadangan, pemulihan, dan Disaster Recovery sangat penting untuk memenuhi persyaratan, diikuti oleh 29% untuk alat EDR/XDR/MDR dan 27% untuk pemindaian kerentanan.
“Tidak diragukan lagi bahwa infrastruktur keamanan siber perusahaan dan organisasi harus diperkuat sehubungan dengan implementasi NIS 2,” kata Štěpán Bínek, manajer penjualan solusi cloud Acronis di ZEBRA SYSTEMS.“Bagi banyak perusahaan kecil dan menengah, hal ini dapat berarti dampak yang signifikan terhadap jumlah personel dan anggaran keuangan mereka. Oleh karena itu, selain membangun keamanan sendiri, disarankan juga untuk mempertimbangkan alternatif layanan dari penyedia MSP, yang memungkinkan pemenuhan persyaratan NIS 2 tanpa memerlukan investasi awal TI yang besar.”
Penulis artikel: Tim redaksi ZEBR.ai






