

Vďaka využitiu technológie SentinelOne Singularity RANGER prichádza N-able EDR s riešením na obmedzenie možných vektorov útoku
PRAHA, 23. novembra 2023 – Spoločnosť ZEBRA SYSTEMS, distribútor riešení N-able na českom a slovenskom trhu, oznámila, že riešenie N-able Endpoint Detection and Response (EDR) je teraz k dispozícii aj s rozšírením o pokročilú funkciu správy potenciálnych oblastí útoku. S touto funkciou, postavenou na technológii SentinelOne Singularity RANGER, môžu poskytovatelia MSP a IT profesionáli jednoducho odhaliť zraniteľné zariadenia v sieti a prijímať vhodné opatrenia na obmedzenie pravdepodobnosti kybernetických útokov a zabezpečenie súladu s predpismi
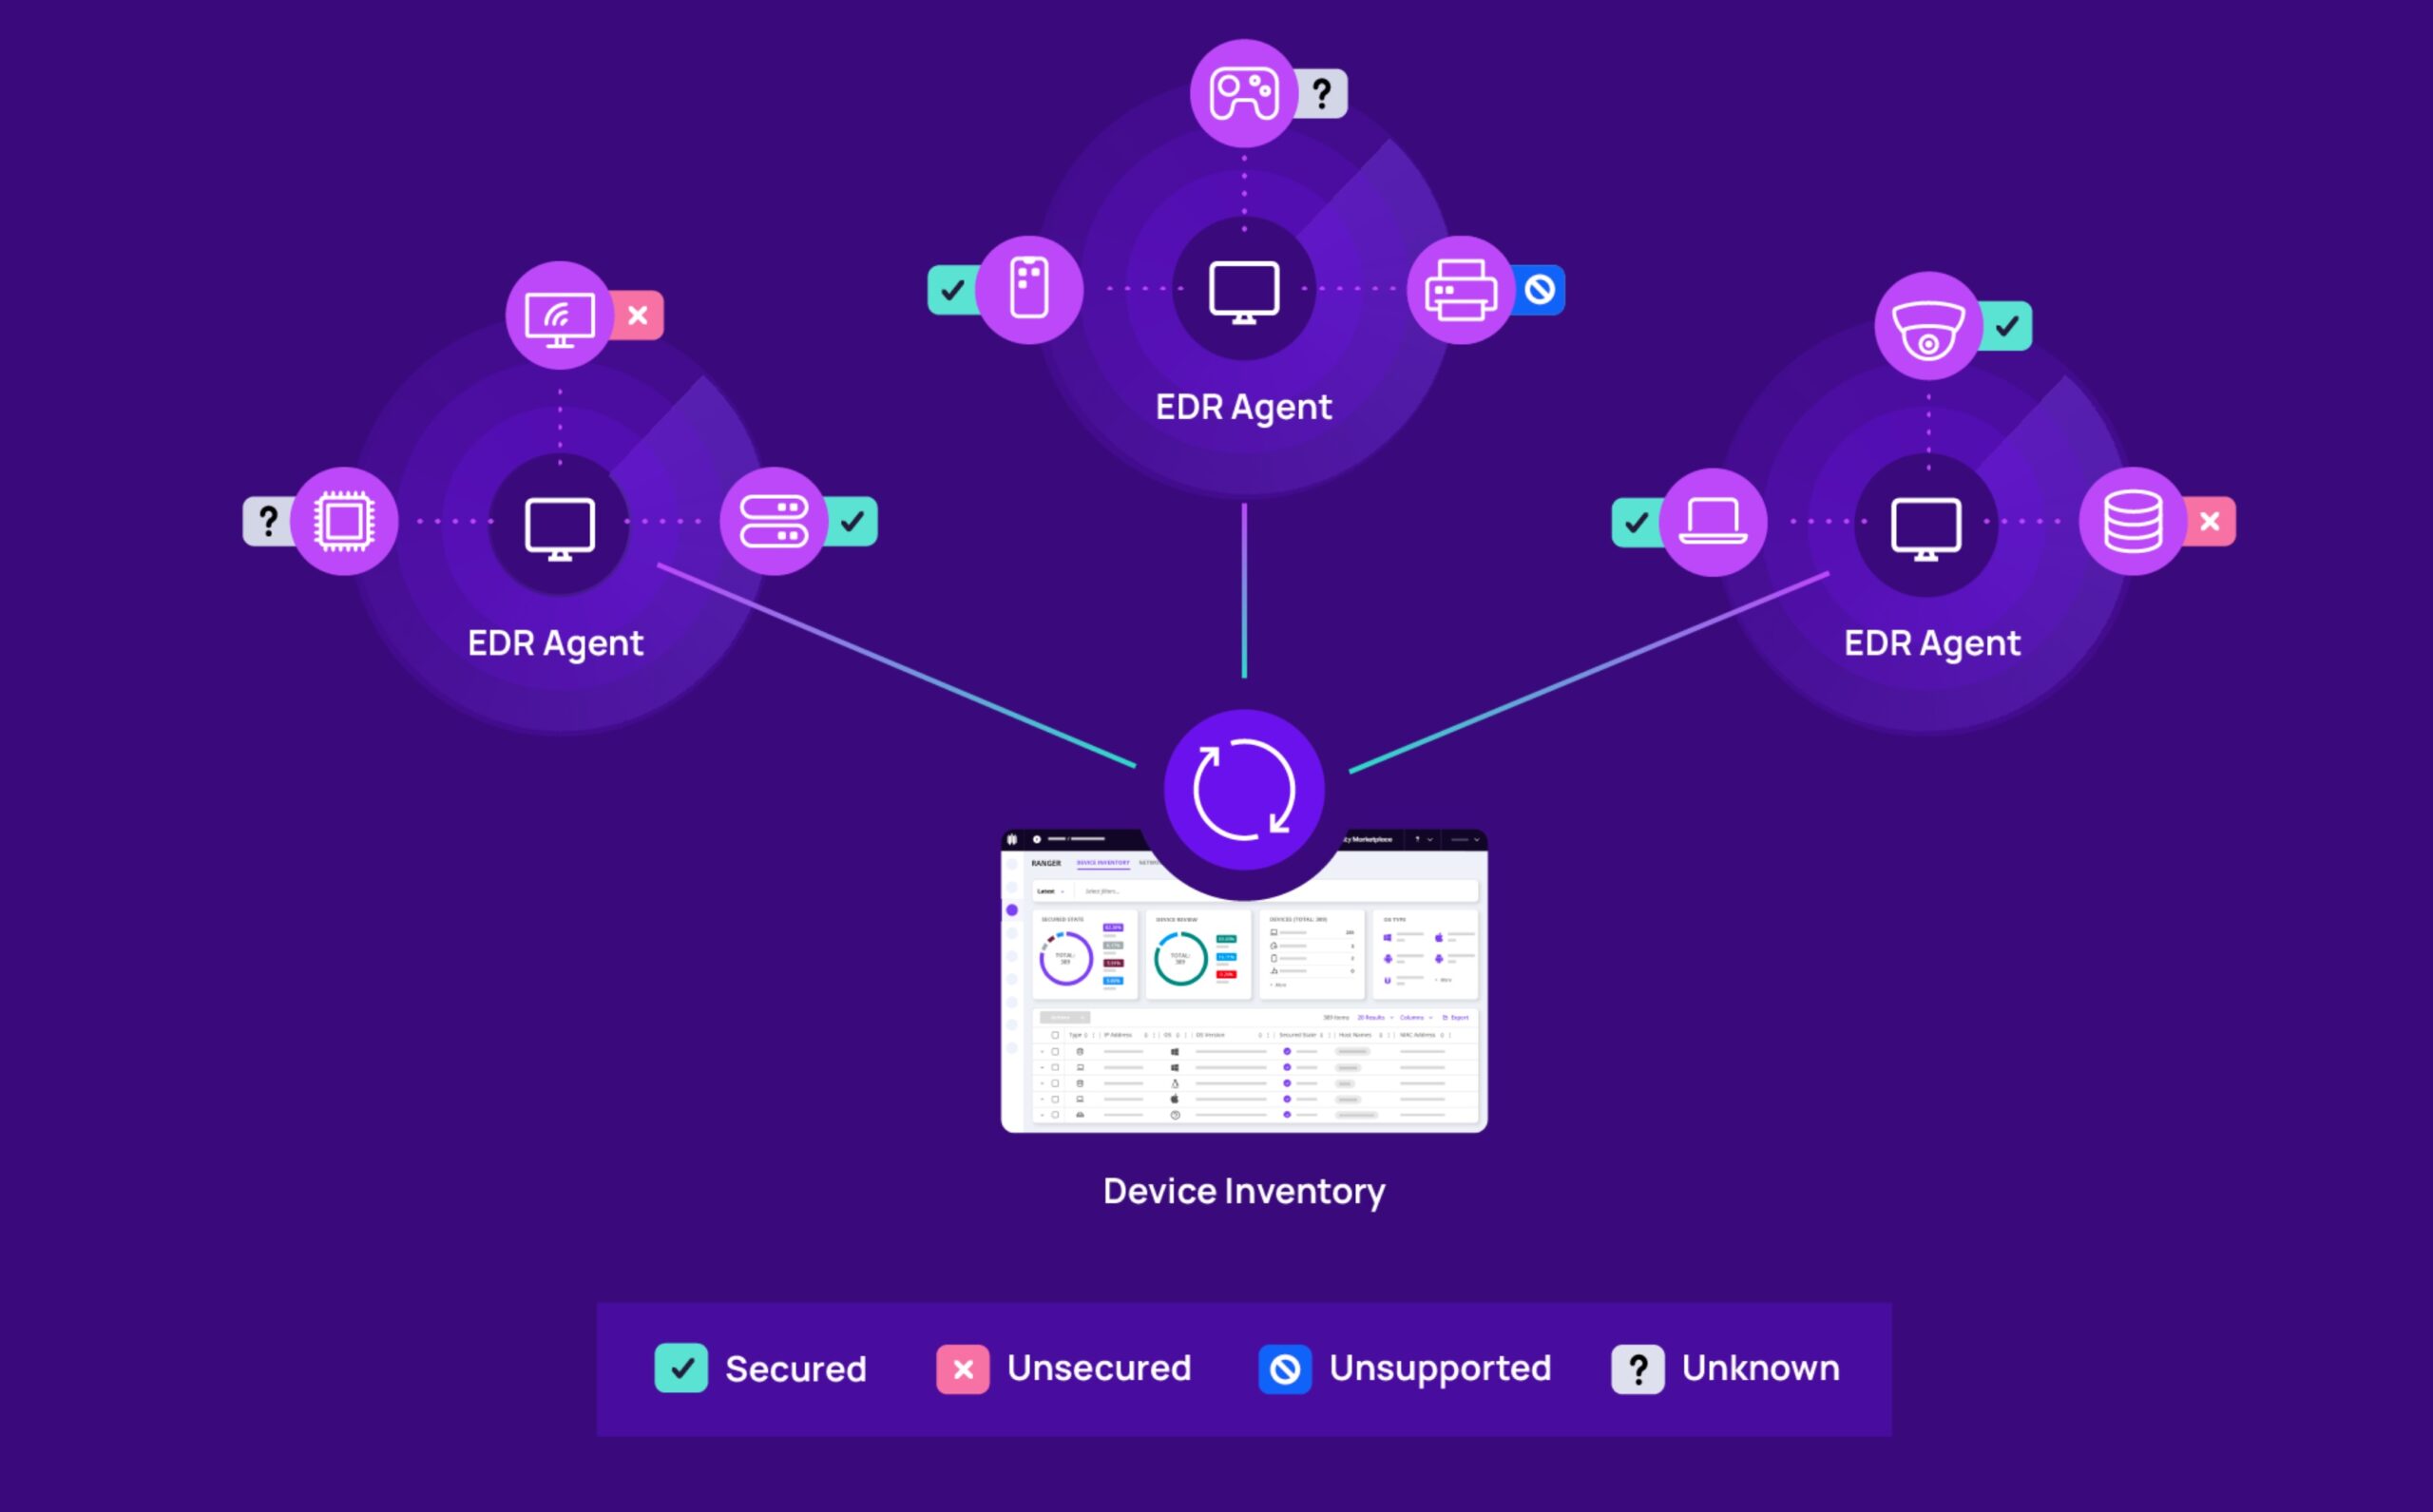
Pokročilá funkcia je rozšírením agenta N-able EDR, čo uľahčuje nasadenie a správu – nie sú potrební žiadni ďalší agenti, hardvér ani zmeny siete. EDR agenti potom slúžia ako senzory, ktoré skenujú celú sieť a zhromažďujú údaje o všetkých pripojených zariadeniach vrátane IoT. IT administrátori tak dokážu rýchlo identifikovať nechránené či neznáme zariadenia, redukovať možné vektory útoku a evidovať rizikové aktivity pre prípadný audit či vyšetrovanie incidentov.
Rozšírenie riešenia N-able EDR o ďalšiu funkciu kybernetickej bezpečnosti reaguje na jeden z kľúčových súčasných trendov, ktorým je nahrádzanie bežných antivírusových riešení komplexnejšími nástrojmi na ochranu koncových zariadení (EDR). Spoločnosť N-able identifikovala 5 techník, ktoré dokážu obísť tradičnú antivírusovú ochranu:
- Polymorfný malvér, ktorý využíva skutočnosť, že používatelia neudržiavajú svoj zoznam signatúr v aktuálnom stave.
- Infikované dokumenty, typicky PDF súbory, ktoré hackeri vybavia skriptmi nezachytiteľnými antivírusom a schopnými napadnúť operačný systém.
- Drive-by download, t. j. sťahovanie infikovaných súborov do koncových zariadení s využitím zraniteľností v prehliadači.
- Bezsúborové útoky, ktoré ľahko preniknú cez antivírus, pretože ten nedetekuje žiadne súbory na kontrolu.
- Skrytý malvér, ktorý sa počas skenovania v sandboxe tvári ako neškodný kód, ale čaká, kým bude môcť v živom prostredí zaútočiť.
„Zatiaľ čo antivírusy tradične spoliehajú na vírusové signatúry, EDR nepretržite sleduje správanie procesov a upozorňuje na možné nebezpečenstvá v reálnom čase,“ povedal Ondřej Šabata, Sales Engineer pre riešenia N-able v spoločnosti ZEBRA SYSTEMS. „A teraz pribudol ďalší dôvod, prečo upgradovať svoju antivírusovú ochranu na EDR: technológia SentinelOne Singularity RANGER rozširuje riešenie N-able EDR o ďalšiu vrstvu ochrany, ktorá poskytovateľom služieb umožní chrániť namiesto jednotlivých zariadení celú sieť.“
Kliknite sem pre viac informácií o N-able Endpoint Detection and Response (EDR), riešení na ochranu koncových bodov. Pripojiť sa k webináru o EDR, ktorý sa koná 28. 11., môžete tu.
Autor článku: Redakcia ZEBR.ai






