

Sulmet në rritje me ransomware, minierat e paligjshme të kriptomonedhave dhe kërcënime të tjera do të kërkojnë një strategji efektive për eliminimin e cenueshmërive në rrjetet e ndërmarrjeve
PRAGË, 27 dhjetor 2018– Kompania GFI Software, furnizues i zgjidhjeve për sigurinë e rrjeteve të ndërmarrjeve, prezantoi 6 hapa kyç të një strategjie efektive të menaxhimit të patch-eve, e cila në vitin 2019 do të mundësojë minimizimin e rreziqeve të sulmeve ndaj rrjeteve të ndërmarrjeve nga aktivitete të ndryshme keqdashëse. Strategjia përfshin, ndër të tjera, auditimin e rrjetit, vlerësimin e rrezikut, përcaktimin e prioriteteve, si edhe testimin dhe zbatimin e politikës së vendosur.
Sipas raportit të GFI Software, bazuar në të dhënat e organizatës The National Vulnerability Database, në vitin 2017 pati një rritje të ndjeshme të cenueshmërive. Vitin e kaluar u regjistruan gjithsej 14 712 cenueshmëri, që është 128% më shumë se në vitin 2016, kur u regjistruan 6 447 cenueshmëri. Pritet që numri i cenueshmërive të mbetet i lartë edhe në vitet 2018 dhe 2019 – kërcënimi i lartë nga sulmet ransomware vazhdon të jetë i pranishëm, ndërsa këtë vit pati gjithashtu një rritje të konsiderueshme të rasteve të keqpërdorimit të kompjuterëve për miniera të paligjshme të kriptomonedhave – sipas disa të dhënave, me më shumë se 600%.
Si të mbroheni me sukses nga sulmet ndaj pikave të cenueshme në rrjetin tuaj të ndërmarrjes:
- Auditimi i rrjetit – Është e rëndësishme të dini se çfarë ndodhet në rrjetin kompjuterik, pra PC, serverë, softuer dhe pajisje celulare, si dhe të kontrolloni periodikisht sigurinë e tyre.
- Vlerësimi i rrezikut – Sapo të dimë çfarë kemi, duhet të vlerësojmë të gjitha rreziqet e mundshme që lidhen me sistemet dhe softuerin tonë, sipas seriozitetit, shtrirjes dhe kostove të rikthimit të mundshëm të funksionimit.
- Përcaktimi i prioriteteve – Në bazë të vlerësimit të rrezikut, mund të përcaktojmë se cilat sisteme kritike përmbajnë cenueshmëritë më të mëdha dhe për këtë arsye janë të parat në listë, si edhe periudhën e patch-imit të rregullt.
- Përcaktimi i politikës së përditësimeve – Dokumentojmë se kush është përgjegjës për procesin e përditësimeve, çfarë duhet të përditësohet, kur duhet të përditësohet dhe në ç’mënyrë.
- Testimi– Përpara vënies së politikës së përditësimeve në përdorim real, duhet të provohet funksionimi i saj në një mjedis testimi dhe të kapen detajet e fundit.
- Zbatimi– Pas fazës së testimit vjen koha për zbatim, por gjithçka nuk përfundon me nisjen e suksesshme. Politika e menaxhimit të patch-eve duhet të verifikohet vazhdimisht, t’u përgjigjet nxitjeve të reja dhe të përmirësohet. Çdo vit shfaqen kërcënime të reja dhe as viti 2019 nuk do të jetë përjashtim.
“Shumica e organizatave e kuptojnë rëndësinë e përditësimit të rregullt të pajisjeve të tyre, por shpesh përdorin mënyra manuale, e për rrjedhojë shumë të mundimshme dhe që kërkojnë shumë kohë, për menaxhimin e patch-eve,” tha Zdeněk Bínek, përgjegjës për shitjen e zgjidhjeve GFI Software në Republikën Çeke dhe Sllovaki.“GFI Software ofron mjete të integruara, si për shembull GFI LanGuard, që mund të automatizojnë proceset e përditësimit dhe kështu të rrisin ndjeshëm efikasitetin e sigurisë së rrjeteve të ndërmarrjeve.”
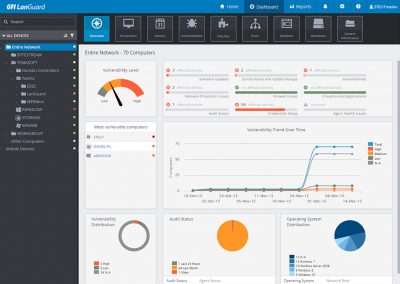
Zgjidhja GFI LanGuard, e cila është gjithashtu pjesë e modelit të licencimit GFI Unlimited, mbulon nevojat komplekse për zbulimin e cenueshmërive dhe eliminimin e tyre, duke përfshirë auditimin e rrjetit dhe softuerit, skanimin e cenueshmërive në kompjuterë dhe pajisje celulare, si edhe menaxhimin e automatizuar të përditësimeve për Windows, Mac OS dhe Linux. Zgjidhja mund të ofrojë një pasqyrë të plotë të të gjitha aplikacioneve të instaluara, një përmbledhje të harduerit në rrjet, përfshirë pajisjet celulare që lidhen me serverët Exchange, gjendjen e aplikacioneve të sigurisë (antivirusë, antispam, firewall-e etj.), një pasqyrë të porteve të hapura, si edhe ndarjet dhe shërbimet ekzistuese që funksionojnë në pajisjet e rrjetit.
Autori i artikullit: Redaksia ZEBR.ai






