

EDR, pravljenje rezervnih kopija i redovna obuka predstavljaju najefikasniju kombinaciju sajber zaštite
PRAG, 6. marta 2024. – Acronis, globalni lider na tržištu rešenja za sajber zaštitu, objavio je rezultate redovnog polugodišnjeg izveštaja Acronis Cyberthreats Report o sajber pretnjama, koji obuhvata drugu polovinu 2023. godine. Koristeći podatke prikupljene sa više od 1.000.000 jedinstvenih krajnjih tačaka u 15 zemalja, izveštaj je utvrdio da je više od 90% organizacija već bilo pogođeno phishingom uz korišćenje veštačke inteligencije, što je doprinelo rastu e-mail napada od 222% u poređenju sa drugom polovinom 2022. godine.
Izveštaj otkriva nedostatak snažnih bezbednosnih rešenja koja bi trebalo da spreče zloupotrebu Zero Day ranjivosti. Organizacije postaju žrtve napada i zbog zakašnjelog instaliranja zakrpa za ranjivi softver, što hakerima omogućava da steknu prava za upravljanje domenom, deinstaliraju bezbednosne alate i prodru do osetljivih informacija. Većinu ovih napada može sprečiti tehnologija za zaštitu krajnjih tačaka (EDR) u kombinaciji sa redovnim pravljenjem rezervnih kopija podataka prema pravilu 3-2-1, koje predstavlja poslednju liniju odbrane.
„Na globalnom nivou prisutan je zabrinjavajući trend u kojem napadači sve više koriste ChatGPT i druge sisteme generativne veštačke inteligencije kako bi povećali efikasnost sajber napada, stvarali zlonamerni kod i automatizovali napade“, rekao je Candid Wüest, potpredsednik kompanije Acronis za upravljanje proizvodima. „Sada, više nego ikada, kompanije moraju dati prioritet sveobuhvatnim rešenjima za sajber zaštitu kako bi osigurale kontinuitet poslovanja.“
Izveštaj predviđa pojavu naprednijih taktika, kao što su napadi na lanac snabdevanja, napadi vođeni veštačkom inteligencijom i narušavanje sistema koje sponzorišu države. MSP pružaoci usluga trebalo bi da se pripreme za pretnje prilagođene njihovom poslovanju, uključujući „island hopping“, pri kojem napadači koriste infrastrukturu MSP-a za napade na klijente, kao i „credential stuffing“, koji zloupotrebljava širok pristup MSP-a mnogim sistemima. Za rešavanje ovih izazova, Acronis putem MSP Academy nudi obuke i programe sertifikacije za one koji žele da unaprede svoje veštine i znanja u oblasti sajber bezbednosti.
Glavni nalazi i trendovi uključuju:
- Kao spam je identifikovano 33,4% primljenih e-mail poruka, pri čemu je 1,5% sadržalo malver ili phishing linkove.
- Prosečan životni vek uzorka malvera iznosi 2,1 dan.
- U četvrtom kvartalu 2023. potvrđena su 1.353 slučaja ransomware napada, čemu su značajno doprineli sojevi LockBit, Play, ALPHV i grupa Toufan.
- Ransomware ostaje glavna pretnja za velika i srednja preduzeća i utiče na kritične sektore, kao što su državna uprava i zdravstvo.
- U porastu je korišćenje generativnih sistema veštačke inteligencije, uključujući ChatGPT, za pokretanje sajber napada i stvaranje zlonamernog sadržaja.
- Nastavljaju se napadi na pružaoce upravljanih usluga (MSP), pri čemu je nekoliko organizacija u SAD pogođeno nedavnim značajnim incidentima.
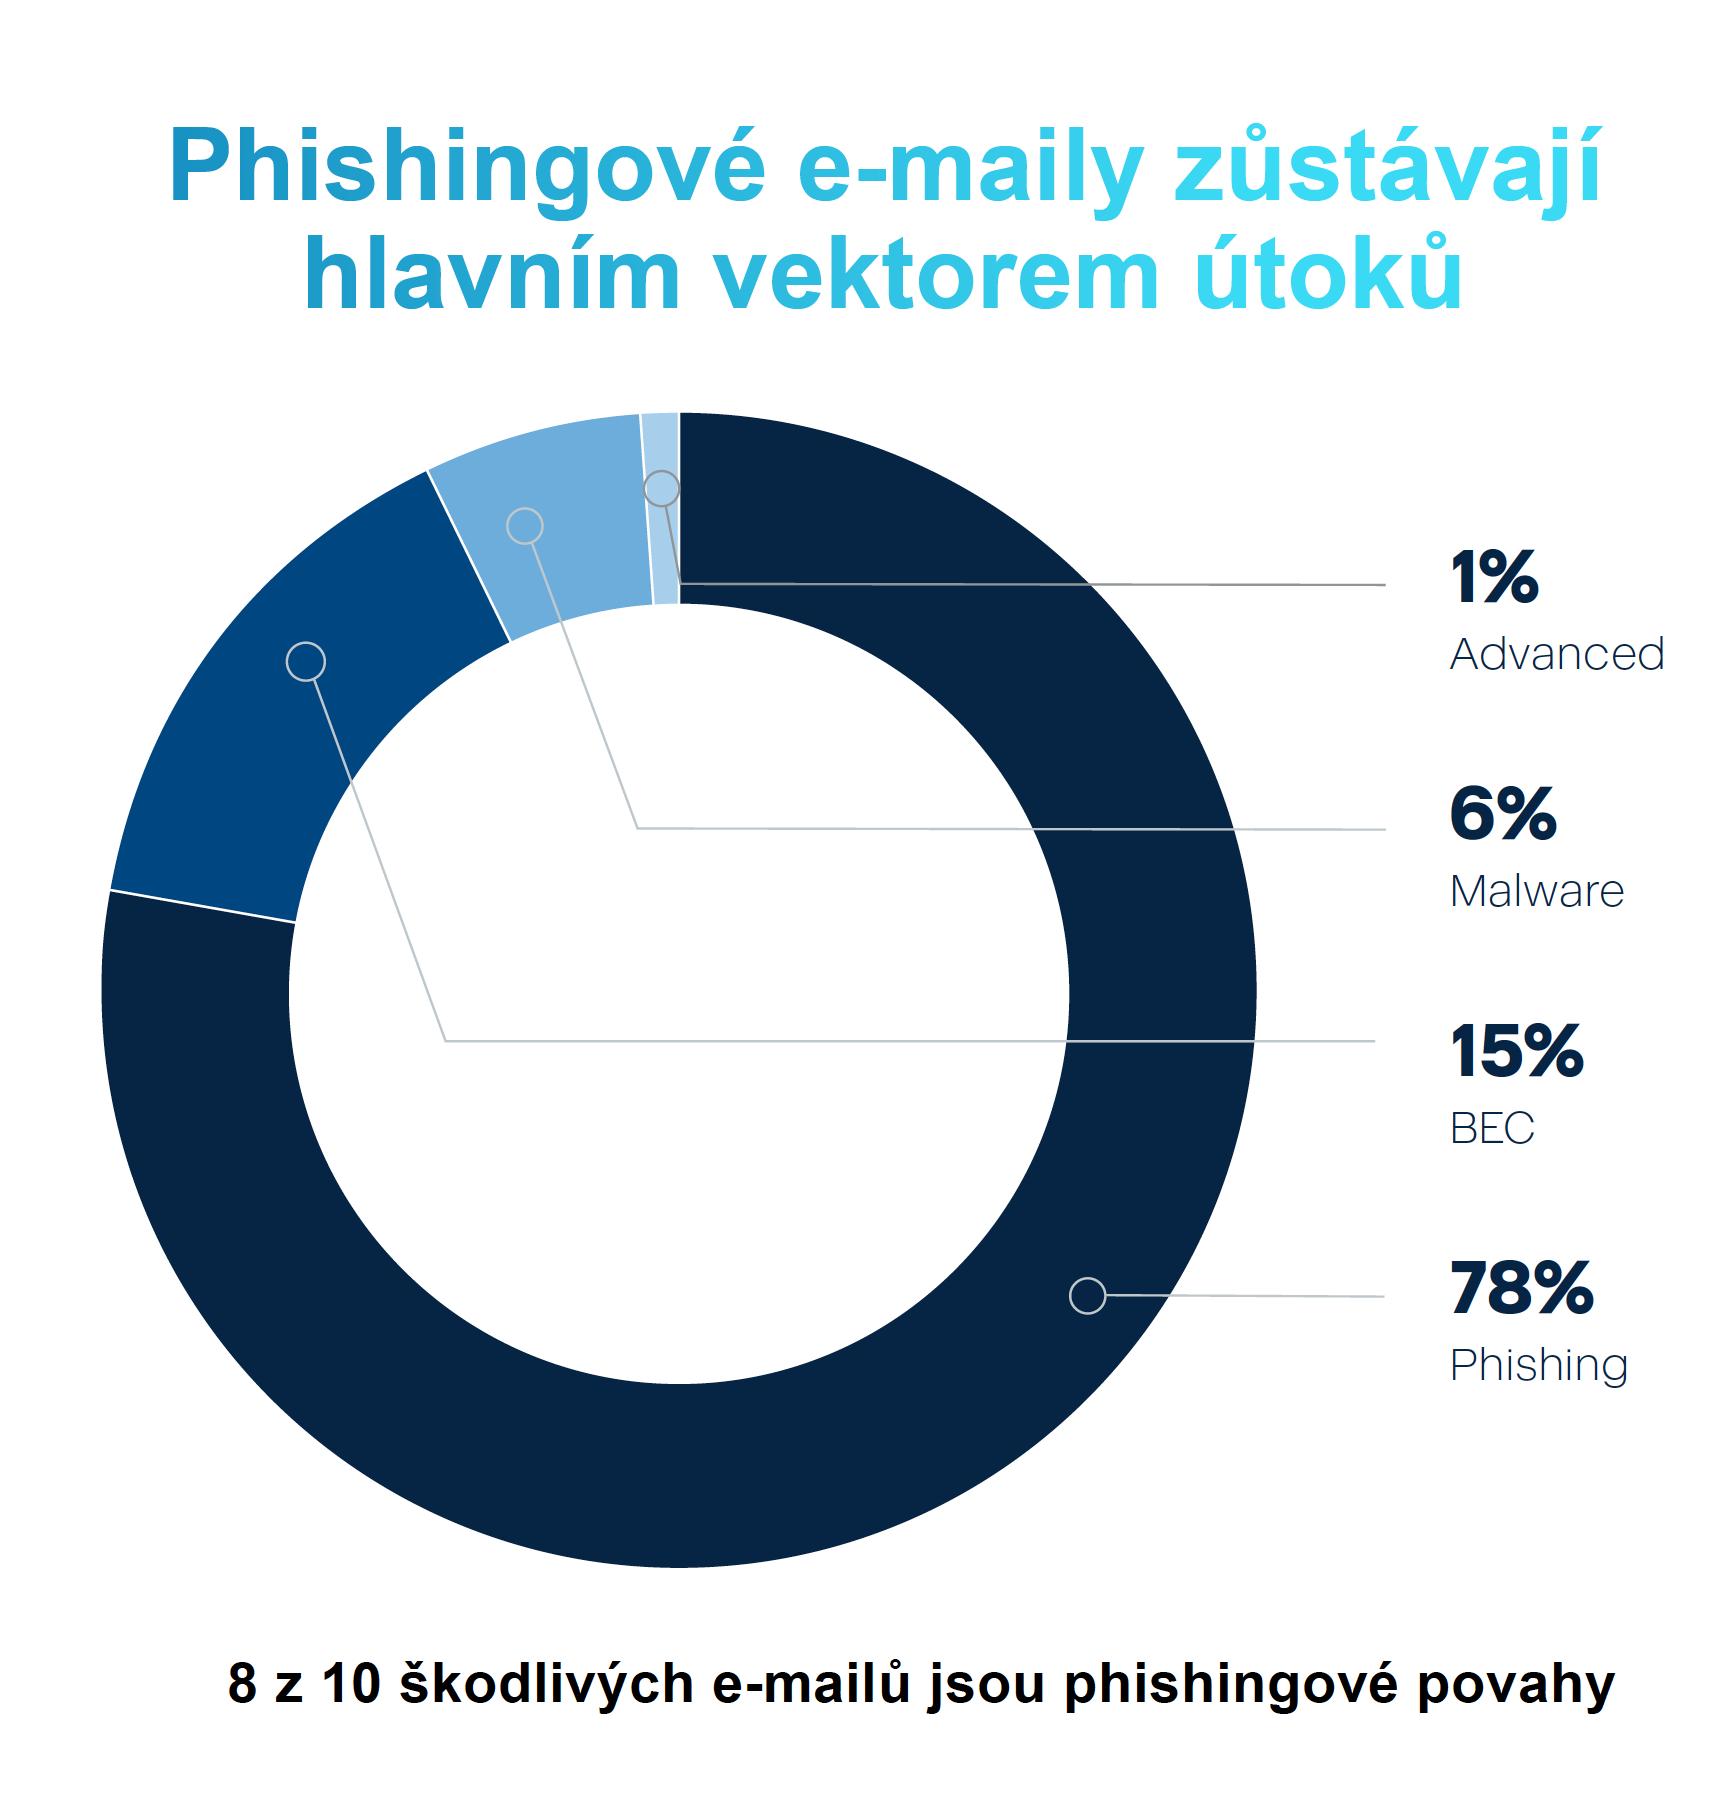
- Phishing i e-mail napadi ostaju glavni vektori infekcije, a ukupan broj e-mail napada otkrivenih tokom 2023. porastao je za 222%.
- Sa phishing napadima koji koriste veštačku inteligenciju suočilo se 91,1% organizacija.
- Objavljivanje alata ChatGPT značajno je povećalo korišćenje generativne veštačke inteligencije za sajber napade.
Izveštaj se zasniva na podacima iz Centra za operacije sajber zaštite (CPOC) kompanije Acronis i sadrži informacije o pretnjama ransomwarea, phishinga, zlonamernim veb-stranicama, softverskim ranjivostima i prognozama za 2024. godinu. Izveštaj Acronis Cyberthreats Report, koji se objavljuje dva puta godišnje, etablira se kao standard za informacije o sajber bezbednosti. Redovnim objavljivanjem izveštaja čiji je cilj da prate razvoj u oblasti sajber bezbednosti, Acronis jača sposobnost svojih korisnika i partnera da se suoče sa najnovijim sajber pretnjama.
Za više informacija preuzmite primerak kompletnog izveštaja Acronis End-of-Year Cyberthreats Report 2023 ovde: https://go.acronis.com/cyberthreats-2023-h2.
Autor članka: Redakcija ZEBR.ai






