

SentinelOne Singularity RANGER teknolojisinden yararlanan N-able EDR, olası saldırı vektörlerini azaltmaya yönelik bir çözüm sunuyor
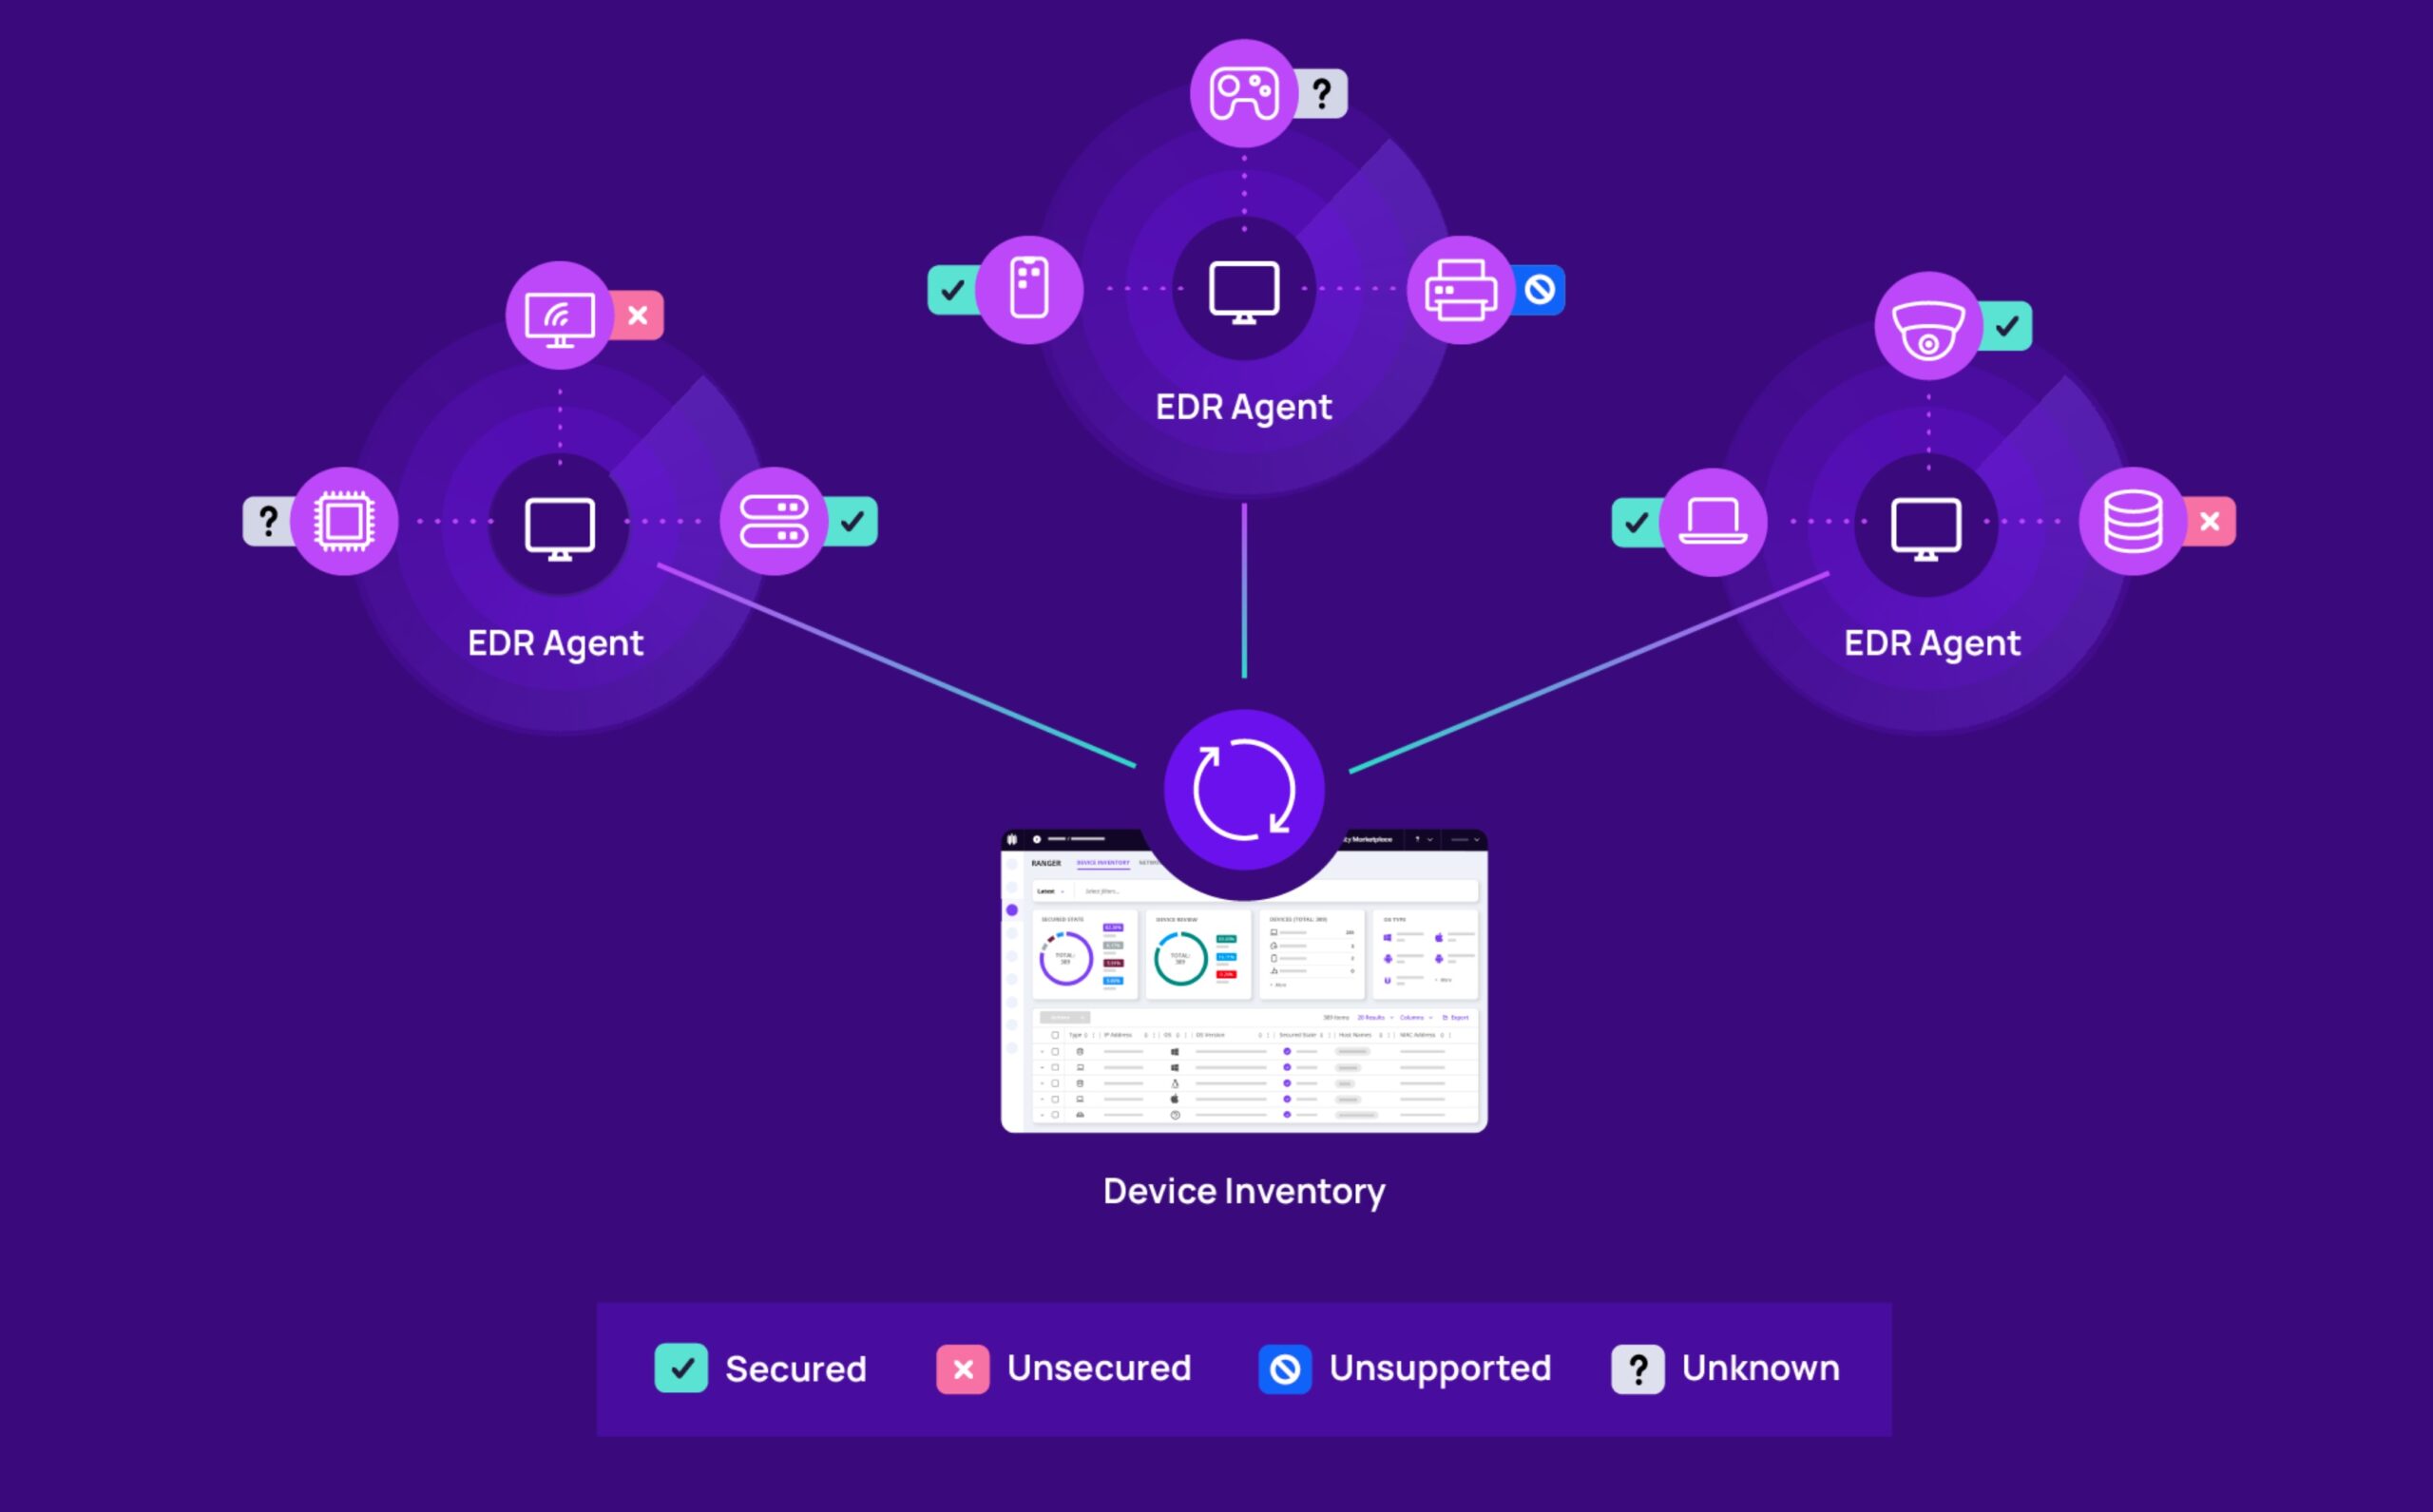
PRAG, 23 Kasım 2023 – Çek ve Slovak pazarlarında N-able çözümlerinin distribütörü olan ZEBRA SYSTEMS, N-able Endpoint Detection and Response (EDR) çözümünün artık gelişmiş saldırı yüzeyi yönetimi özelliğiyle birlikte de sunulduğunu duyurdu. SentinelOne Singularity RANGER teknolojisi üzerine kurulu bu özellikle MSP sağlayıcıları ve BT profesyonelleri ağdaki savunmasız cihazları kolayca tespit edebilir ve siber saldırı olasılığını azaltmak ve mevzuata uyumu sağlamak için uygun önlemleri alabilirler
Gelişmiş özellik, N-able EDR ajanının bir uzantısıdır ve dağıtımı ile yönetimi kolaylaştırır – ek ajanlara, donanıma veya ağ değişikliklerine gerek yoktur. EDR ajanları daha sonra tüm ağı tarayan ve IoT dahil tüm bağlı cihazlar hakkında veri toplayan sensörler olarak görev yapar. Böylece BT yöneticileri korunmayan veya bilinmeyen cihazları hızla belirleyebilir, olası saldırı vektörlerini azaltabilir ve olası denetim veya olay incelemeleri için riskli etkinlikleri kaydedebilir.
N-able EDR çözümünün ek bir siber güvenlik işleviyle genişletilmesi, mevcut temel eğilimlerden birine yanıt vermektedir: yaygın antivirüs çözümlerinin daha kapsamlı uç nokta koruma araçlarıyla (EDR) değiştirilmesi. N-able, geleneksel antivirüs korumasını aşabilen 5 teknik belirlemiştir:
- Polimorfik kötü amaçlı yazılım; kullanıcıların imza listelerini güncel tutmamasından yararlanır.
- Enfekte belgeler, genellikle hackerların antivirüs tarafından tespit edilemeyen ve işletim sistemine saldırabilen komut dosyaları eklediği PDF dosyalarıdır.
- Drive-by download, yani tarayıcıdaki güvenlik açıklarından yararlanılarak enfekte dosyaların uç noktalara indirilmesidir.
- Dosyasız saldırılar, antivirüs kontrol edilecek herhangi bir dosya tespit etmediği için antivirüsü kolayca aşar.
- Gizli kötü amaçlı yazılım, sandbox taraması sırasında zararsız kod gibi davranır, ancak canlı ortamda saldırabileceği anı bekler.
“Antivirüsler geleneksel olarak virüs imzalarına dayanırken, EDR süreçlerin davranışlarını sürekli izler ve olası tehlikelere gerçek zamanlı olarak dikkat çeker,” dedi ZEBRA SYSTEMS bünyesinde N-able çözümlerinden sorumlu Satış Mühendisi Ondřej Šabata. “Ve artık antivirüs korumanızı EDR'ye yükseltmek için bir neden daha var: SentinelOne Singularity RANGER teknolojisi, N-able EDR çözümünü hizmet sağlayıcıların tek tek cihazlar yerine tüm ağı korumasını sağlayan ek bir koruma katmanıyla genişletiyor.”
N-able Endpoint Detection and Response (EDR), uç nokta koruma çözümü hakkında daha fazla bilgi için buraya tıklayın. 28.11 tarihinde gerçekleştirilecek EDR web seminerine buradan katılabilirsiniz.
Makale yazarı: ZEBR.ai editör ekibi






