

El informe periódico Acronis Cyberthreats Report publicó datos recopilados durante la primera mitad de 2024
PRAGA, 30 de julio de 2024 – Acronis, líder global en ciberseguridad y protección de datos, ha publicado hoy nuevos resultados de investigación correspondientes a la primera mitad de 2024 en su informe semestral sobre ciberamenazas. El informe Acronis Cyberthreats Report H1 2024 utiliza datos de más de un millón de endpoints únicos de todo el mundo para obtener una visión general de las tendencias globales en ciberseguridad. El informe actual concluyó que los ataques por correo electrónico registraron un aumento del 293 % en comparación con el mismo periodo de 2023. También creció el número de ataques de ransomware detectados, que aumentó un 32 % entre el cuarto trimestre de 2023 y el primer trimestre de 2024.
El ransomware sigue representando una gran amenaza para las pequeñas y medianas empresas (pymes), especialmente en sectores críticos como la administración pública y la sanidad. En el primer trimestre de 2024, Acronis registró 10 nuevos grupos de ransomware que, en conjunto, se atribuyeron 84 ciberataques en todo el mundo. Entre las 10 familias de ransomware más activas detectadas durante este periodo, destacan tres grupos especialmente activos que, en conjunto, son responsables del 35 % de los ataques: LockBit, Black Basta y PLAY.
El informe destaca especialmente la forma en que los proveedores de servicios gestionados (MSP) son atacados y puestos en riesgo. El phishing y la ingeniería social, la explotación de vulnerabilidades, el uso indebido de credenciales y los ataques a la cadena de suministro (supply chain) fueron identificados como las técnicas más exitosas utilizadas para vulnerar la ciberprotección de los MSP.
«Como consecuencia de la creciente cantidad y complejidad de las ciberamenazas que seguimos descubriendo en el actual entorno de ciberseguridad, es de suma importancia que los MSP adopten un enfoque sistemático para proteger los datos, sistemas e infraestructuras digitales de sus clientes», afirmó Irina Artioli, autora del informe y experta en ciberprotección de la división Acronis Threat Research Unit. «Para ser eficaces, recomendamos que los MSP adopten una estrategia de seguridad integral, que incluya formación obligatoria sobre amenazas de seguridad y planificación de respuesta a incidentes. Asimismo, deben implementar soluciones avanzadas de protección de endpoints, como la detección y respuesta extendidas (XDR), la autenticación multifactor y otras.»
Además, el informe se centra en las nuevas tendencias de ciberseguridad y destaca el creciente uso de la inteligencia artificial generativa (AI) y de los grandes modelos de lenguaje (LLM). En concreto, resalta la AI utilizada en ataques de ingeniería social y en automatización. Entre los ataques generados por inteligencia artificial más habituales figuran los correos electrónicos maliciosos, los fraudes de correo electrónico empresarial con deepfake (BEC), la extorsión mediante deepfake, la evasión de la verificación KYC y la generación de scripts y malware.
Otros hallazgos clave del informe incluyen:
Comunicación por correo electrónico
– Las organizaciones registraron un fuerte aumento de la comunicación por correo electrónico, y el número de correos electrónicos por organización creció un 25 %.
– El número de ataques por correo electrónico detectados durante la primera mitad de 2024 aumentó un 293 % en comparación con la primera mitad de 2023.
– El 27,6 % de todos los correos electrónicos recibidos era spam y el 1,5 % contenía malware o enlaces de phishing.
Ransomware
– Durante el primer trimestre de 2024 se bloquearon 28 millones de URL en los endpoints monitorizados.
– En el primer trimestre de 2024 se notificaron públicamente 1.048 casos de ransomware, lo que representa un aumento del 23 % respecto al primer trimestre de 2023.
– Durante el primer trimestre de 2024, los investigadores de Acronis registraron 10 nuevos grupos de ransomware que, en conjunto, se atribuyeron 84 ciberataques en todo el mundo.
– El número de detecciones de ransomware aumentó un 32 % entre el cuarto trimestre de 2023 y el primer trimestre de 2024.
Ataques contra MSP
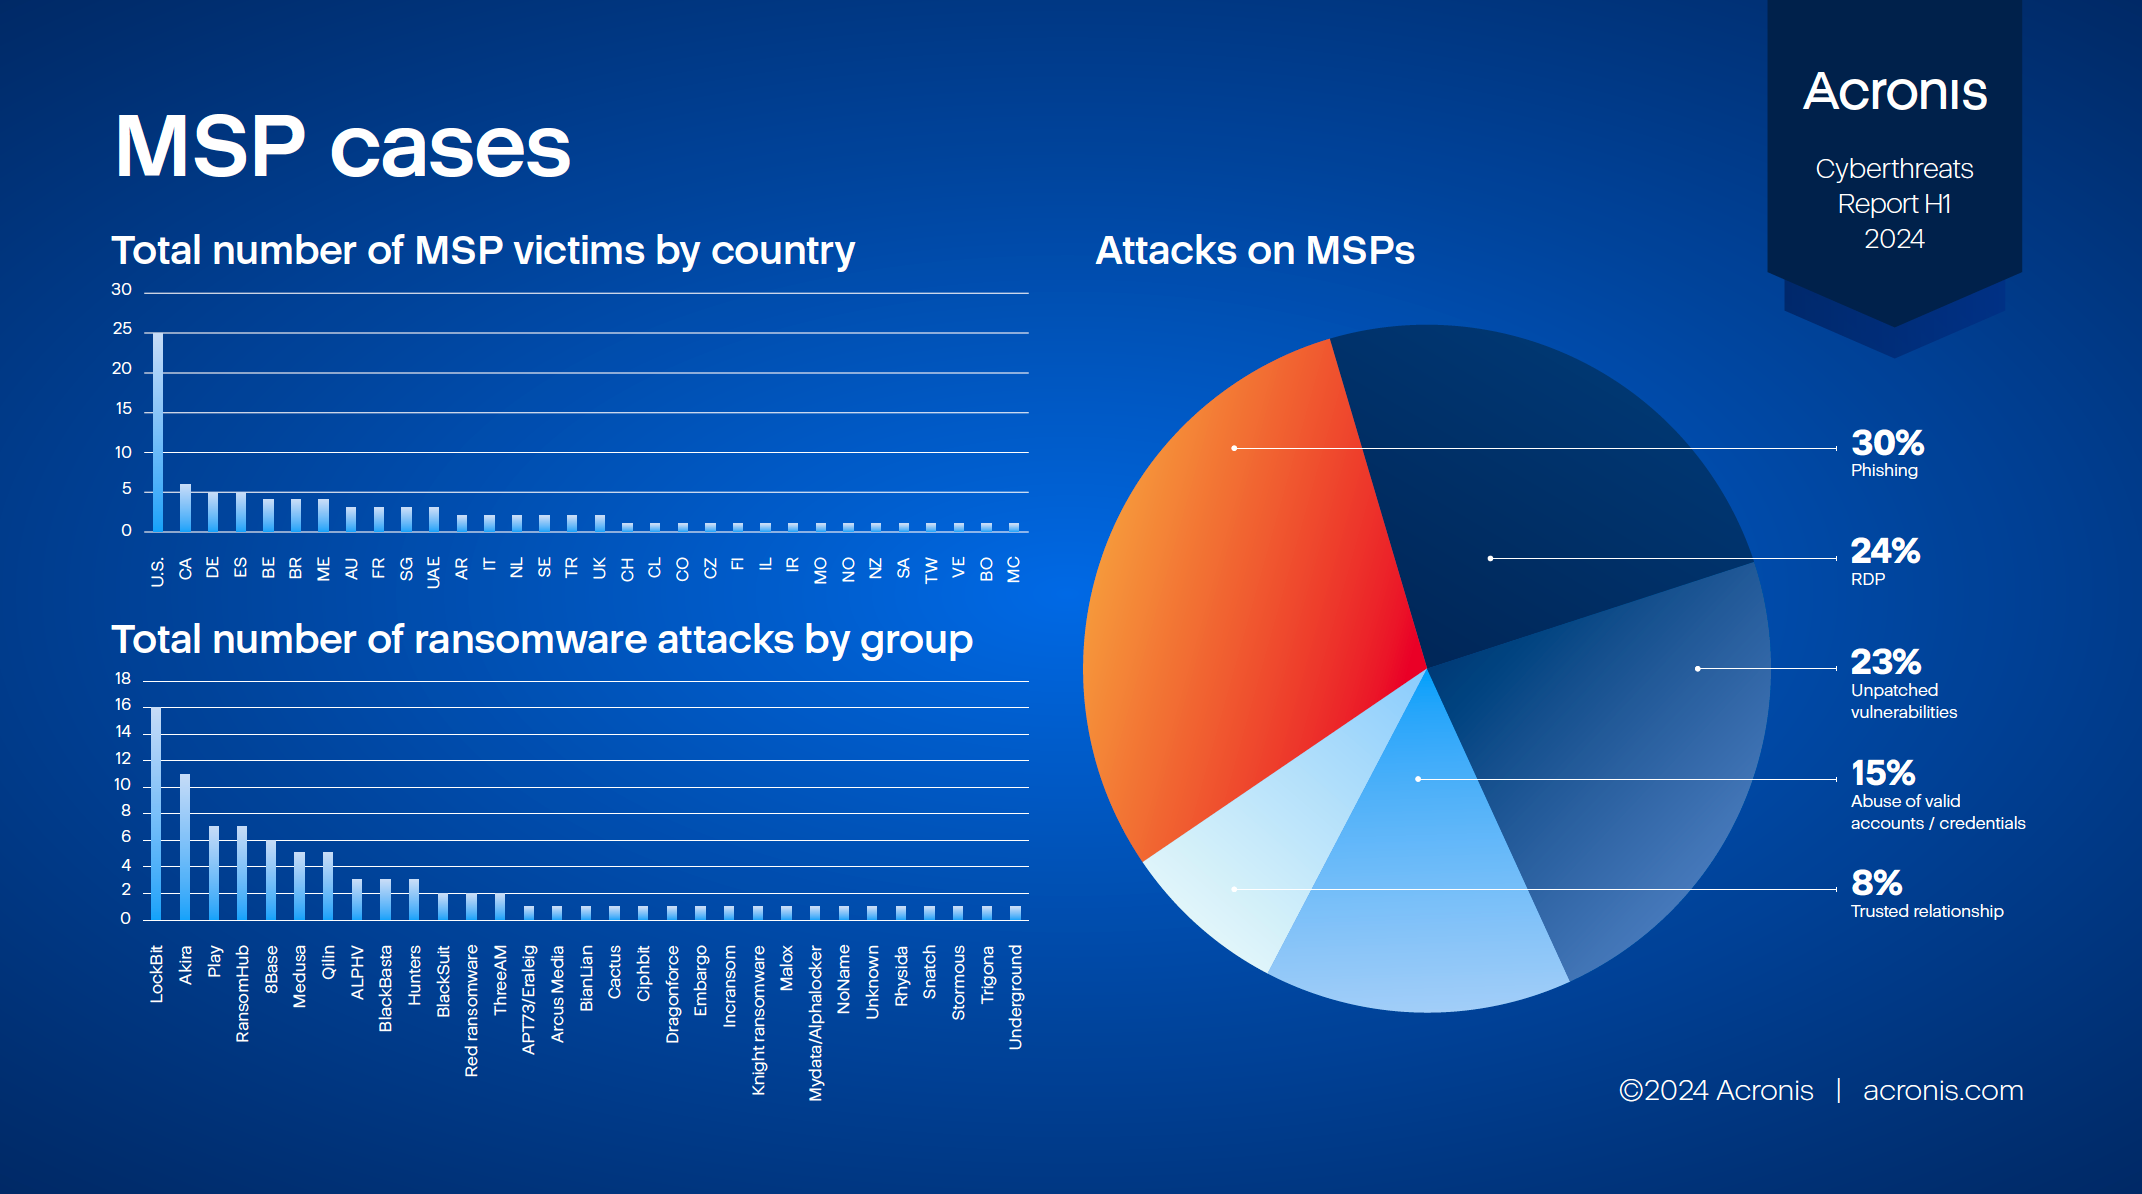
– Los ataques contra MSP se produjeron de forma continuada entre enero y mayo de 2024, y los datos revelaron que los atacantes utilizaron con mayor frecuencia campañas de phishing por correo electrónico.
– Los ataques de phishing representaron el 30 % de todos los ataques, los ataques mediante protocolo remoto (RDP) el 24 %, las vulnerabilidades sin corregir el 23 % y el uso indebido de credenciales el 15 %.
– El 26 % de los usuarios se encontró con intentos de phishing que utilizaban URL maliciosas.
Ataques con apoyo de AI
– Los ciberdelincuentes siguen utilizando herramientas maliciosas de AI, como WormGPT y FraudGPT.
– La inteligencia artificial puede ayudar a los atacantes en cada fase de un ciberataque, pero también puede utilizarse como mecanismo de defensa, ya que permite la detección continua de ataques y los comunica a expertos en seguridad, que pueden responder con medidas adecuadas para garantizar la continuidad operativa.
Para obtener más información, descargue una copia del informe completo Acronis H1 2024 Cyberthreats Report aquí.
Puede encontrar más información sobre el informe y sus conclusiones en el blog de Acronis.
Autor del artículo: Redacción ZEBR.ai






