

A zsarolóvírusok továbbra is a nagy- és középvállalatokat fenyegető fő veszélyt jelentik, a legaktívabb hackerek pedig egyre gyakrabban használnak mesterséges intelligenciát alacsony költségű, magas haszonnal járó kampányok végrehajtására
PRÁGA, 2025. szeptember 11. – Acronis, a kiberbiztonsági megoldások globális piacvezetője közzétette az Acronis Cyberthreats Report 2025 első félévére vonatkozó jelentésének eredményeit, amely részletesen bemutatja a leggyakoribb fenyegetési vektorokat, az aktív támadói csoportokat és a célzott ágazatokat 2025 első felében. A zsarolóvírusok továbbra is a nagy- és középvállalatokat fenyegető fő veszélyt jelentik, miközben az új zsarolóvírus-csoportok egyre gyakrabban használnak mesterséges intelligenciát tevékenységeik automatizálására – a phishing az összes támadás 25%-át, az MSP-k elleni támadások 52%-át tette ki, ami 22%-os növekedést jelent 2024 első félévéhez képest.
A féléves jelentés az Acronis Threat Research Unit (TRU) által az Acronis Windows-végpontokon elhelyezett érzékelőinek segítségével 2025 januárja és májusa között észlelt globális fenyegetéseket tárgyalja. A világszerte elhelyezett több mint
1 000 000 egyedi végpontról származó adatok alapján a jelentés a Windows operációs rendszereket célzó fenyegetési statisztikákat is tartalmazza, tekintettel azok MacOS-szel és Linuxszal szembeni dominanciájára.
„Bár a kiberbűnözők végső fegyvere továbbra is a zsarolóvírus, annak terjesztési módja változik” – mondta Gerald Beuchelt, az Acronis CISO-ja. „Ma már a legkevésbé kifinomult támadók is hozzáférnek fejlett mesterségesintelligencia-képességekhez, social engineering támadásokat hoznak létre, és minimális erőfeszítéssel automatizálják tevékenységeiket. Ennek eredményeként a szervezetek, az MSP-k, az ISP-szolgáltatók és más szereplők folyamatosan kifinomult támadásoknak vannak kitéve, beleértve az egyre fejlettebb deepfake tartalmakat is, és egyetlen hiba elegendő lehet ahhoz, hogy egy szervezet teljes jövője veszélybe kerüljön. Ahhoz, hogy ebben a fenyegetési környezetben túléljünk és elkerüljük a káros zsarolóvírus-támadásokat, elengedhetetlen egy átfogó kiberbiztonsági stratégia, amely fejlett észlelési, reagálási és helyreállítási funkciókat foglal magában.”
Az Acronis Cyberthreats Report H1 2025 jelentés legfontosabb megállapításai:
- A zsarolóvírusok továbbra is az élen állnak: a zsarolóvírusok nyilvánosan ismert áldozatainak száma a vizsgált időszakban közel 70%-kal nőtt 2023-hoz és 2024-hez képest. A legaktívabb zsarolóvírus-csoportok a Cl0p, az Akira és a Qlin.
- A mesterséges intelligencia fokozza a social engineering terjedését: a zsarolóvírus-bandák egyre gyakrabban használják a mesterséges intelligenciát, ami a választott fenyegetési vektoraikban is tükröződik – a social engineering és BEC-támadások száma 2025 januárja és májusa között 20%-kal nőtt 2024 azonos időszakához képest, valószínűleg a meggyőző hamisítványok létrehozására használt mesterséges intelligencia elterjedése miatt. A Microsoft 365 e-mailes biztonsági mentéseinek 1,47%-ában találtak rosszindulatú szoftvert.
- Az MSP-k phishing- és BEC-támadások kereszttüzében: bár a vizsgált időszakban csökkent az MSP-ket (menedzselt szolgáltatókat) célzó támadások teljes száma, a támadások jellege jelentősen megváltozott; a phishing az MSP-k elleni összes támadás 52%-át tette ki, szemben a 2024-es 30%-kal, míg az RDP (Remote Desktop Protocol) protokollt használó támadások szinte eltűntek.
- Nem minden phishing támadás egyforma: bár a phishing a támadók kedvelt fegyvere, egyre inkább az együttműködési alkalmazásokra összpontosítanak, és kerülik az egyszerű BEC-kampányokat. Az együttműködési alkalmazásokban indított támadások közel 25%-a mesterséges intelligencia által generált deepfake tartalmat vagy automatizált exploitokat használt.
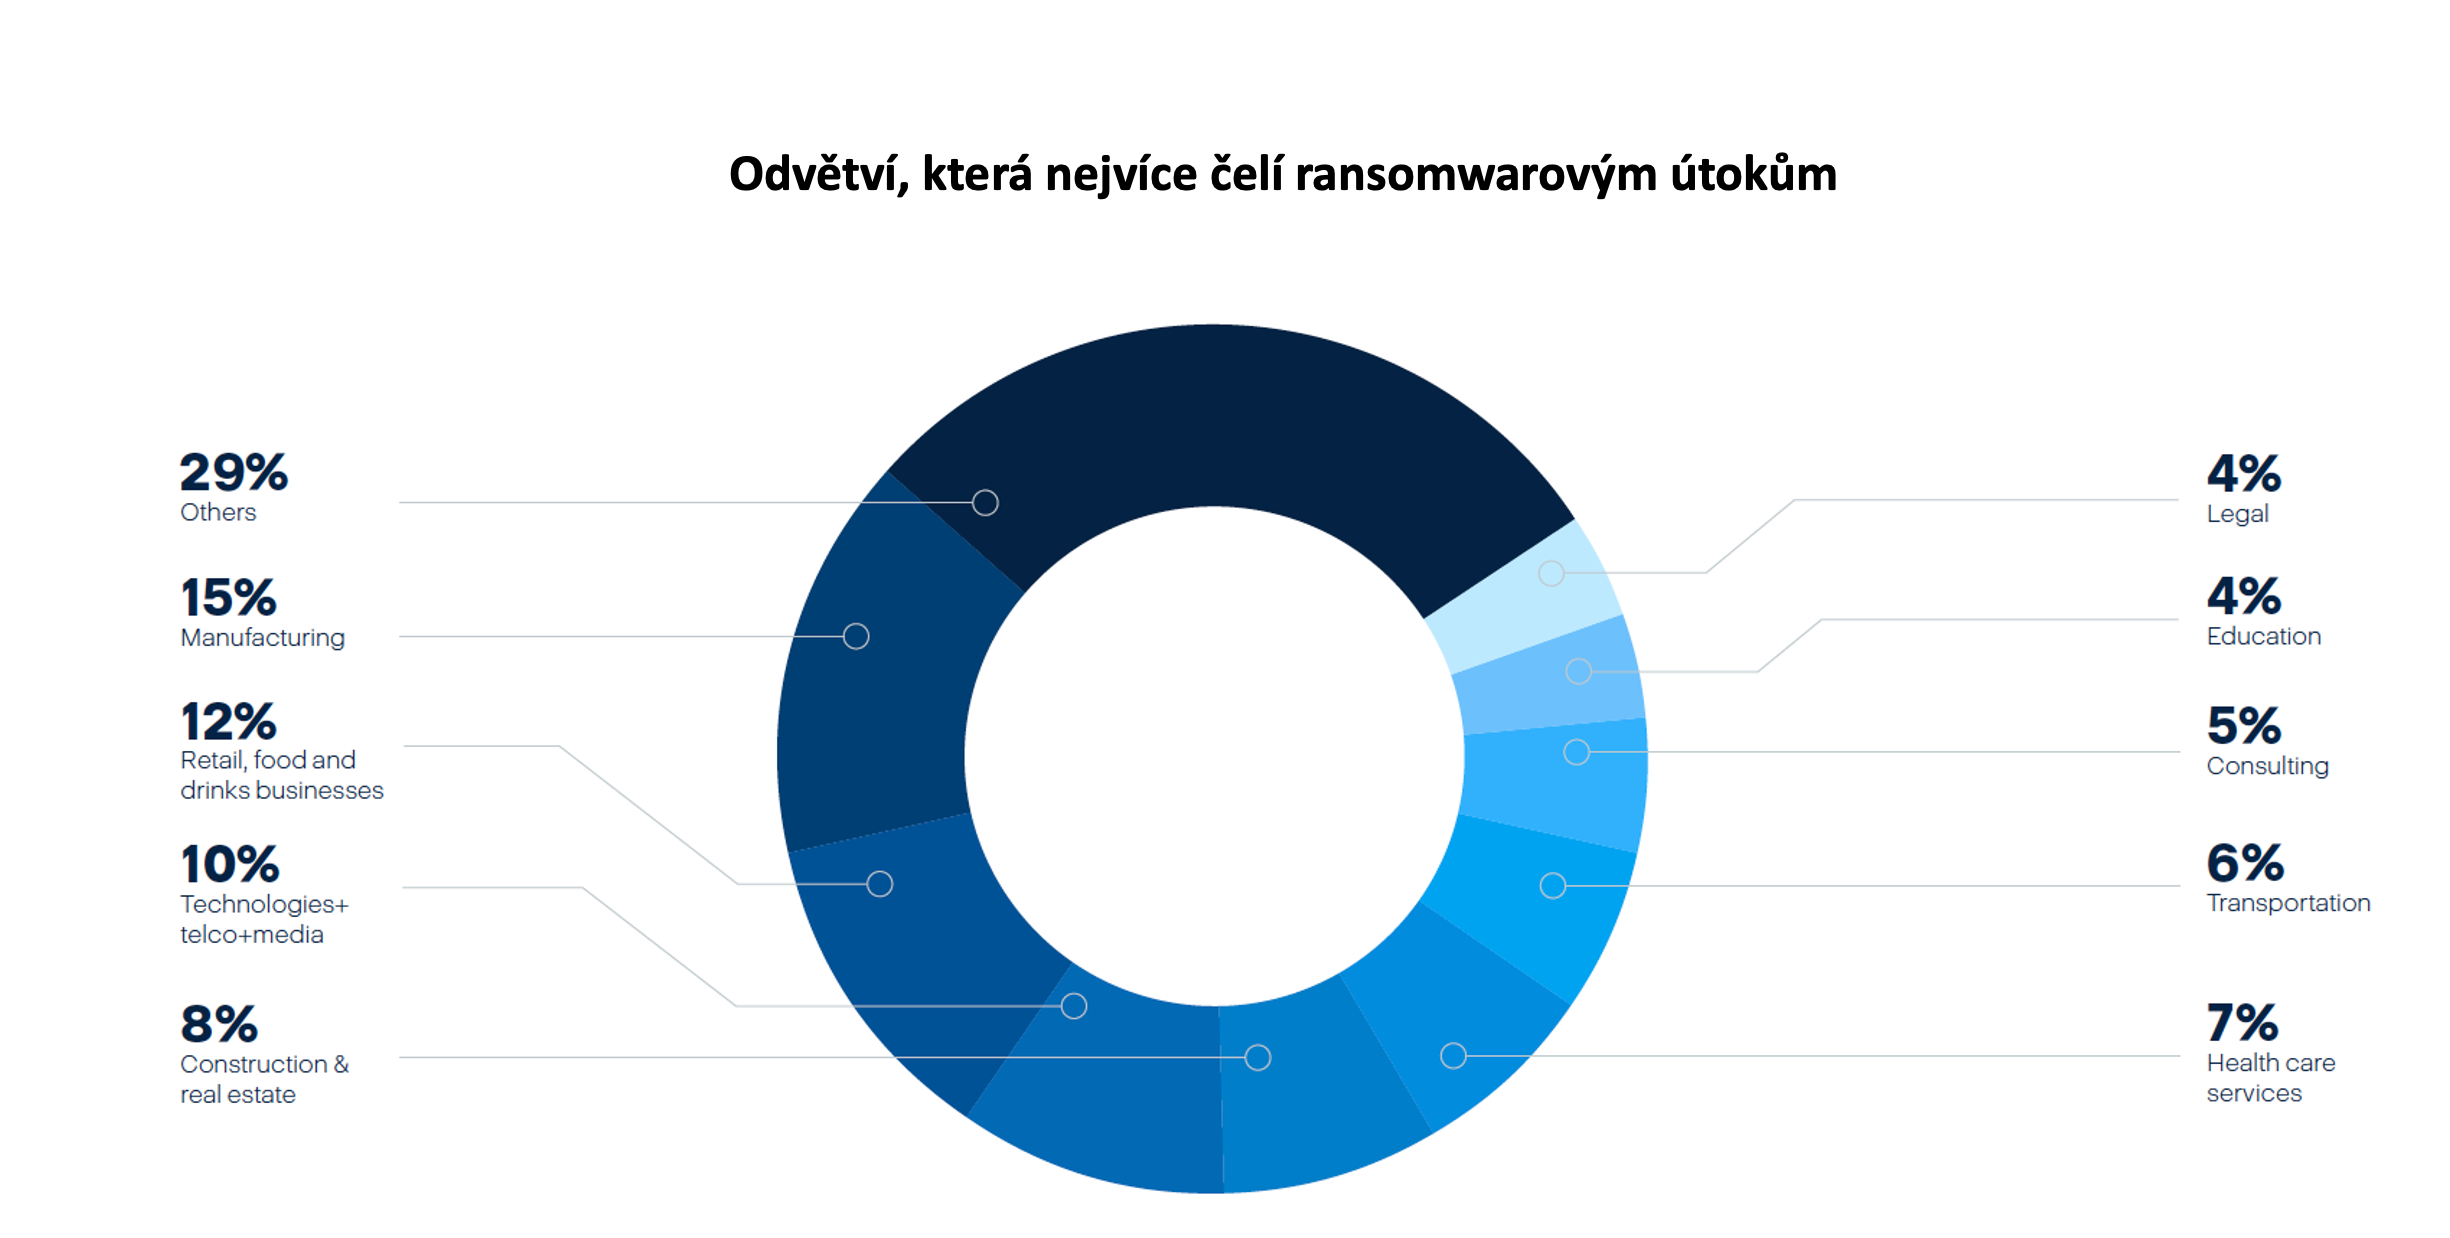
- A gyártóvállalatok célkeresztben: a zsarolóvírus-bandák leggyakoribb célpontja a gyártási ágazat volt, amely 2025 első negyedévében az összes rögzített eset 15%-át tette ki. Népszerű célpont volt továbbá a kiskereskedelem, az élelmiszer- és italipar (12%), valamint a távközlés és a média (10%).
További információkért tekintse meg a teljes Acronis H1 2025 Cyberthreats Report jelentést, amely itt tölthető le: https://www.acronis.com/en-us/resource-center/resource/acronis-cyberthreats-report-h1-2025.
A cikk szerzője: ZEBR.ai szerkesztőség






