

Fidye yazılımları büyük ve orta ölçekli işletmeler için başlıca tehdit olmaya devam ederken, en aktif hackerlar düşük maliyetli ve yüksek getirili kampanyalar yürütmek için AI'ı giderek daha fazla kullanıyor
PRAG, 11 Eylül 2025 – Acronis, siber koruma çözümleri pazarında küresel lider, 2025'in ilk yarısındaki en yaygın tehdit vektörlerini, aktif saldırgan gruplarını ve hedef alınan sektörleri ayrıntılı olarak açıklayan 2025 İlk Yarı Acronis Cyberthreats Report raporunun sonuçlarını yayımladı. Fidye yazılımları büyük ve orta ölçekli işletmeler için başlıca tehdit olmaya devam ederken, yeni fidye yazılımı grupları faaliyetlerini otomatikleştirmek için yapay zekâyı giderek daha fazla kullanıyor – kimlik avı, tüm saldırıların %25'ini ve MSP'leri hedef alan saldırıların %52'sini oluşturdu; bu oran, 2024'ün ilk yarısına kıyasla %22'lik bir artışı temsil ediyor.
Yarıyıl raporu, Acronis Threat Research Unit (TRU) tarafından Ocak-Mayıs 2025 arasında Windows uç nokta cihazlarındaki Acronis sensörleri yardımıyla tespit edilen küresel tehditleri kapsıyor. Dünya genelinde konuşlandırılmış 1.000.000'dan fazla benzersiz uç noktadan elde edilen verilere dayanan rapor, MacOS ve Linux'a kıyasla yaygınlıkları nedeniyle Windows işletim sistemlerini hedef alan tehdit istatistiklerini de içeriyor.
“Siber suçluların nihai silahı hâlâ fidye yazılımı olsa da, bunu ulaştırma yöntemleri değişiyor,” dedi Acronis CISO'su Gerald Beuchelt. “En az sofistike saldırganlar bile artık gelişmiş yapay zekâ yeteneklerine erişebiliyor, sosyal mühendislik saldırıları üretebiliyor ve faaliyetlerini minimum çabayla otomatikleştirebiliyor. Sonuç olarak kuruluşlar, MSP'ler, ISP sağlayıcıları ve diğer kuruluşlar; giderek daha gelişmiş deep fake içerikler de dâhil olmak üzere sofistike saldırılara sürekli maruz kalıyor ve tek bir hata, kuruluşun tüm geleceğini tehlikeye atmaya yetiyor. Bu tehdit ortamında ayakta kalmak ve zararlı fidye yazılımı saldırılarından kaçınmak için gelişmiş tespit, müdahale ve kurtarma işlevlerini içeren kapsamlı bir siber koruma stratejisi şarttır.”
Acronis Cyberthreats Report H1 2025 raporunun temel bulguları şunlardır:
- Fidye yazılımı hâlâ zirvede: ölçüm dönemi boyunca kamuya açıklanan fidye yazılımı mağdurlarının sayısı, 2023 ve 2024'e kıyasla neredeyse %70 arttı. En aktif fidye yazılımı grupları Cl0p, Akira ve Qlin'dir.
- AI, sosyal mühendislikteki artışı destekliyor: fidye yazılımı çeteleri AI'ı giderek daha fazla kullanıyor; bu durum seçtikleri tehdit vektörlerine de yansıyor – sosyal mühendislik ve BEC saldırılarının sayısı Ocak 2025-Mayıs 2025 döneminde, muhtemelen ikna edici sahte içerikler oluşturmak için AI kullanımındaki artış nedeniyle, 2024'ün aynı dönemine kıyasla %20 arttı. Microsoft 365 e-posta yedeklerinin %1,47'sinde kötü amaçlı yazılım tespit edildi.
- MSP'ler kimlik avı ve BEC saldırılarının hedefinde: ölçüm dönemi boyunca MSP'leri (yönetilen hizmet sağlayıcıları) hedef alan saldırıların toplam sayısı azalırken, saldırıların niteliği önemli ölçüde değişti; kimlik avı, 2024'te %30 iken MSP'leri hedef alan tüm saldırıların %52'sini oluşturdu; buna karşılık RDP (Remote Desktop Protocol) üzerinden gerçekleştirilen saldırılar neredeyse ortadan kalktı.
- Tüm kimlik avı saldırıları aynı değildir: kimlik avı saldırganların tercih ettiği bir silah olsa da, saldırganlar giderek daha fazla iş birliği uygulamalarını hedef alıyor ve basit BEC kampanyalarından kaçınıyor. İş birliği uygulamalarındaki saldırıların yaklaşık %25'i, AI tarafından üretilen deep fake içeriklerden veya otomatik istismarlardan yararlandı.
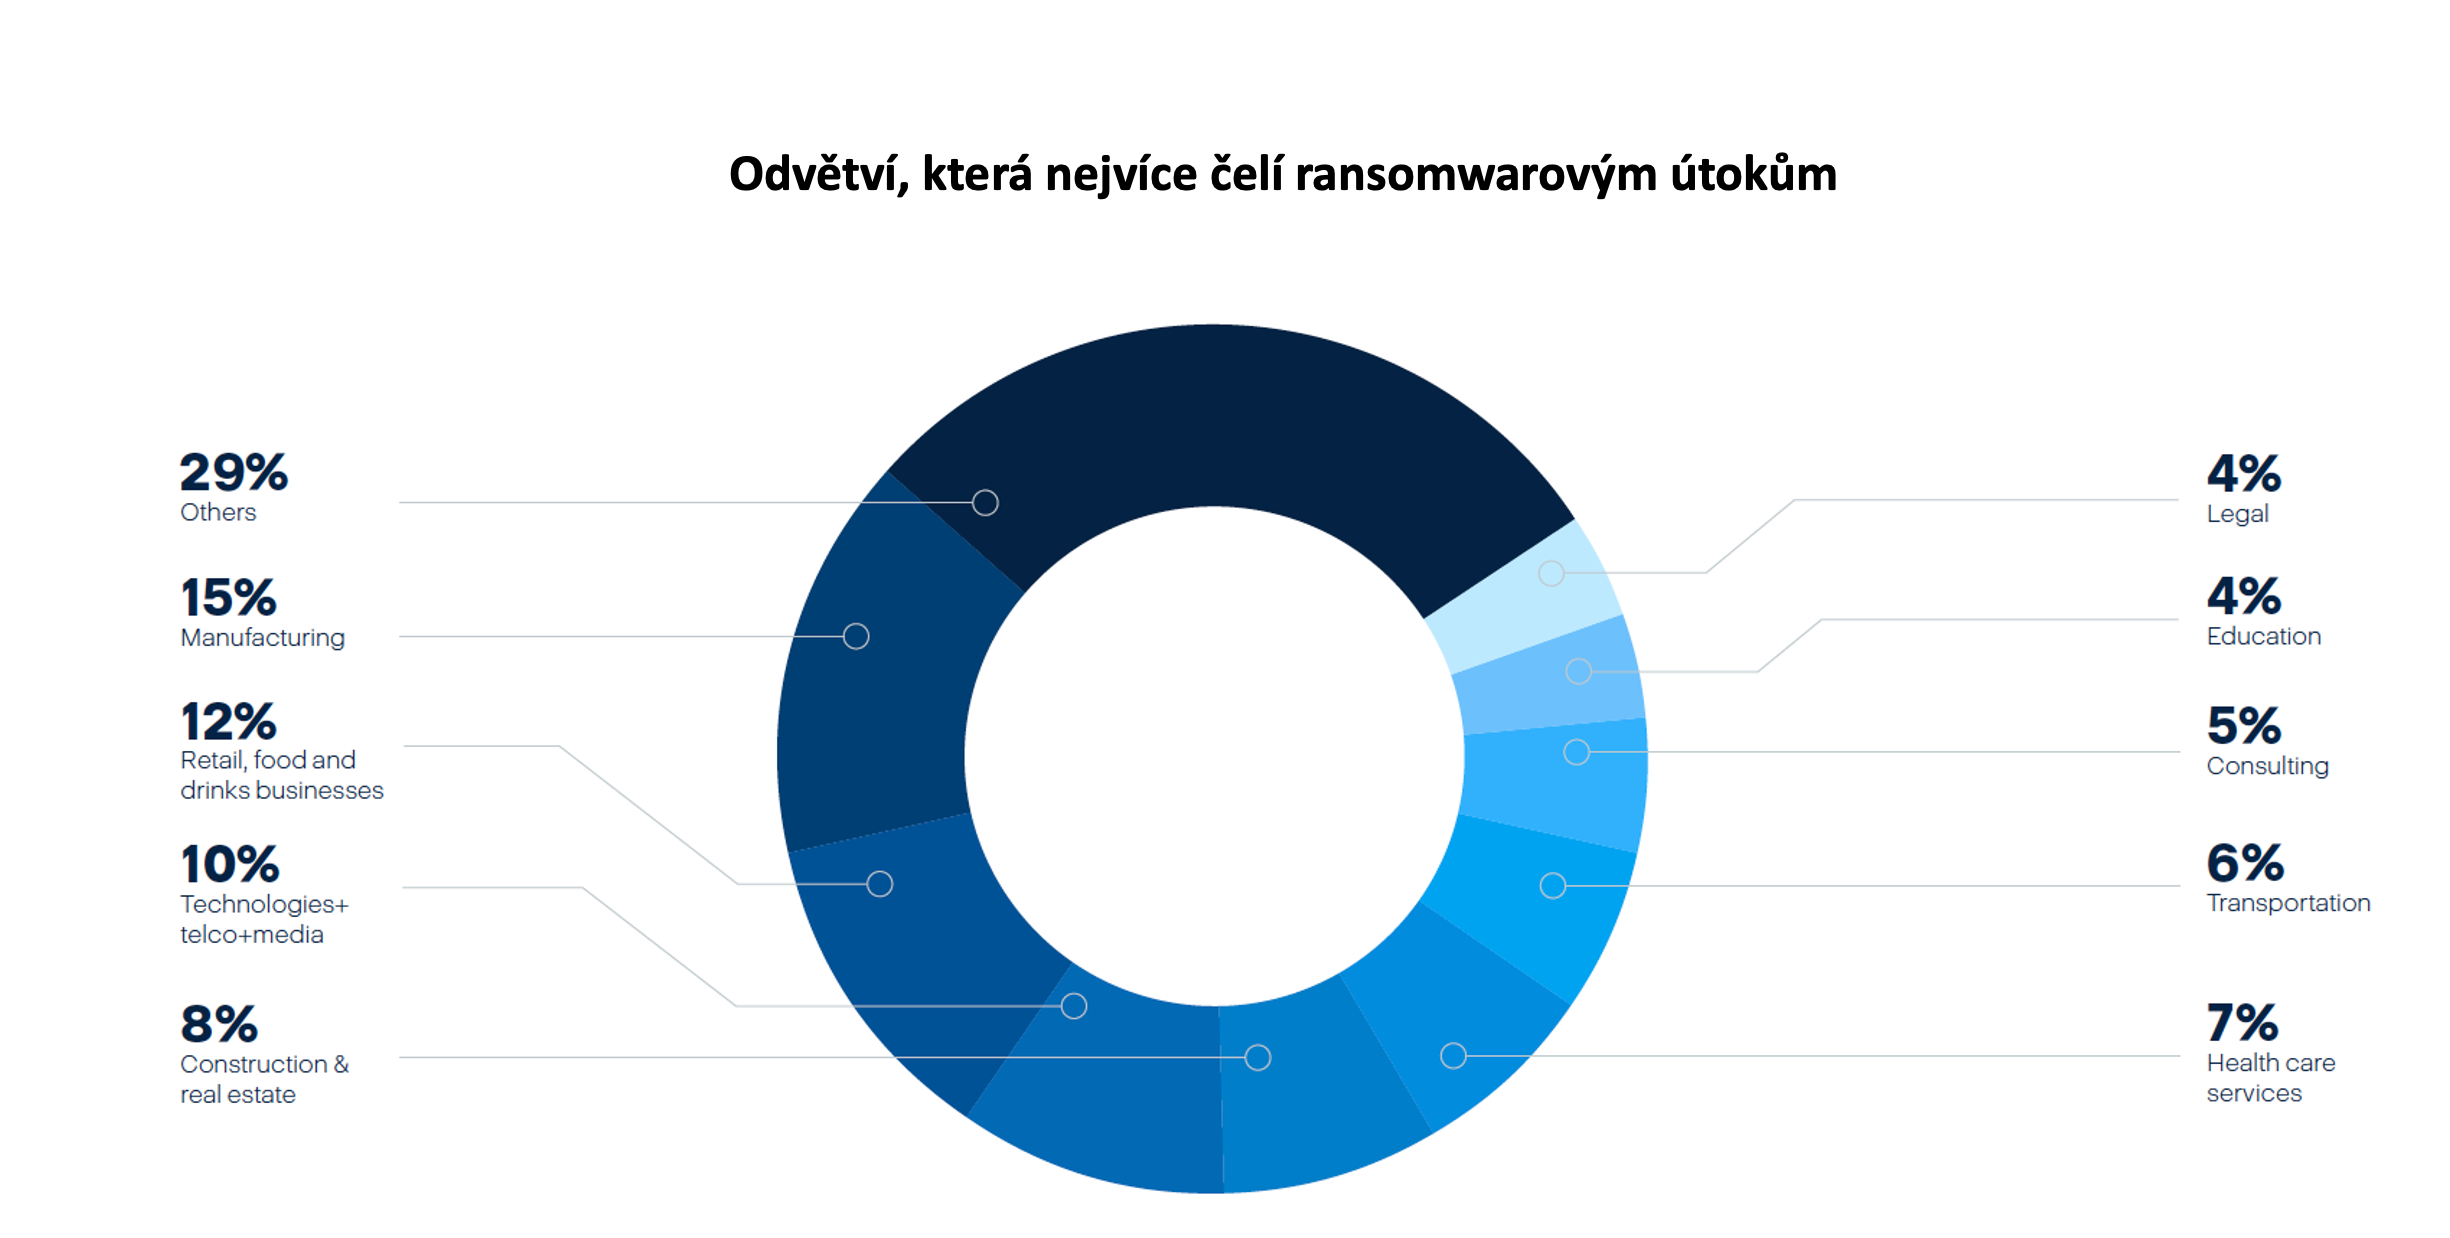
- Üretim şirketleri hedefte: 2025'in ilk çeyreğinde kaydedilen tüm vakaların %15'ini oluşturan üretim sektörü, fidye yazılımı çetelerinin en sık hedef aldığı sektör oldu. Perakende, gıda ve içecek (%12) ile telekomünikasyon ve medya (%10) da tercih edilen hedefler arasındaydı.
Daha fazla bilgi için, buradan indirebileceğiniz Acronis H1 2025 Cyberthreats Report raporunun tamamına göz atın: https://www.acronis.com/en-us/resource-center/resource/acronis-cyberthreats-report-h1-2025.
Makale yazarı: ZEBR.ai editör ekibi






