

Ransomvér zostáva hlavnou hrozbou pre veľké a stredné podniky, najaktívnejší hackeri čoraz častejšie využívajú AI na realizáciu kampaní s nízkymi nákladmi a vysokým ziskom
PRAHA, 11. septembra 2025 – Acronis, globálny líder na trhu riešení kybernetickej ochrany, zverejnil výsledky správy Acronis Cyberthreats Report za prvý polrok 2025, ktorá podrobne opisuje najčastejšie vektory hrozieb, aktívne skupiny útočníkov a cielené odvetvia v prvej polovici roku 2025. Ransomvér zostáva hlavnou hrozbou pre veľké a stredné podniky, pričom nové ransomvérové skupiny čoraz častejšie využívajú na automatizáciu svojich aktivít umelú inteligenciu – phishing tvoril 25 % všetkých útokov a 52 % útokov zameraných na MSP, čo predstavuje nárast o 22 % v porovnaní s 1. polrokom 2024.
Polročná správa pokrýva globálne hrozby, ktoré detegovala Acronis Threat Research Unit (TRU) s pomocou senzorov Acronis na koncových zariadeniach Windows od januára do mája 2025. Na základe dát z viac ako
1 000 000 jedinečných koncových bodov rozmiestnených po celom svete správa zahŕňa aj štatistiky hrozieb zamerané na operačné systémy Windows vzhľadom na ich prevahu nad MacOS a Linuxom.
„Zatiaľ čo konečnou zbraňou kyberzločincov je stále ransomvér, spôsob, akým ho doručujú, sa mení,“ povedal Gerald Beuchelt, CISO v spoločnosti Acronis. „Aj najmenej sofistikovaní útočníci majú dnes prístup k pokročilým funkciám umelej inteligencie, generujú útoky sociálneho inžinierstva a automatizujú svoje aktivity s minimálnym úsilím. Výsledkom je, že organizácie, MSP, poskytovatelia ISP a ďalšie subjekty sú neustále vystavené sofistikovaným útokom vrátane čoraz pokročilejšieho deep fake obsahu a stačí jedna chyba, aby bola ohrozená celá budúcnosť organizácie. Aby sme v tomto prostredí hrozieb prežili a vyhli sa škodlivým ransomvérovým útokom, je nevyhnutná komplexná stratégia kybernetickej ochrany, ktorá zahŕňa pokročilé funkcie detekcie, reakcie a obnovy.“
Medzi hlavné zistenia správy Acronis Cyberthreats Report H1 2025 patria:
- Ransomvér je stále na čele: počet verejne známych obetí ransomvéru vzrástol za merané obdobie takmer o 70 % v porovnaní s rokmi 2023 a 2024. Najaktívnejšie ransomvérové skupiny sú Cl0p, Akira a Qlin.
- AI podporuje nárast sociálneho inžinierstva: ransomvérové gangy čoraz častejšie využívajú AI, čo sa odráža v ich zvolených vektoroch hrozieb – počet prípadov sociálneho inžinierstva a BEC útokov vzrástol v období od januára 2025 do mája 2025 o 20 % v porovnaní s rovnakým obdobím v roku 2024, pravdepodobne v dôsledku nárastu využívania AI na vytváranie presvedčivých podvodov. Malvér bol objavený v 1,47 % e-mailových záloh v Microsoft 365.
- MSP pod paľbou phishingových a BEC útokov: zatiaľ čo celkový počet útokov zameraných na MSP (poskytovateľov riadených služieb) počas meraného obdobia klesol, povaha útokov sa výrazne zmenila; phishing tvoril 52 % všetkých útokov zameraných na MSP, zatiaľ čo v roku 2024 to bolo 30 %, pričom útoky prostredníctvom protokolu RDP (Remote Desktop Protocol) takmer vymizli.
- Nie všetky phishingové útoky sú rovnaké: hoci je phishing obľúbenou zbraňou útočníkov, tí sa čoraz viac zameriavajú na aplikácie na spoluprácu a vyhýbajú sa jednoduchým BEC kampaniam. Takmer 25 % útokov v aplikáciách na spoluprácu využívalo deep fake obsah generovaný umelou inteligenciou alebo automatizované exploity.
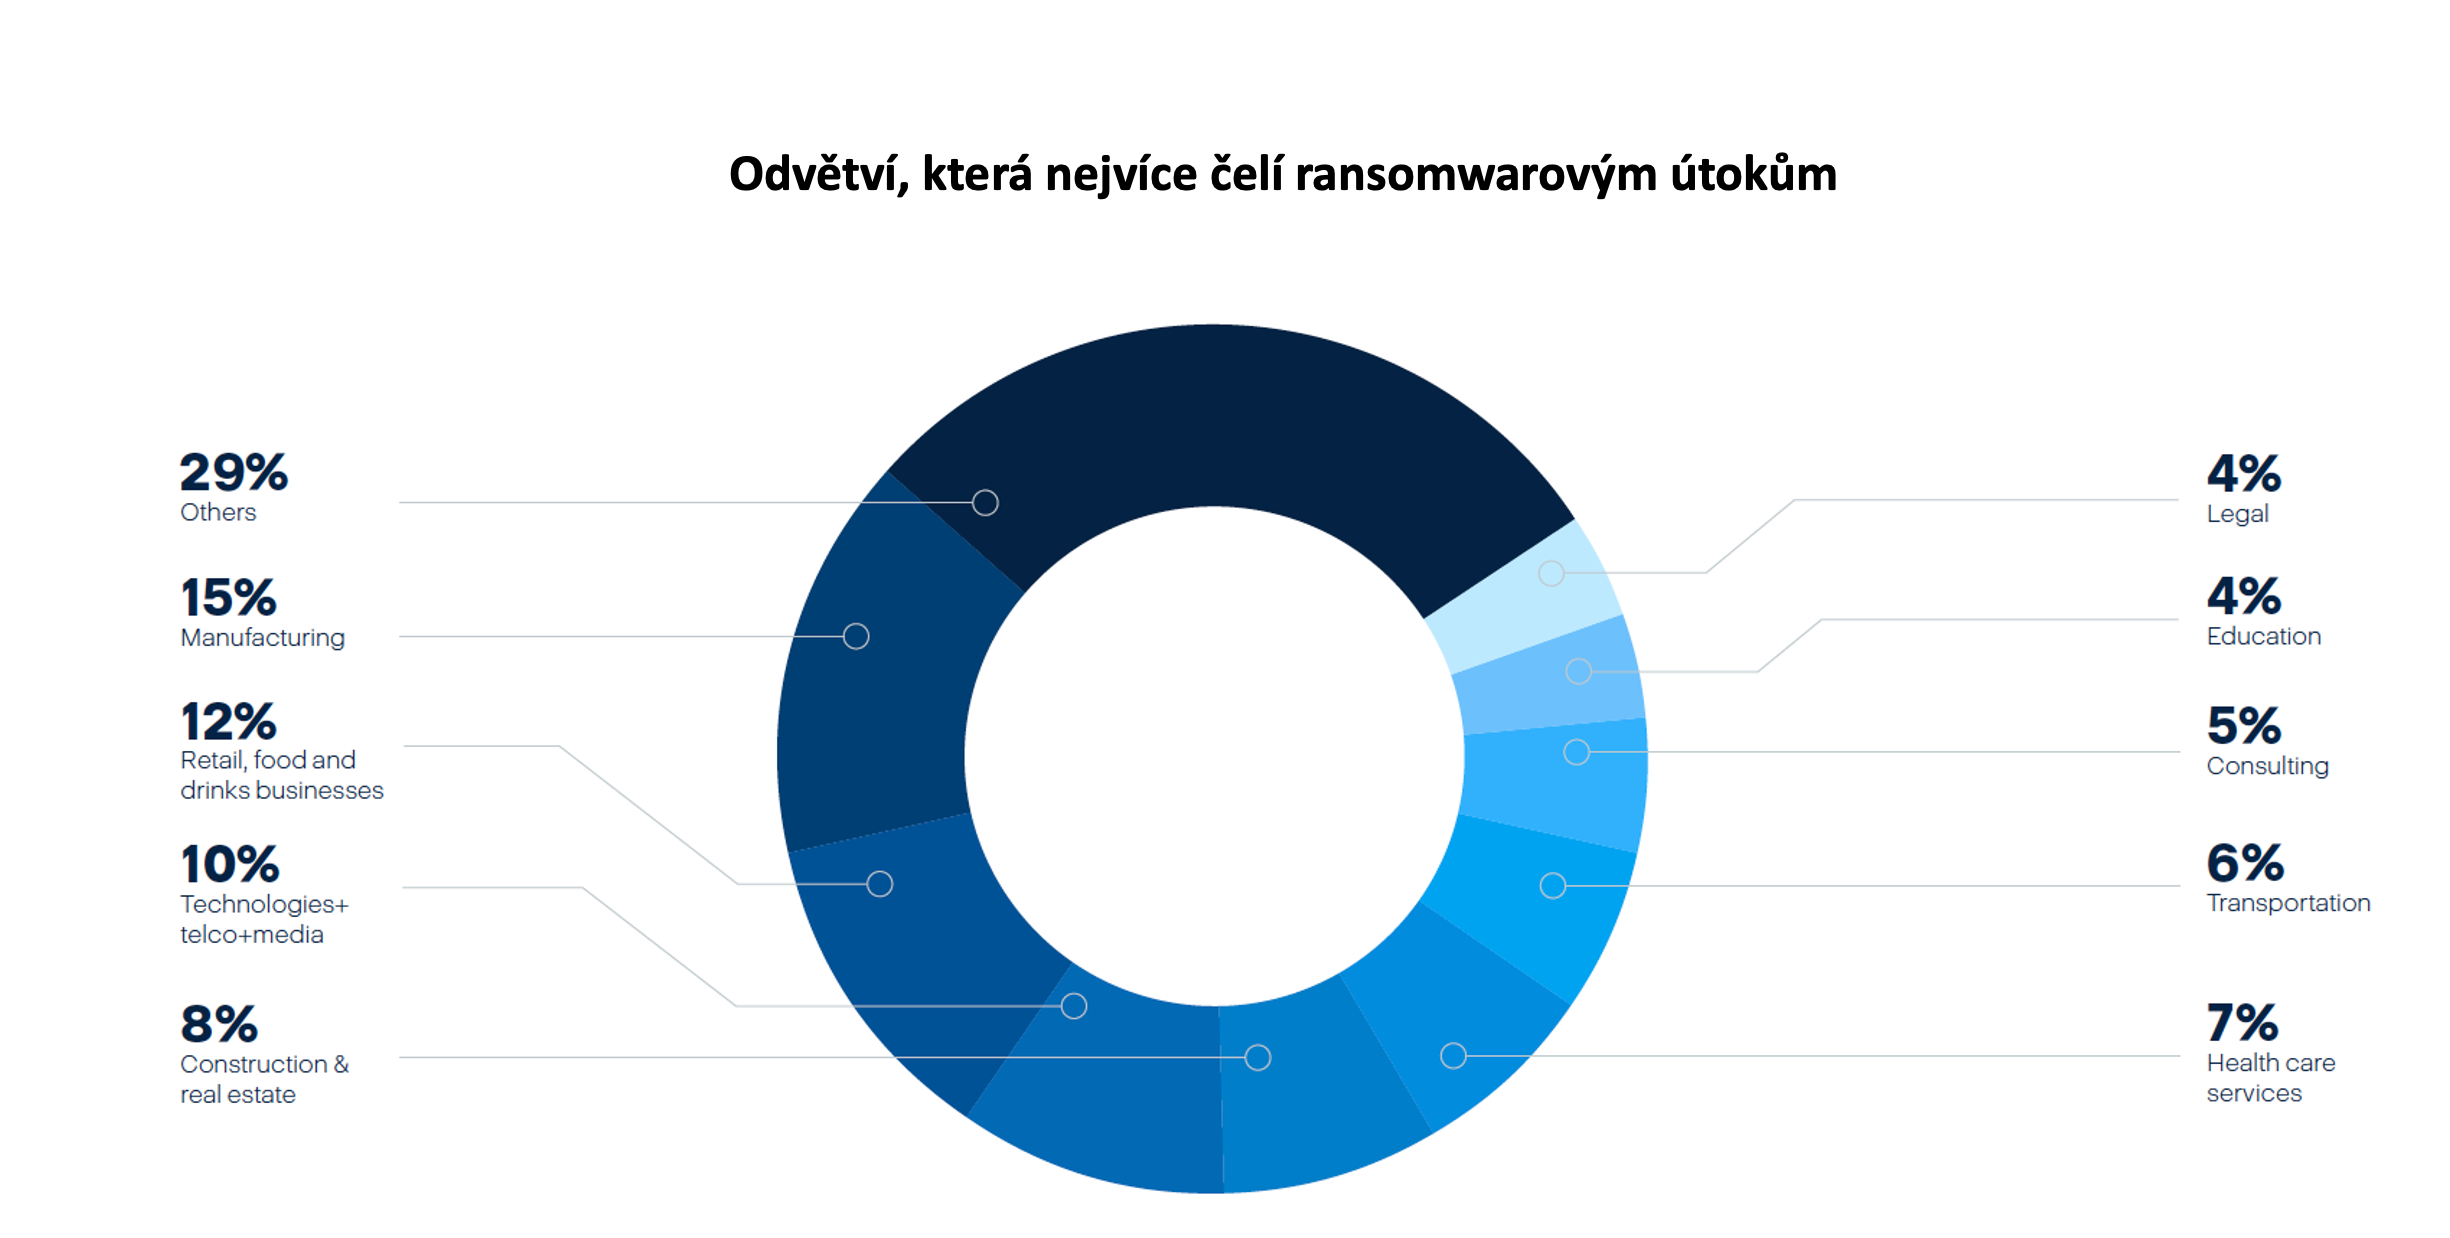
- Výrobné firmy v hľadáčiku: najčastejším terčom ransomvérových gangov bolo výrobné odvetvie, ktoré predstavovalo 15 % všetkých zaznamenaných prípadov v 1. štvrťroku 2025. Obľúbenými cieľmi boli aj maloobchod, potraviny a nápoje (12 %) a telekomunikácie a médiá (10 %).
Ďalšie informácie nájdete v kompletnej správe Acronis H1 2025 Cyberthreats Report, ktorú si môžete stiahnuť tu: https://www.acronis.com/en-us/resource-center/resource/acronis-cyberthreats-report-h1-2025.
Autor článku: Redakcia ZEBR.ai






