

Les ransomwares restent la principale menace pour les grandes et moyennes entreprises, les hackers les plus actifs utilisant de plus en plus l’IA pour mener des campagnes à faible coût et à forte rentabilité
PRAGUE, le 11 septembre 2025 – Acronis, leader mondial des solutions de cyberprotection, a publié les résultats du rapport Acronis Cyberthreats Report pour le premier semestre 2025, qui décrit en détail les vecteurs de menace les plus fréquents, les groupes d’attaquants actifs et les secteurs ciblés au cours du premier semestre 2025. Les ransomwares restent la principale menace pour les grandes et moyennes entreprises, les nouveaux groupes de ransomware utilisant de plus en plus l’intelligence artificielle pour automatiser leurs activités : le phishing représentait 25 % de toutes les attaques et 52 % des attaques visant les MSP, soit une hausse de 22 % par rapport au premier semestre 2024.
Le rapport semestriel couvre les menaces mondiales détectées par l’Acronis Threat Research Unit (TRU) à l’aide de capteurs Acronis sur des terminaux Windows de janvier à mai 2025. S’appuyant sur les données de plus de
1 000 000 de terminaux uniques déployés dans le monde entier, le rapport inclut également des statistiques sur les menaces ciblant les systèmes d’exploitation Windows, compte tenu de leur prédominance par rapport à MacOS et Linux.
« Si le ransomware demeure l’arme finale des cybercriminels, la manière dont il est diffusé évolue », a déclaré Gerald Beuchelt, CISO chez Acronis. « Même les attaquants les moins sophistiqués ont désormais accès à des capacités avancées d’intelligence artificielle, génèrent des attaques d’ingénierie sociale et automatisent leurs activités avec un minimum d’efforts. Par conséquent, les organisations, les MSP, les fournisseurs ISP et d’autres entités sont constamment exposés à des attaques sophistiquées, notamment à des contenus deep fake de plus en plus avancés, et une seule erreur suffit à compromettre tout l’avenir d’une organisation. Pour survivre dans cet environnement de menaces et éviter les attaques de ransomware dommageables, une stratégie complète de cyberprotection intégrant des fonctions avancées de détection, de réponse et de restauration est indispensable. »
Les principales conclusions du rapport Acronis Cyberthreats Report H1 2025 comprennent :
- Les ransomwares restent en tête : le nombre de victimes de ransomware connues publiquement a augmenté de près de 70 % au cours de la période mesurée par rapport à 2023 et 2024. Les groupes de ransomware les plus actifs sont Cl0p, Akira et Qlin.
- L’IA favorise l’essor de l’ingénierie sociale : les gangs de ransomware utilisent de plus en plus l’IA, ce qui se reflète dans les vecteurs de menace qu’ils choisissent : le nombre de cas d’ingénierie sociale et d’attaques BEC a augmenté de 20 % entre janvier 2025 et mai 2025 par rapport à la même période en 2024, probablement en raison de l’utilisation accrue de l’IA pour créer des usurpations convaincantes. Des malwares ont été détectés dans 1,47 % des sauvegardes d’e-mails dans Microsoft 365.
- Les MSP sous le feu des attaques de phishing et BEC : bien que le nombre global d’attaques visant les MSP (fournisseurs de services gérés) ait diminué au cours de la période mesurée, la nature des attaques a considérablement changé ; le phishing représentait 52 % de toutes les attaques visant les MSP, contre 30 % en 2024, tandis que les attaques via le protocole RDP (Remote Desktop Protocol) ont presque disparu.
- Toutes les attaques de phishing ne se valent pas : si le phishing est une arme de prédilection des attaquants, ceux-ci ciblent de plus en plus les applications de collaboration et évitent les campagnes BEC simples. Près de 25 % des attaques dans les applications de collaboration utilisaient du contenu deep fake généré par l’intelligence artificielle ou des exploits automatisés.
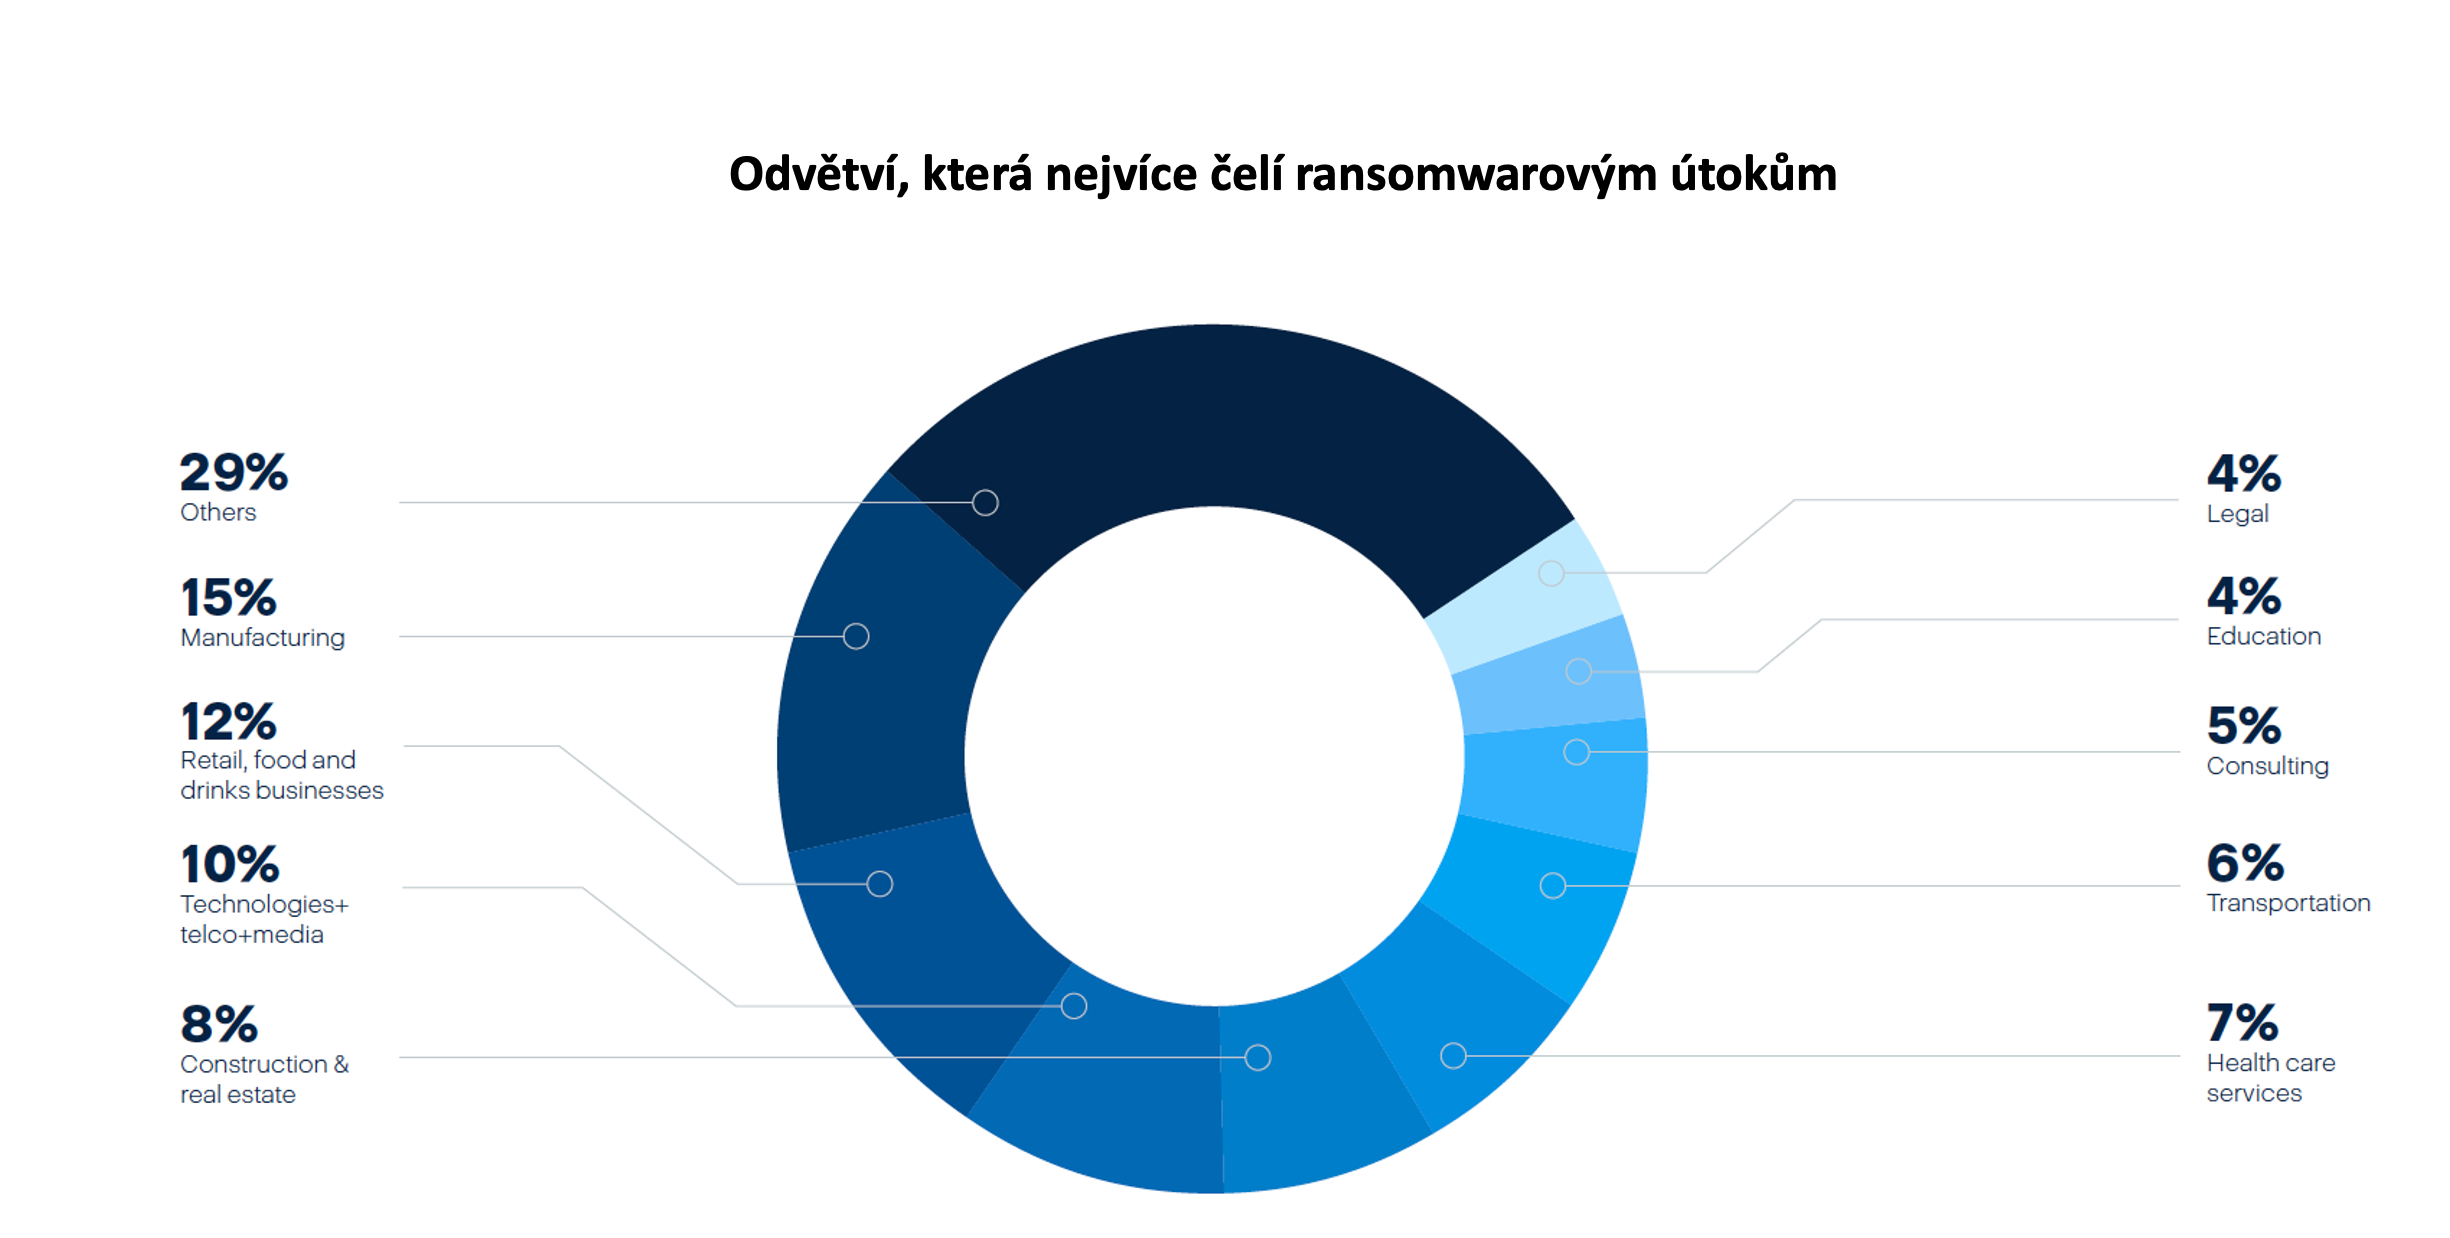
- Les entreprises manufacturières dans le viseur : le secteur manufacturier a été la cible la plus fréquente des gangs de ransomware, représentant 15 % de tous les cas enregistrés au premier trimestre 2025. Le commerce de détail, l’alimentation et les boissons (12 %), ainsi que les télécommunications et les médias (10 %), figuraient également parmi les cibles privilégiées.
Pour plus d’informations, consultez le rapport complet Acronis H1 2025 Cyberthreats Report, que vous pouvez télécharger ici : https://www.acronis.com/en-us/resource-center/resource/acronis-cyberthreats-report-h1-2025.
Auteur de l’article: Rédaction ZEBR.ai






