

El ransomware sigue siendo la principal amenaza para las grandes y medianas empresas; los hackers más activos utilizan cada vez más la IA para llevar a cabo campañas de bajo coste y alto beneficio
PRAGA, 11 de septiembre de 2025 – Acronis, líder mundial en el mercado de soluciones de ciberprotección, ha publicado los resultados del informe Acronis Cyberthreats Report del primer semestre de 2025, que describe detalladamente los vectores de amenazas más frecuentes, los grupos de atacantes activos y los sectores objetivo durante la primera mitad de 2025. El ransomware sigue siendo la principal amenaza para las grandes y medianas empresas, mientras que los nuevos grupos de ransomware utilizan cada vez más la inteligencia artificial para automatizar sus actividades: el phishing representó el 25 % de todos los ataques y el 52 % de los ataques dirigidos a MSP, lo que supone un aumento del 22 % en comparación con el primer semestre de 2024.
El informe semestral cubre las amenazas globales detectadas por Acronis Threat Research Unit (TRU) con ayuda de los sensores de Acronis en dispositivos terminales Windows entre enero y mayo de 2025. Basándose en datos de más de
1 000 000 de endpoints únicos distribuidos por todo el mundo, el informe también incluye estadísticas de amenazas centradas en los sistemas operativos Windows, dada su predominancia frente a MacOS y Linux.
«Aunque el ransomware sigue siendo el arma definitiva de los ciberdelincuentes, la forma en que lo distribuyen está cambiando», afirmó Gerald Beuchelt, CISO de Acronis. «Incluso los atacantes menos sofisticados tienen hoy acceso a capacidades avanzadas de inteligencia artificial, generan ataques de ingeniería social y automatizan sus actividades con un esfuerzo mínimo. Como resultado, las organizaciones, los MSP, los proveedores de ISP y otras entidades están constantemente expuestos a ataques sofisticados, incluido contenido deepfake cada vez más avanzado, y basta un solo error para poner en peligro todo el futuro de una organización. Para sobrevivir en este entorno de amenazas y evitar ataques de ransomware perjudiciales, es esencial contar con una estrategia integral de ciberprotección que incluya capacidades avanzadas de detección, respuesta y recuperación».
Entre los principales hallazgos del informe Acronis Cyberthreats Report H1 2025 se incluyen:
- El ransomware sigue a la cabeza: el número de víctimas de ransomware conocidas públicamente aumentó casi un 70 % durante el periodo analizado en comparación con 2023 y 2024. Los grupos de ransomware más activos son Cl0p, Akira y Qlin.
- La IA impulsa el aumento de la ingeniería social: las bandas de ransomware utilizan cada vez más la IA, lo que se refleja en los vectores de amenazas que eligen: el número de casos de ingeniería social y ataques BEC aumentó un 20 % entre enero y mayo de 2025 en comparación con el mismo periodo de 2024, probablemente debido al mayor uso de la IA para crear falsificaciones convincentes. Se detectó malware en el 1,47 % de las copias de seguridad de correo electrónico de Microsoft 365.
- Los MSP bajo el fuego de los ataques de phishing y BEC: aunque el número total de ataques dirigidos a MSP (proveedores de servicios gestionados) disminuyó durante el periodo analizado, la naturaleza de los ataques cambió significativamente; el phishing representó el 52 % de todos los ataques dirigidos a MSP, frente al 30 % en 2024, mientras que los ataques mediante el protocolo RDP (Remote Desktop Protocol) casi desaparecieron.
- No todos los ataques de phishing son iguales: aunque el phishing es un arma popular entre los atacantes, estos se centran cada vez más en las aplicaciones de colaboración y evitan las campañas BEC simples. Casi el 25 % de los ataques en aplicaciones de colaboración utilizó contenido deepfake generado por inteligencia artificial o exploits automatizados.
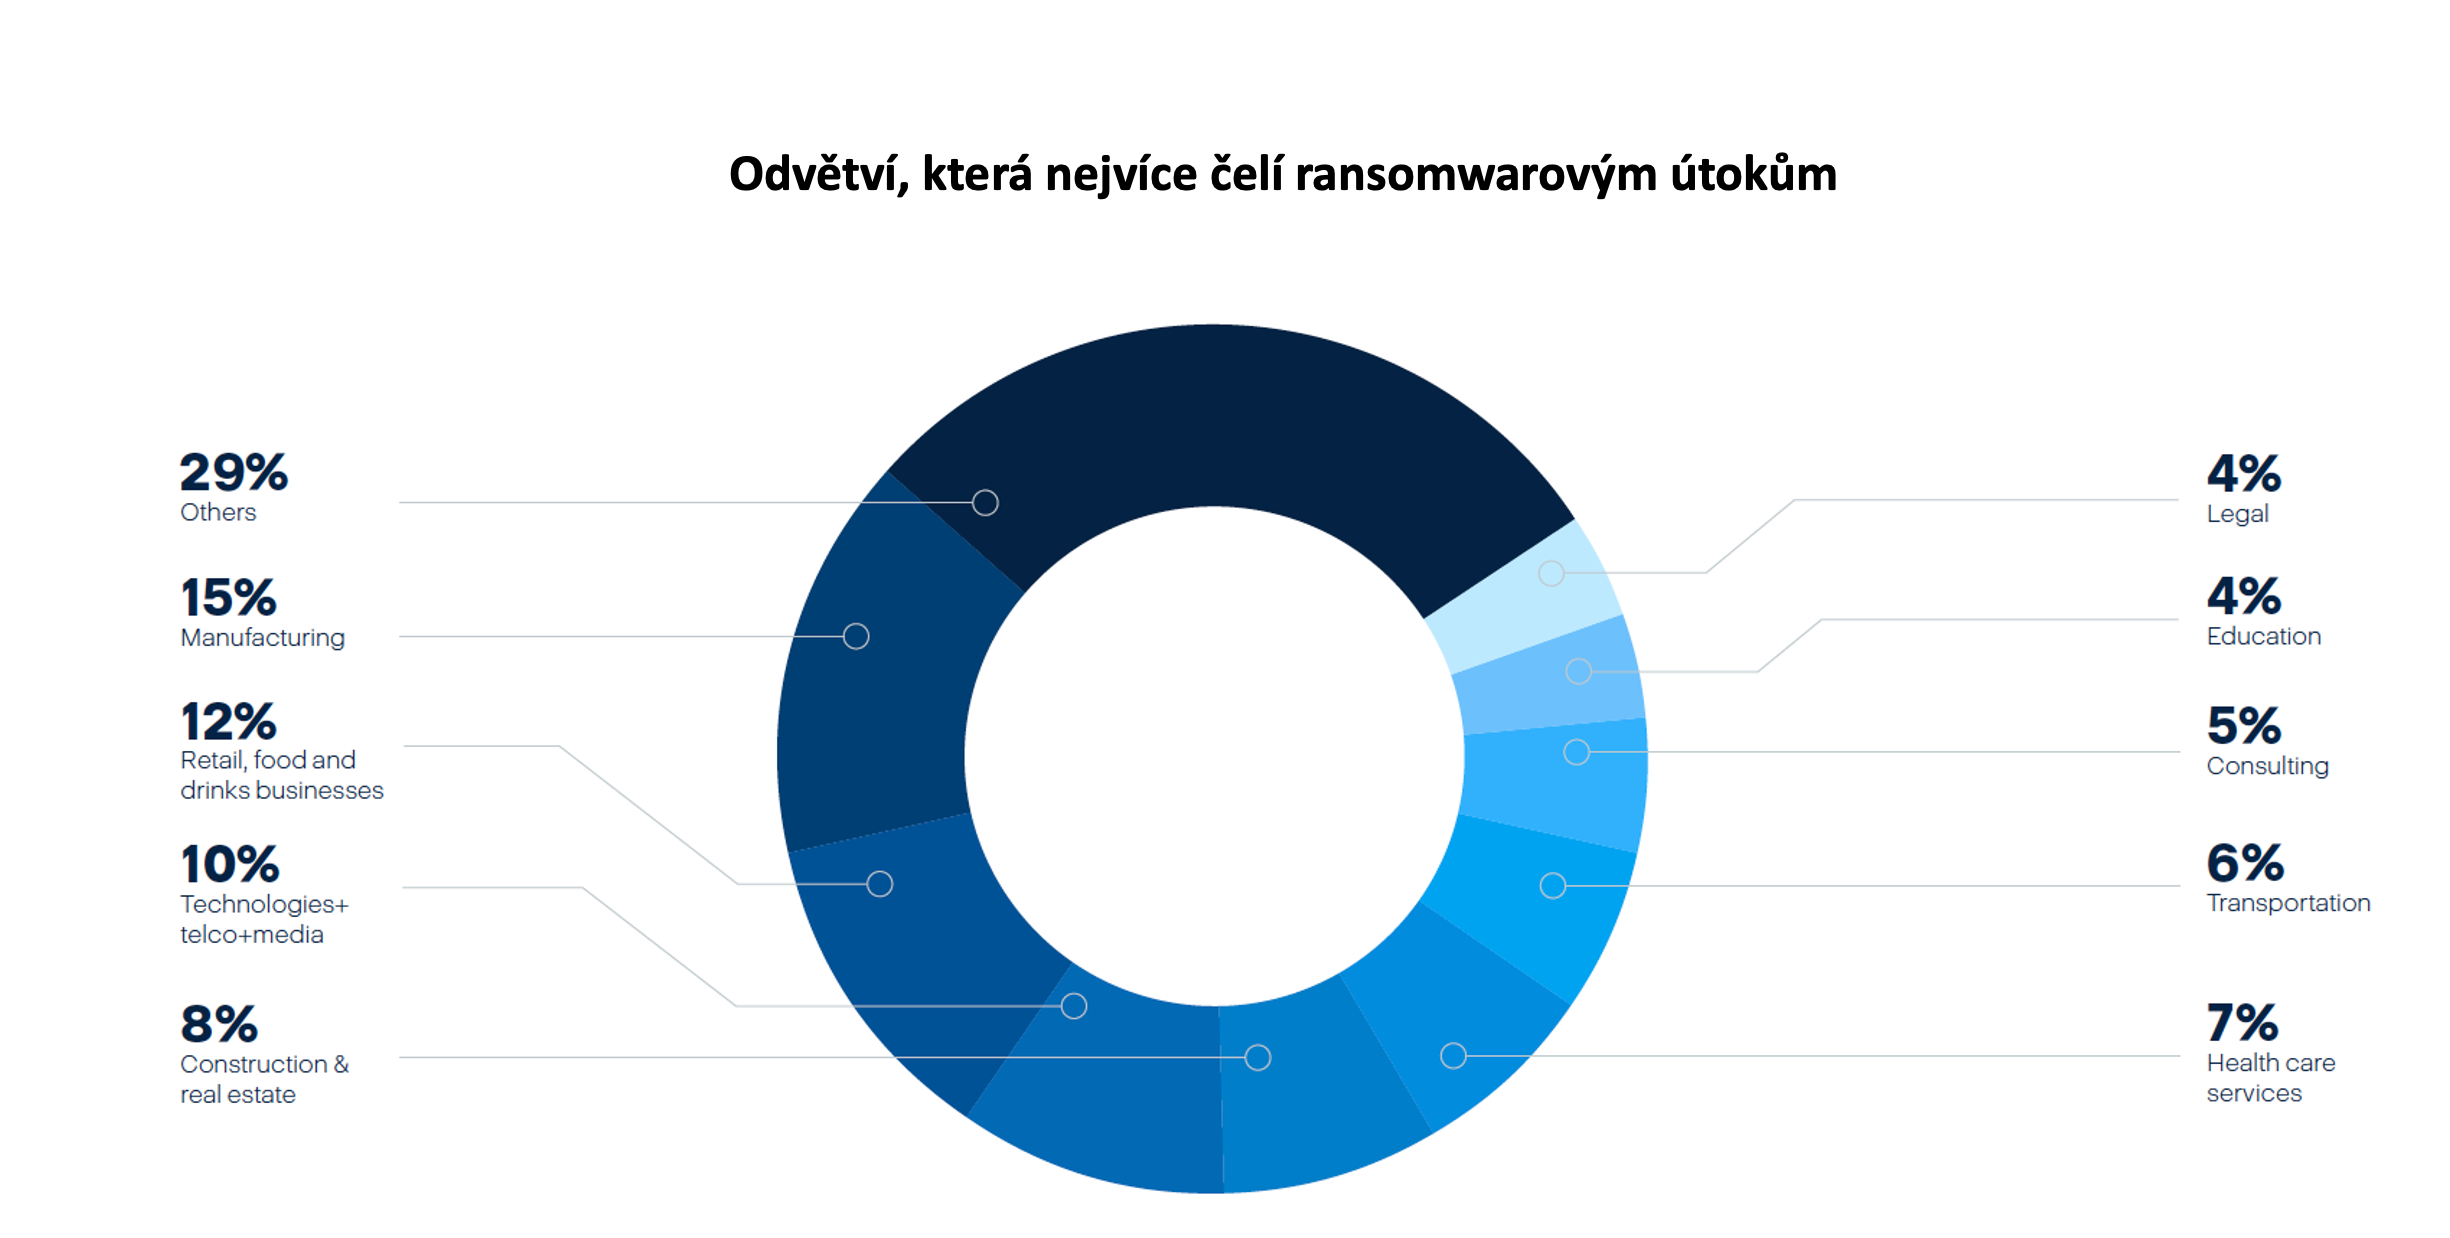
- Las empresas manufactureras en el punto de mira: el sector manufacturero fue el objetivo más frecuente de las bandas de ransomware, al representar el 15 % de todos los casos registrados en el primer trimestre de 2025. El comercio minorista, los alimentos y bebidas (12 %), y las telecomunicaciones y los medios (10 %) también fueron objetivos habituales.
Para obtener más información, consulte el informe completo Acronis H1 2025 Cyberthreats Report, que puede descargar aquí: https://www.acronis.com/en-us/resource-center/resource/acronis-cyberthreats-report-h1-2025.
Autor del artículo: Redacción ZEBR.ai



