

Ransomware tetap menjadi ancaman utama bagi perusahaan besar dan menengah, sementara peretas paling aktif semakin sering memanfaatkan AI untuk menjalankan kampanye berbiaya rendah dan berprofit tinggi
PRAHA, 11 September 2025 – Acronis, pemimpin pasar global dalam solusi perlindungan siber, telah merilis hasil laporan Acronis Cyberthreats Report untuk semester pertama 2025, yang merinci vektor ancaman paling umum, kelompok penyerang aktif, dan industri yang menjadi sasaran pada paruh pertama tahun 2025. Ransomware tetap menjadi ancaman utama bagi perusahaan besar dan menengah, dengan kelompok ransomware baru yang semakin sering menggunakan kecerdasan buatan untuk mengotomatiskan aktivitas mereka – phishing mencakup 25% dari seluruh serangan dan 52% dari serangan yang menargetkan MSP, meningkat 22% dibandingkan semester pertama 2024.
Laporan semesteran ini mencakup ancaman global yang dideteksi oleh Acronis Threat Research Unit (TRU) dengan bantuan sensor Acronis pada perangkat endpoint Windows dari Januari hingga Mei 2025. Berdasarkan data dari lebih dari
1.000.000 endpoint unik yang tersebar di seluruh dunia, laporan ini juga mencakup statistik ancaman yang berfokus pada sistem operasi Windows, mengingat dominasinya dibandingkan MacOS dan Linux.
“Meskipun senjata utama para penjahat siber tetap ransomware, cara penyampaiannya berubah,” kata Gerald Beuchelt, CISO di Acronis. “Bahkan penyerang yang paling kurang canggih kini memiliki akses ke kemampuan kecerdasan buatan tingkat lanjut, menghasilkan serangan rekayasa sosial dan mengotomatiskan aktivitas mereka dengan upaya minimal. Akibatnya, organisasi, MSP, penyedia ISP, dan pihak lainnya terus-menerus terpapar serangan canggih, termasuk konten deep fake yang semakin maju, dan cukup satu kesalahan untuk membahayakan seluruh masa depan organisasi. Untuk bertahan dalam lingkungan ancaman ini dan menghindari serangan ransomware yang merusak, diperlukan strategi perlindungan siber yang komprehensif, mencakup kemampuan deteksi, respons, dan pemulihan tingkat lanjut.”
Temuan utama laporan Acronis Cyberthreats Report H1 2025 meliputi:
- Ransomware masih memimpin: jumlah korban ransomware yang diketahui publik meningkat hampir 70% selama periode pengukuran dibandingkan tahun 2023 dan 2024. Kelompok ransomware paling aktif adalah Cl0p, Akira, dan Qlin.
- AI mendorong peningkatan rekayasa sosial: geng ransomware semakin sering memanfaatkan AI, yang tercermin dalam vektor ancaman yang mereka pilih – jumlah kasus rekayasa sosial dan serangan BEC meningkat 20% pada periode Januari 2025 hingga Mei 2025 dibandingkan periode yang sama pada 2024, kemungkinan karena meningkatnya penggunaan AI untuk membuat pemalsuan yang meyakinkan. Malware ditemukan dalam 1,47% cadangan email di Microsoft 365.
- MSP menjadi sasaran serangan phishing dan BEC: meskipun jumlah total serangan yang menargetkan MSP (penyedia layanan terkelola) menurun selama periode pengukuran, karakter serangannya berubah secara signifikan; phishing mencakup 52% dari seluruh serangan yang menargetkan MSP, dibandingkan 30% pada 2024, sedangkan serangan melalui protokol RDP (Remote Desktop Protocol) hampir menghilang.
- Tidak semua serangan phishing sama: meskipun phishing merupakan senjata favorit para penyerang, mereka semakin berfokus pada aplikasi kolaborasi dan menghindari kampanye BEC sederhana. Hampir 25% serangan pada aplikasi kolaborasi menggunakan konten deep fake yang dihasilkan kecerdasan buatan atau eksploit otomatis.
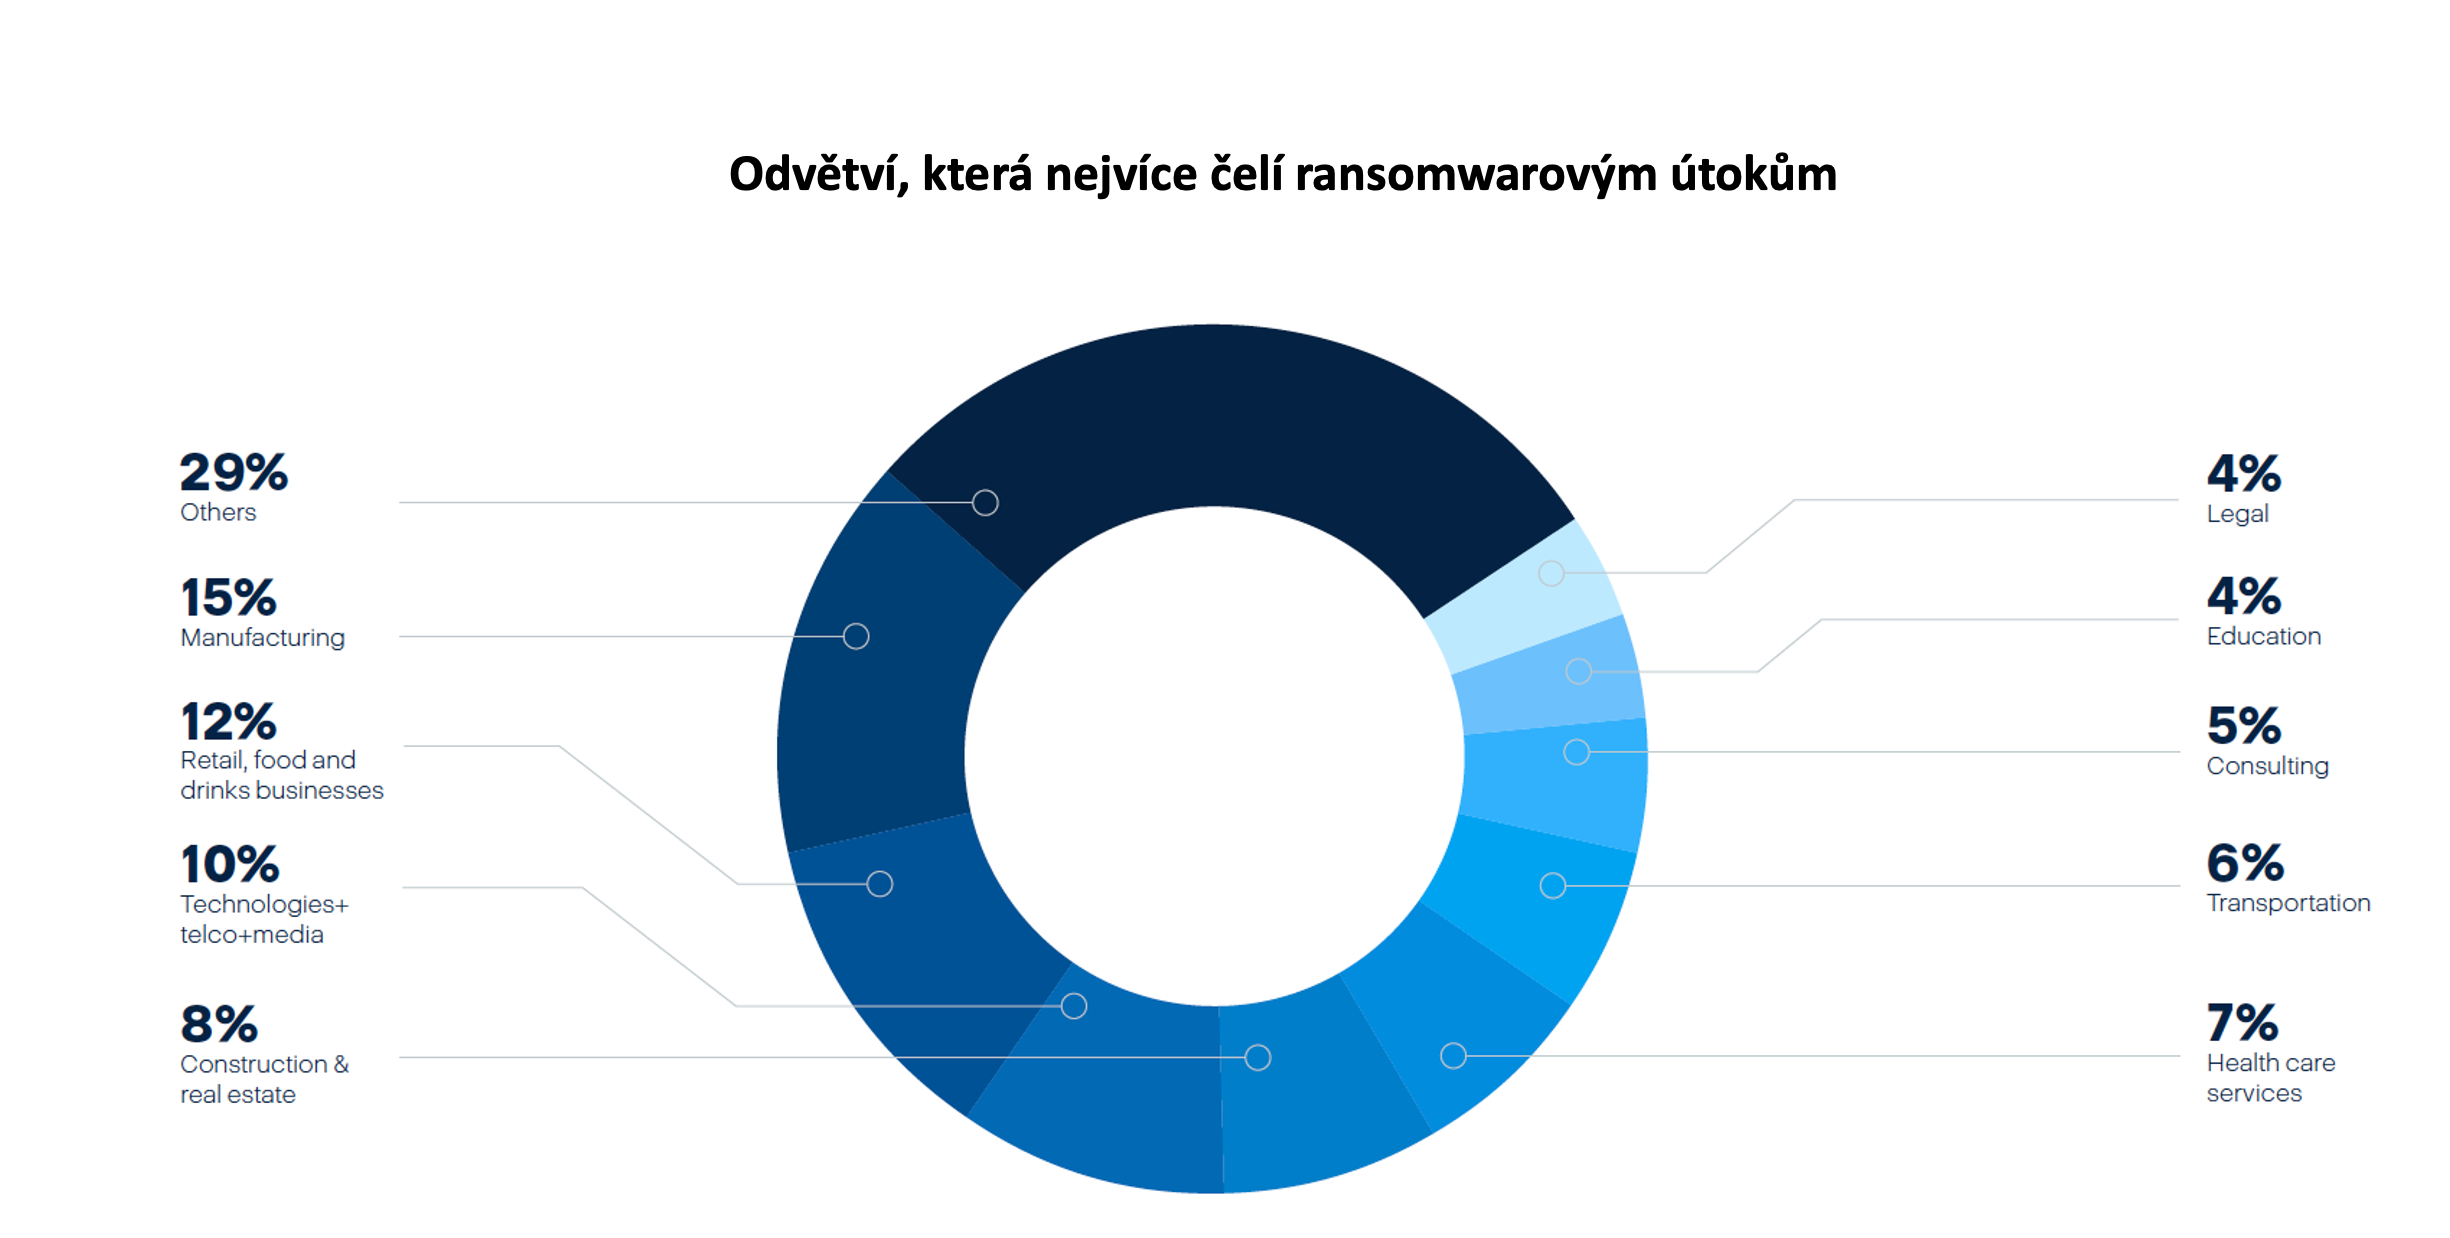
- Perusahaan manufaktur dalam bidikan: industri manufaktur menjadi target paling sering bagi geng ransomware, mencakup 15% dari seluruh kasus yang tercatat pada kuartal pertama 2025. Target populer lainnya adalah ritel, makanan dan minuman (12%), serta telekomunikasi dan media (10%).
Untuk informasi lebih lanjut, lihat laporan lengkap Acronis H1 2025 Cyberthreats Report, yang dapat Anda unduh di sini: https://www.acronis.com/en-us/resource-center/resource/acronis-cyberthreats-report-h1-2025.
Penulis artikel: Tim redaksi ZEBR.ai



