

Ransomware ostaje glavna pretnja velikim i srednjim preduzećima, a najaktivniji hakeri sve češće koriste AI za sprovođenje kampanja sa niskim troškovima i visokim profitom
PRAG, 11. septembar 2025. – Acronis, globalni lider na tržištu rešenja za sajber zaštitu, objavio je rezultate izveštaja Acronis Cyberthreats Report za prvo polugodište 2025., koji detaljno opisuje najčešće vektore pretnji, aktivne grupe napadača i ciljane sektore u prvoj polovini 2025. godine. Ransomware ostaje glavna pretnja velikim i srednjim preduzećima, pri čemu nove ransomware grupe sve češće koriste veštačku inteligenciju za automatizaciju svojih aktivnosti – phishing je činio 25% svih napada i 52% napada usmerenih na MSP, što predstavlja rast od 22% u poređenju sa prvim polugodištem 2024. godine.
Polugodišnji izveštaj obuhvata globalne pretnje koje je Acronis Threat Research Unit (TRU) detektovao uz pomoć Acronis senzora na Windows krajnjim uređajima od januara do maja 2025. Na osnovu podataka sa više od
1 000 000 jedinstvenih krajnjih tačaka raspoređenih širom sveta, izveštaj takođe uključuje statistiku pretnji usmerenu na operativne sisteme Windows, s obzirom na njihovu dominaciju u odnosu na MacOS i Linux.
„Dok je krajnje oružje sajber kriminalaca i dalje ransomware, način na koji ga isporučuju se menja“, rekao je Gerald Beuchelt, CISO u kompaniji Acronis. „Čak i najmanje sofisticirani napadači danas imaju pristup naprednim funkcijama veštačke inteligencije, kreiraju napade društvenog inženjeringa i automatizuju svoje aktivnosti uz minimalan napor. Posledica toga je da su organizacije, MSP-ovi, ISP provajderi i drugi subjekti neprestano izloženi sofisticiranim napadima, uključujući sve napredniji deep fake sadržaj, a dovoljna je jedna greška da bi bila ugrožena čitava budućnost organizacije. Da bismo opstali u ovom okruženju pretnji i izbegli štetne ransomware napade, neophodna je sveobuhvatna strategija sajber zaštite koja uključuje napredne funkcije detekcije, odgovora i oporavka.“
Glavni nalazi izveštaja Acronis Cyberthreats Report H1 2025 uključuju:
- Ransomware je i dalje na vrhu: broj javno poznatih žrtava ransomware-a porastao je tokom posmatranog perioda za gotovo 70% u poređenju sa 2023. i 2024. godinom. Najaktivnije ransomware grupe su Cl0p, Akira i Qlin.
- AI podstiče rast društvenog inženjeringa: ransomware bande sve češće koriste AI, što se odražava u njihovim izabranim vektorima pretnji – broj slučajeva društvenog inženjeringa i BEC napada porastao je od januara 2025. do maja 2025. za 20% u poređenju sa istim periodom 2024. godine, verovatno zbog povećane upotrebe AI za stvaranje uverljivih falsifikata. Malware je otkriven u 1,47% rezervnih kopija e-pošte u Microsoft 365.
- MSP-ovi pod udarom phishing i BEC napada: dok je ukupan broj napada usmerenih na MSP-ove (pružaoce upravljanih usluga) tokom posmatranog perioda opao, priroda napada se značajno promenila; phishing je činio 52% svih napada usmerenih na MSP-ove, u poređenju sa 30% u 2024. godini, dok su napadi putem RDP (Remote Desktop Protocol) protokola gotovo nestali.
- Nisu svi phishing napadi isti: iako je phishing omiljeno oružje napadača, oni se sve više fokusiraju na aplikacije za saradnju i izbegavaju jednostavne BEC kampanje. Gotovo 25% napada u aplikacijama za saradnju koristilo je deep fake sadržaj generisan veštačkom inteligencijom ili automatizovane exploite.
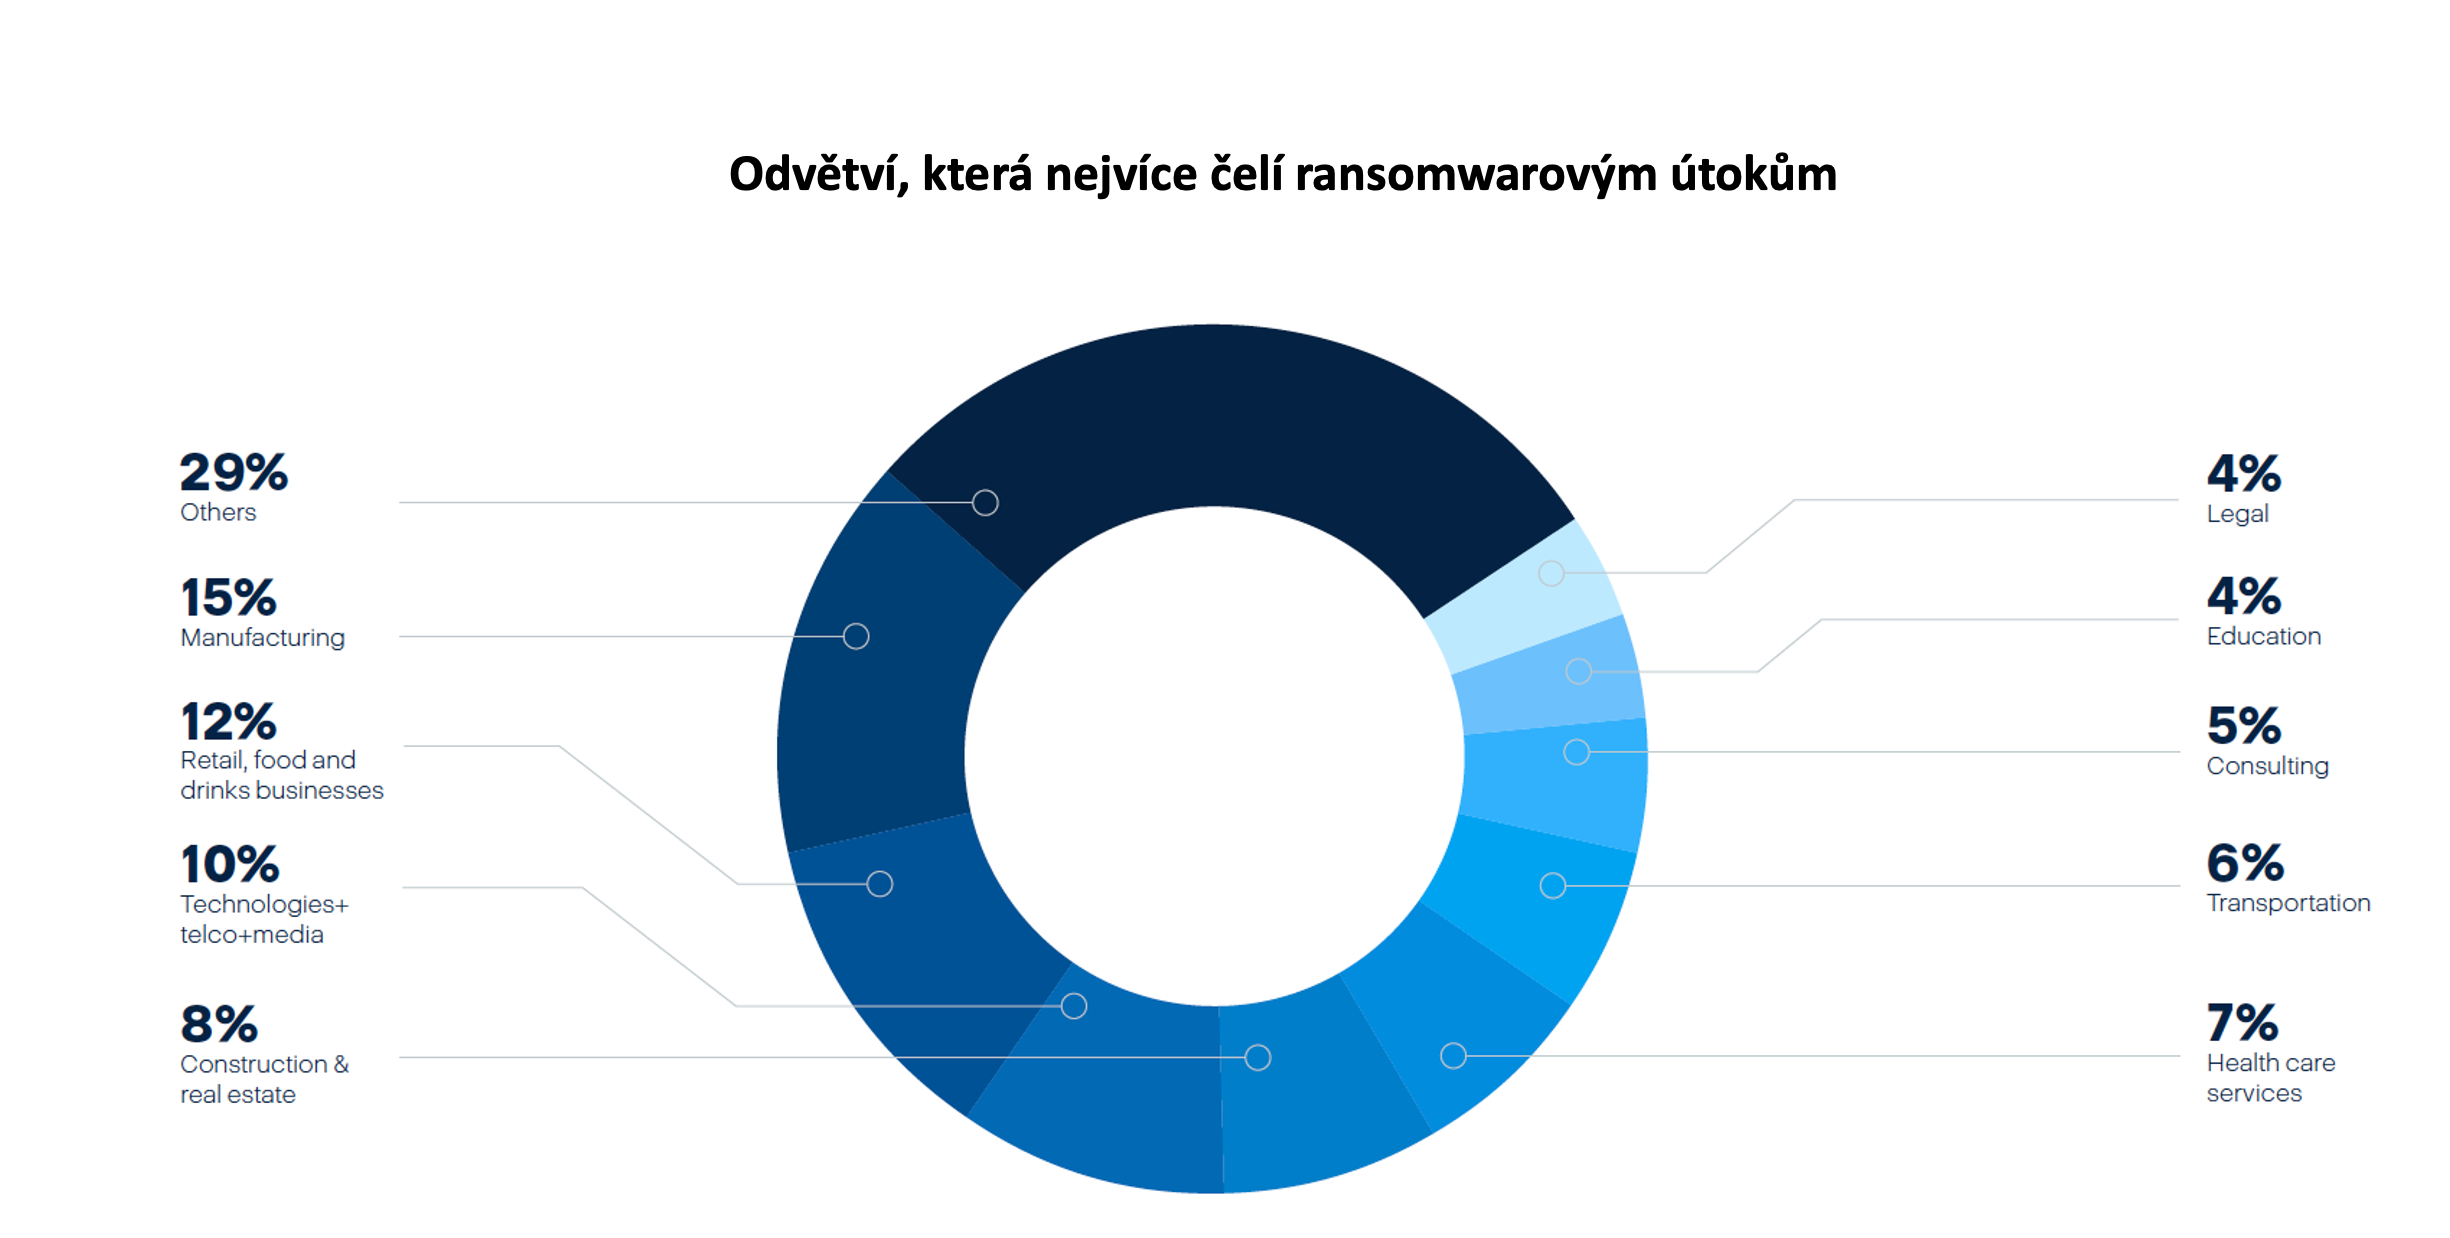
- Proizvodne kompanije na meti: sektor proizvodnje bio je najčešća meta ransomware bandi, sa 15% svih zabeleženih slučajeva u prvom kvartalu 2025. godine. Omiljene mete bili su i maloprodaja, hrana i piće (12%), kao i telekomunikacije i mediji (10%).
Više informacija pronađite u kompletnom izveštaju Acronis H1 2025 Cyberthreats Report, koji možete preuzeti ovde: https://www.acronis.com/en-us/resource-center/resource/acronis-cyberthreats-report-h1-2025.
Autor članka: Redakcija ZEBR.ai






