

Ransomware ostaje glavna prijetnja velikim i srednjim poduzećima, a najaktivniji hakeri sve češće koriste AI za provođenje kampanja s niskim troškovima i visokom dobiti
PRAG, 11. rujna 2025. – Acronis, globalni lider na tržištu rješenja za kibernetičku zaštitu, objavio je rezultate izvješća Acronis Cyberthreats Report za prvo polugodište 2025., koje detaljno opisuje najčešće vektore prijetnji, aktivne skupine napadača i ciljne industrije u prvoj polovici 2025. godine. Ransomware ostaje glavna prijetnja velikim i srednjim poduzećima, pri čemu nove ransomware skupine sve češće koriste umjetnu inteligenciju za automatizaciju svojih aktivnosti – phishing je činio 25 % svih napada i 52 % napada usmjerenih na MSP-ove, što predstavlja porast od 22 % u usporedbi s prvim polugodištem 2024. godine.
Polugodišnje izvješće obuhvaća globalne prijetnje koje je Acronis Threat Research Unit (TRU) otkrio uz pomoć Acronis senzora na Windows krajnjim uređajima od siječnja do svibnja 2025. Na temelju podataka s više od
1 000 000 jedinstvenih krajnjih točaka raspoređenih diljem svijeta, izvješće također uključuje statistiku prijetnji usmjerenih na operacijske sustave Windows, s obzirom na njihovu prevlast nad MacOS-om i Linuxom.
„Iako je ransomware i dalje konačno oružje kibernetičkih kriminalaca, način na koji ga isporučuju mijenja se“, rekao je Gerald Beuchelt, CISO u tvrtki Acronis. „Čak i najmanje sofisticirani napadači danas imaju pristup naprednim funkcijama umjetne inteligencije, stvaraju napade društvenog inženjeringa i automatiziraju svoje aktivnosti uz minimalan napor. Zbog toga su organizacije, MSP-ovi, ISP pružatelji i drugi subjekti neprestano izloženi sofisticiranim napadima, uključujući sve napredniji deep fake sadržaj, a dovoljna je jedna pogreška da bude ugrožena cijela budućnost organizacije. Kako bismo opstali u ovom okruženju prijetnji i izbjegli štetne ransomware napade, nužna je sveobuhvatna strategija kibernetičke zaštite koja uključuje napredne funkcije otkrivanja, odgovora i oporavka.“
Glavni nalazi izvješća Acronis Cyberthreats Report H1 2025 uključuju:
- Ransomware je i dalje na vrhu: broj javno poznatih žrtava ransomwarea porastao je tijekom promatranog razdoblja za gotovo 70 % u usporedbi s godinama 2023. i 2024. Najaktivnije ransomware skupine su Cl0p, Akira i Qlin.
- AI potiče porast društvenog inženjeringa: ransomware bande sve češće koriste AI, što se odražava u njihovim odabranim vektorima prijetnji – broj slučajeva društvenog inženjeringa i BEC napada porastao je od siječnja 2025. do svibnja 2025. za 20 % u usporedbi s istim razdobljem 2024. godine, vjerojatno zbog povećane upotrebe AI-ja za stvaranje uvjerljivih prijevara. Malware je otkriven u 1,47 % sigurnosnih kopija e-pošte u Microsoft 365.
- MSP-ovi pod paljbom phishing i BEC napada: iako je ukupan broj napada usmjerenih na MSP-ove (pružatelje upravljanih usluga) tijekom promatranog razdoblja pao, priroda napada znatno se promijenila; phishing je činio 52 % svih napada usmjerenih na MSP-ove, dok je 2024. godine iznosio 30 %, a napadi putem protokola RDP (Remote Desktop Protocol) gotovo su nestali.
- Nisu svi phishing napadi isti: iako je phishing omiljeno oružje napadača, oni se sve više usmjeravaju na aplikacije za suradnju i izbjegavaju jednostavne BEC kampanje. Gotovo 25 % napada na aplikacije za suradnju koristilo je deep fake sadržaj generiran umjetnom inteligencijom ili automatizirane exploite.
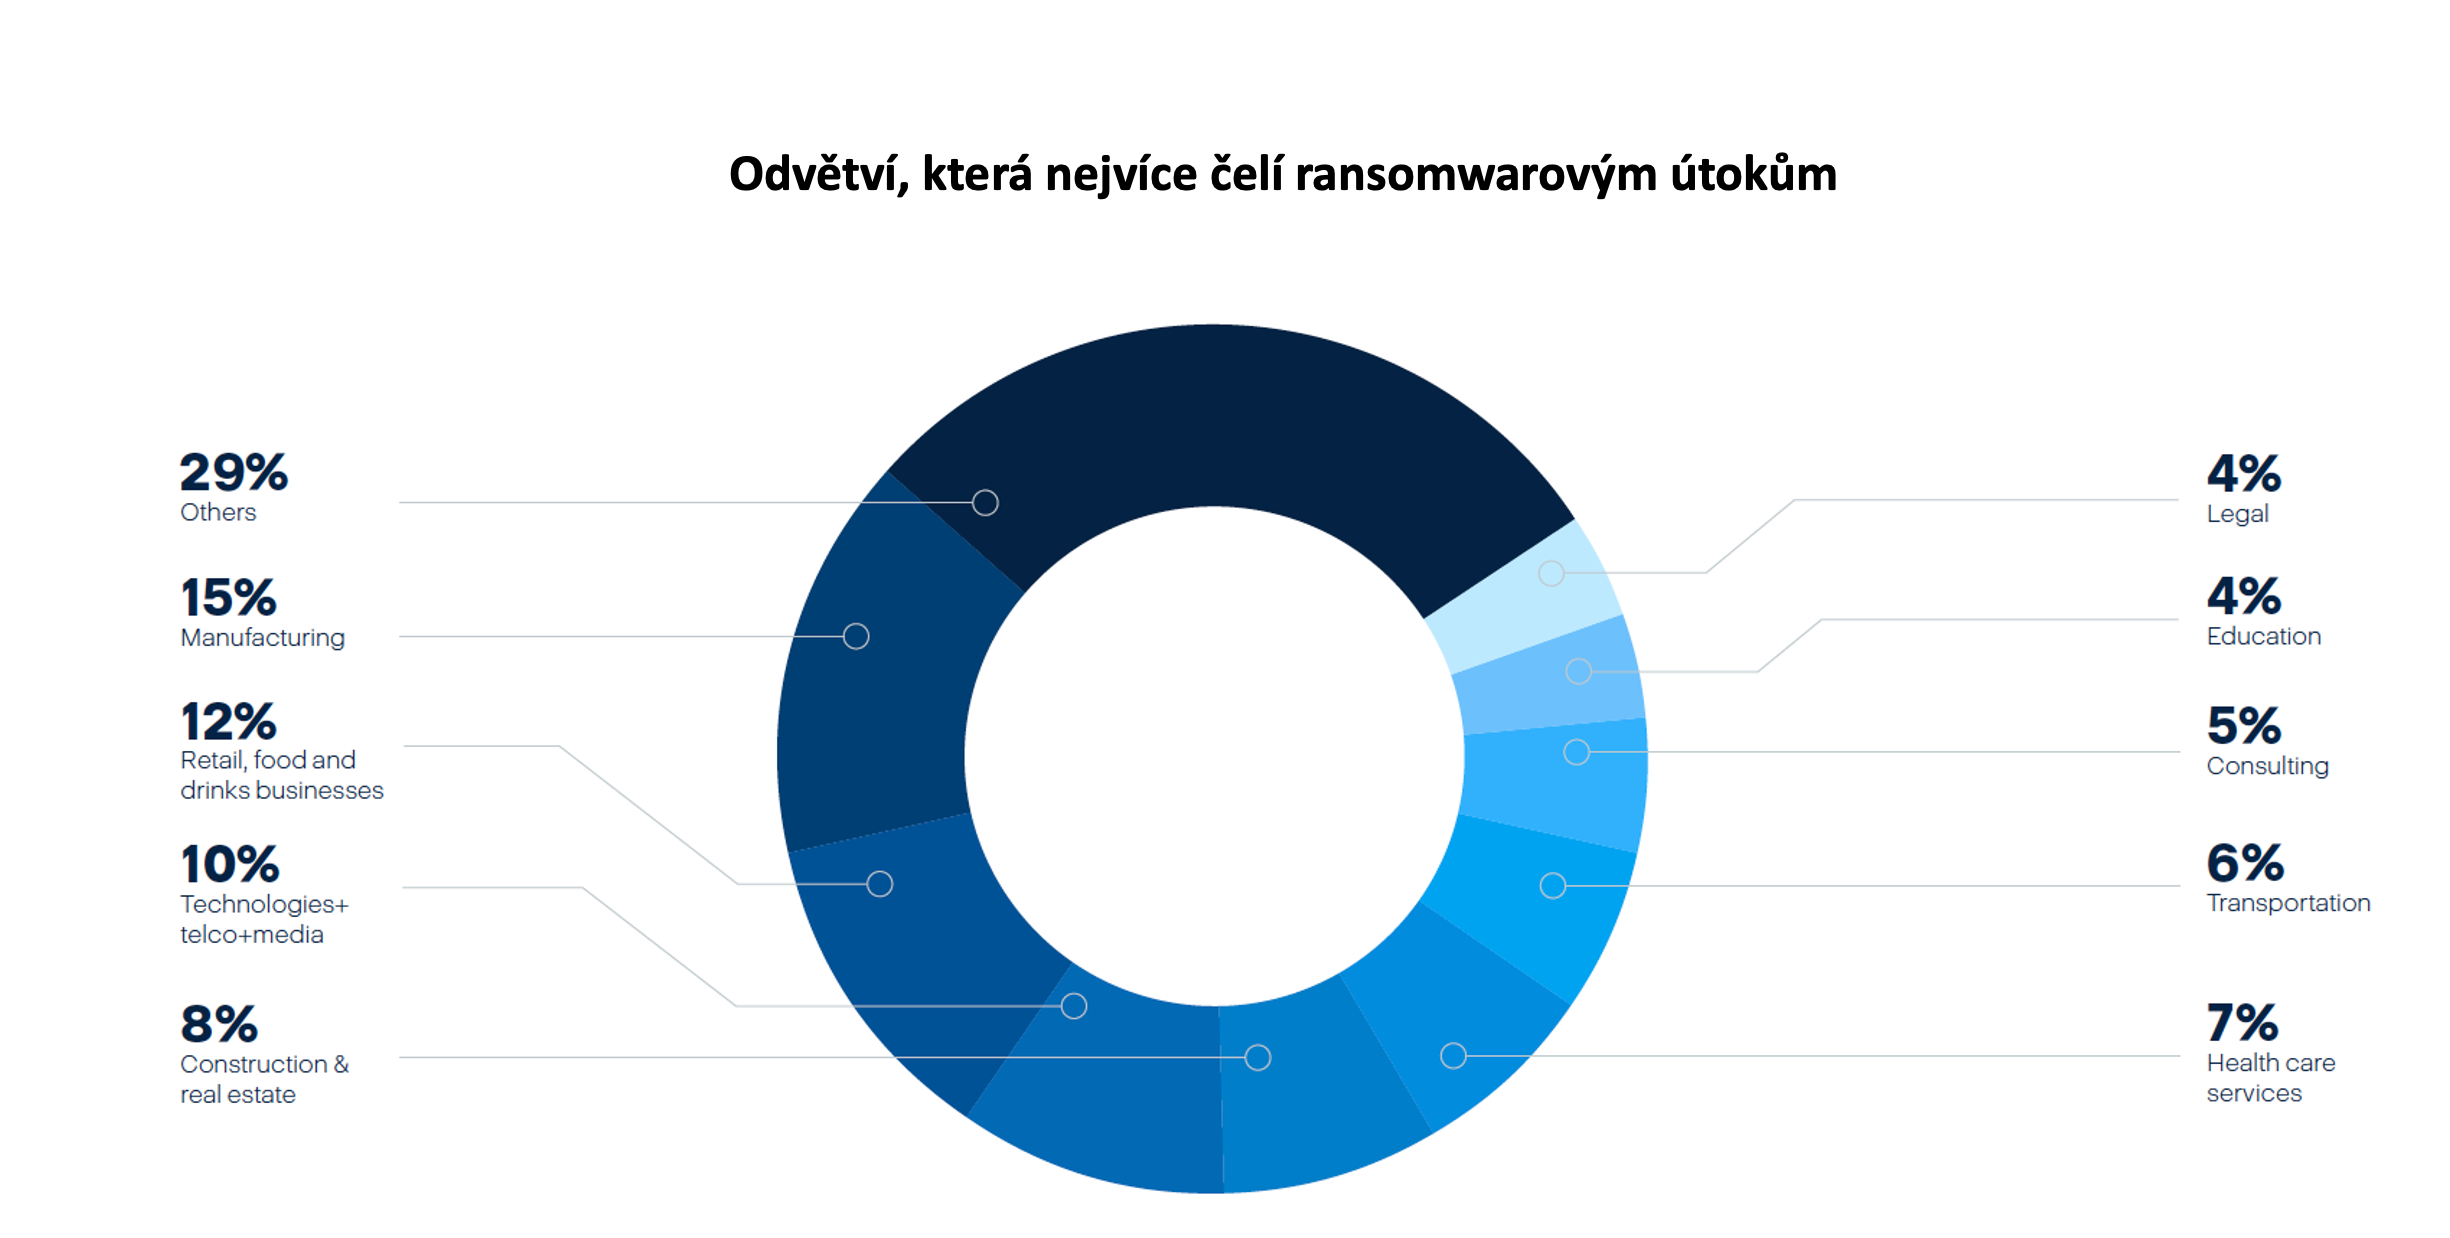
- Proizvodne tvrtke na meti: proizvodni sektor bio je najčešća meta ransomware bandi te je činio 15 % svih zabilježenih slučajeva u prvom tromjesečju 2025. godine. Omiljene mete bile su i maloprodaja, hrana i piće (12 %) te telekomunikacije i mediji (10 %).
Više informacija pronađite u cjelovitom izvješću Acronis H1 2025 Cyberthreats Report, koje možete preuzeti ovdje: https://www.acronis.com/en-us/resource-center/resource/acronis-cyberthreats-report-h1-2025.
Autor članka: Uredništvo ZEBR.ai






