

A tavalyi évben a legtöbb sérülékenységet érintő gyártók közé a Linux, a Microsoft és a Google került
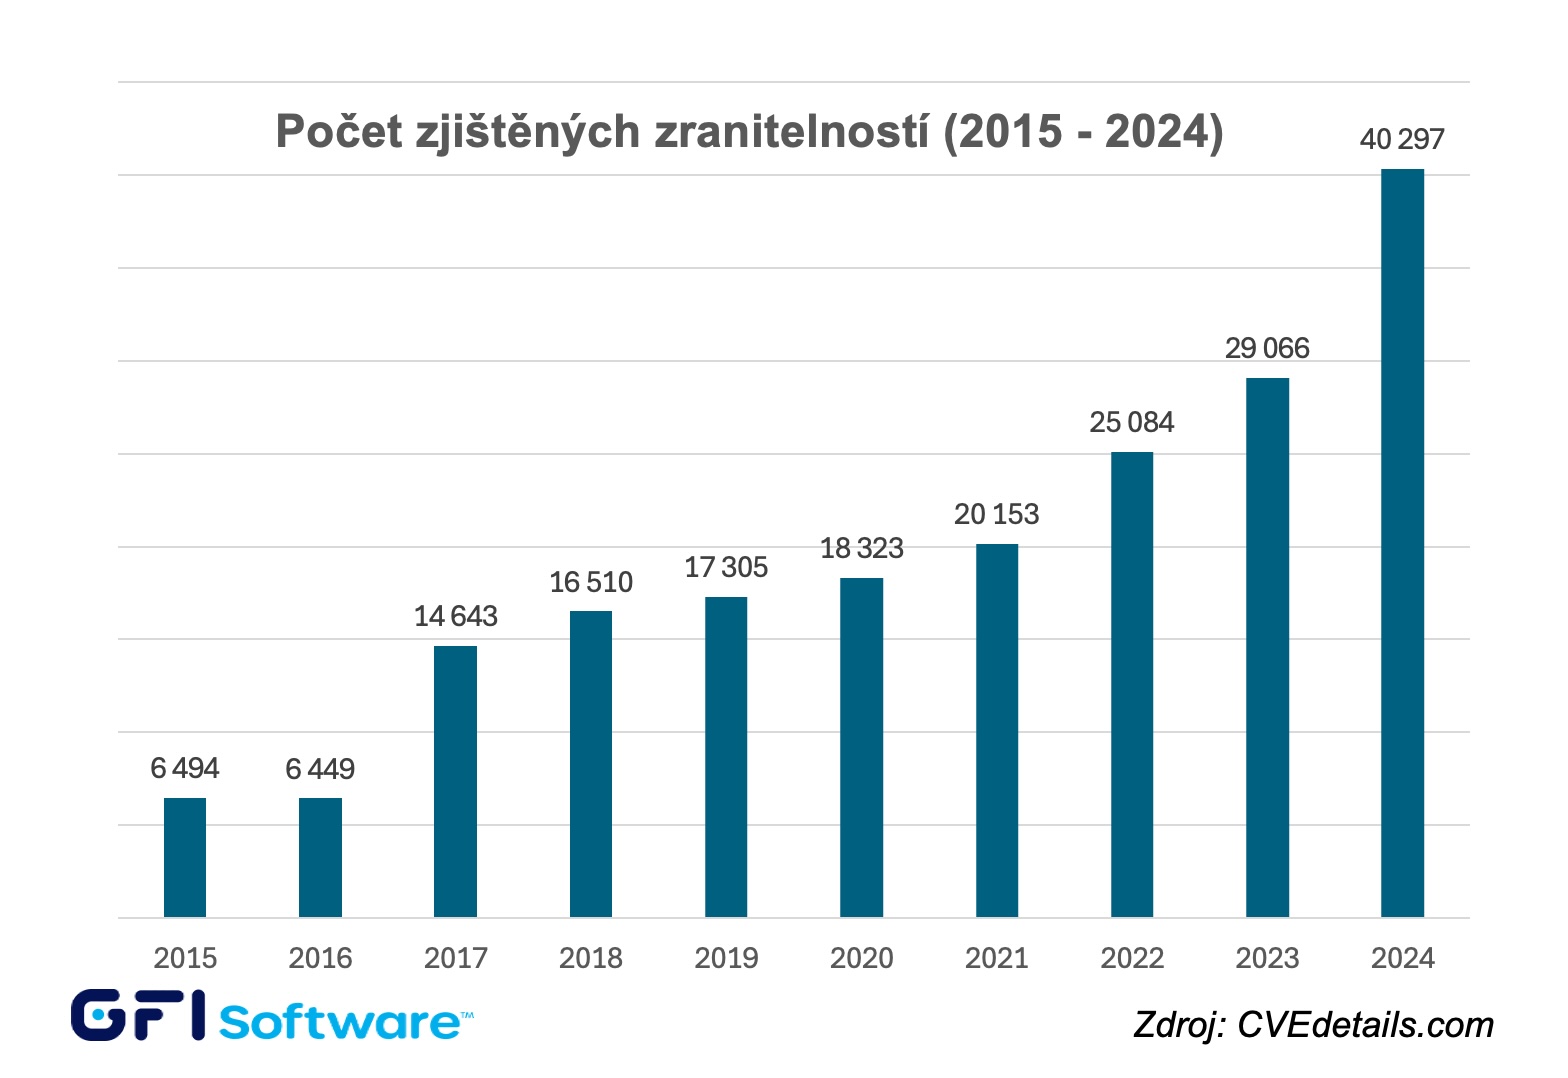
PRÁGA, 2025. március 13. – A GFI Software, a vállalati hálózatok biztonsági és felügyeleti megoldásainak szállítója közölte, hogy a feltárt sérülékenységek CVE katalógusának aktuális adatai szerint tavaly rekordszámú, 40 297 sérülékenységet azonosítottak, ami 39%-kal több, mint 2023-ban. A legtöbb sérülékenységet érintő gyártók közé tavaly a Linux, a Microsoft, a Google, az Adobe és az Apple került, a legveszélyeztetettebb szoftverek továbbra is az operációs rendszerek.
Míg 2023-ban összesen 29 066 sérülékenység jelent meg, tavaly szó szerint ugrásszerű növekedés történt. További kedvezőtlen tény, hogy a sérülékenység bejelentése és kihasználása közötti átlagos idő mindössze 5 napra rövidült, ami még kevesebb időt ad az IT-rendszergazdáknak a szoftverek javítására, egyúttal pedig rámutat a sérülékenységvizsgálatot és patch managementet biztosító automatizált eszközök vagy szolgáltatások sürgető szükségességére.
A CVE katalógus tavalyi statisztikáiból az alábbiak derülnek ki:
- Tavaly a legtöbb sérülékenységgel rendelkező szoftvergyártó a Linux lett, 3 461 azonosított sérülékenységgel; a további helyeket a Microsoft (1 125), a Google (789), az Adobe (760) és az Apple (595) foglalta el.
- Az operációs rendszerek közül a Linux Kernel mellett a legtöbb sérülékenységet a Windows, a macOS, az Android és az Apple iOS rendszerekben azonosították.
- Az alkalmazások közül a legtöbb sérülékenységet az Adobe Experience Manager, a Google Chrome és a Mozilla Firefox esetében tárták fel.
„A sérülékenységek számának tavalyi drámai növekedése azt mutatja, hogy a szoftverfejlesztők minden erőfeszítése ellenére ezek a hiányosságok és az azokhoz kapcsolódó biztonsági rések továbbra is velünk maradnak” – mondta Ondřej Šabata, a GFI Software megoldások Sales Engineerje a ZEBRA SYSTEMS vállalatnál. „Ha ki akarjuk küszöbölni a szoftversérülékenységekből eredő biztonsági kockázatokat, naprakész áttekintéssel kell rendelkeznünk a vállalati hálózatokban használt szoftverekről és eszközökről, rendszeres vizsgálatokat kell végeznünk, és be kell vezetnünk egy automatizált patch management megoldást, amely hatékonyan képes kezelni a sérülékenység keletkezése és kihasználása közötti egyre rövidebb időszakokat.”
Portfóliójában a GFI Software a GFI LanGuard megoldást kínálja, amely AI-képességeket használva automatizált frissítéskezelést biztosít Windows, MacOS és Linux rendszerekhez, sérülékenységvizsgálatot számítógépeken és mobileszközökön, valamint hálózati és szoftverauditot. A GFI LanGuard MSP verzióban lehetőséget nyújt az MSP vállalatoknak, hogy „Pay-Per-Scan” modellben vállalati hálózatvizsgálati szolgáltatásokat nyújtsanak ügyfeleiknek, amit különösen az SMB szegmens szervezetei értékelnek. Az idei évtől a GFI LanGuard a GFI AppManager felhőplatform része is.
A cikk szerzője: ZEBR.ai szerkesztőség






