

Printre producătorii cu cele mai multe vulnerabilități s-au numărat anul trecut Linux, Microsoft și Google
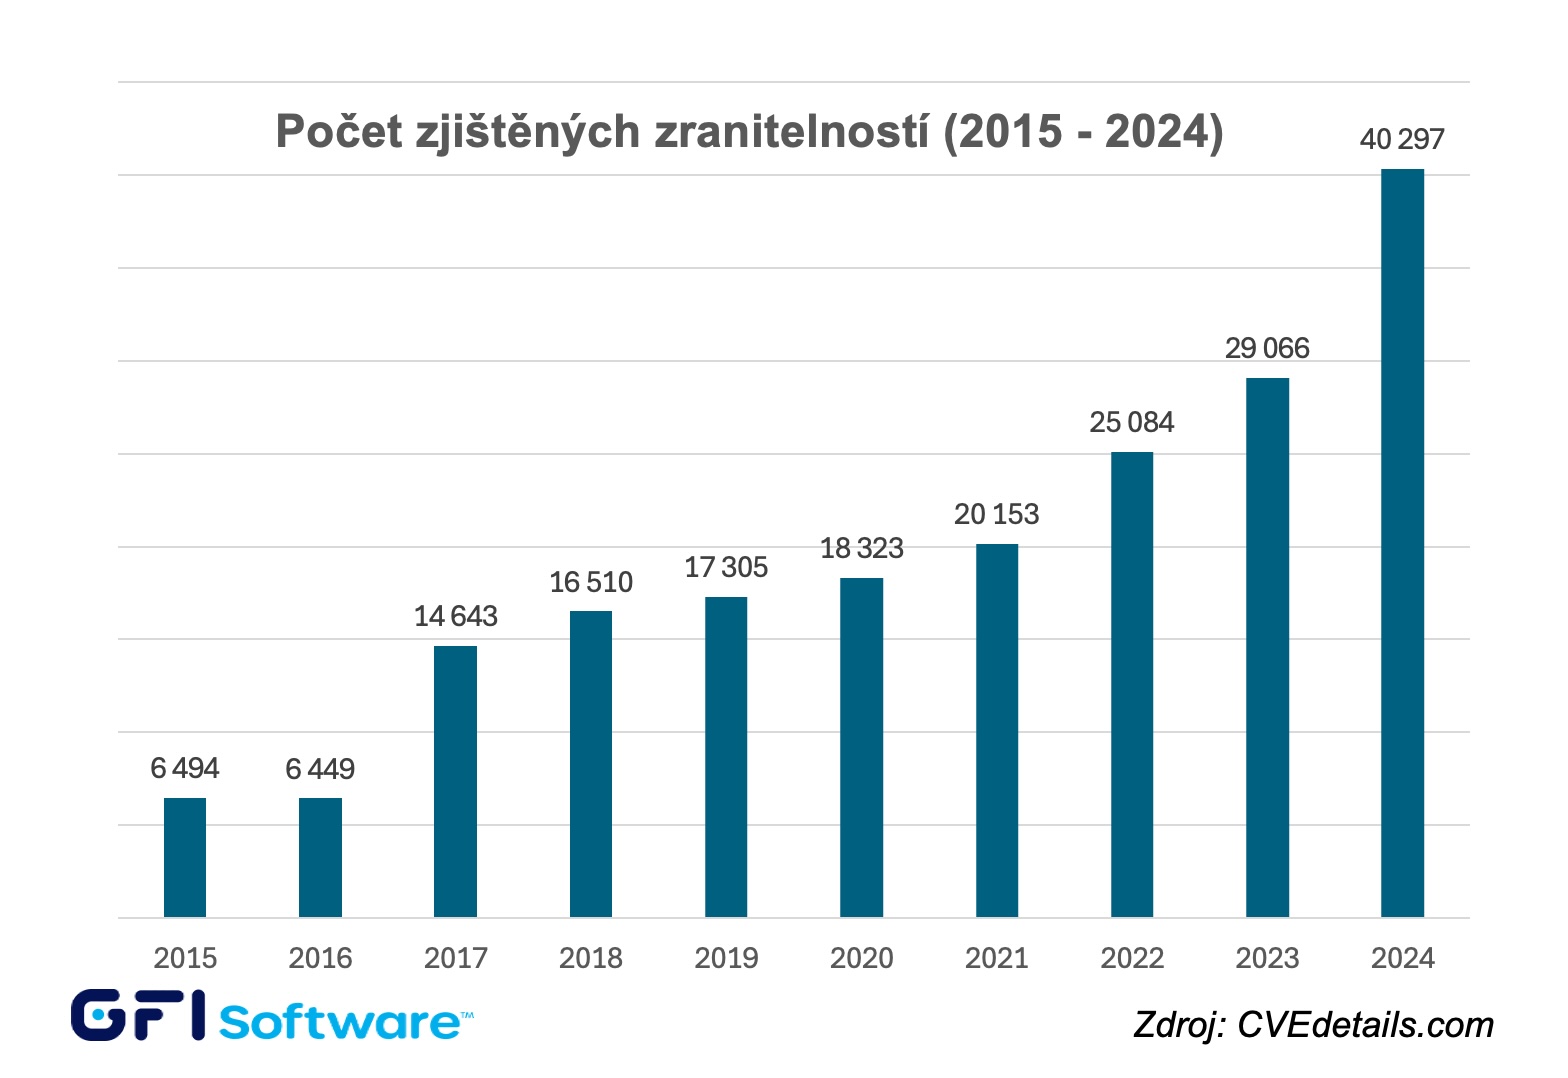
PRAGA, 13 martie 2025 – Compania GFI Software, furnizor de soluții pentru securitate și administrare în rețelele de întreprindere, a declarat că, potrivit datelor actuale din catalogul vulnerabilităților identificate CVE, anul trecut au fost identificate un număr record de 40 297 de vulnerabilități, cu 39 % mai multe decât în 2023. Printre producătorii cu cel mai mare număr de vulnerabilități s-au numărat anul trecut Linux, Microsoft, Google, Adobe și Apple, iar sistemele de operare rămân software-ul cel mai expus riscurilor.
În timp ce în 2023 au apărut în total 29 066 de vulnerabilități, anul trecut s-a înregistrat o creștere literalmente accelerată. Un alt fapt îngrijorător este că timpul mediu dintre notificare și exploatarea vulnerabilităților s-a redus la doar 5 zile, ceea ce le oferă administratorilor IT și mai puțin timp pentru aplicarea patch-urilor software și indică totodată necesitatea urgentă a unor instrumente sau servicii automatizate de scanare a vulnerabilităților și de management al patch-urilor.
Statisticile de anul trecut din catalogul CVE arată că:
- Producătorul software cu cel mai mare număr de vulnerabilități a fost anul trecut Linux, cu 3 461 de vulnerabilități identificate, urmat de Microsoft (1 125), Google (789), Adobe (760) și Apple (595).
- Dintre sistemele de operare, pe lângă Linux Kernel, cele mai multe vulnerabilități au fost identificate în Windows, macOS, Android și Apple iOS.
- Dintre aplicații, cele mai multe vulnerabilități au fost descoperite în Adobe Experience Manager, Google Chrome și Mozilla Firefox.
„Creșterea dramatică de anul trecut a numărului de vulnerabilități arată că, în pofida tuturor eforturilor dezvoltatorilor de software, aceste imperfecțiuni și breșele de securitate asociate vor rămâne în continuare cu noi”, a declarat Ondřej Šabata, Sales Engineer pentru soluțiile GFI Software la compania ZEBRA SYSTEMS. „Dacă dorim să eliminăm riscurile de securitate asociate vulnerabilităților software, trebuie să avem o imagine actualizată a software-ului și dispozitivelor utilizate în rețelele companiei, să efectuăm scanări regulate și să implementăm un management automatizat al patch-urilor, capabil să răspundă eficient intervalelor tot mai scurte dintre apariția și exploatarea unei vulnerabilități.”
În cadrul portofoliului său, GFI Software oferă soluția GFI LanGuard, care, utilizând capabilitățile AI, asigură gestionarea automatizată a actualizărilor pentru Windows, MacOS și Linux, scanarea vulnerabilităților pe computere și dispozitive mobile, precum și auditarea rețelei și a software-ului. În versiunea GFI LanGuard MSP, oferă companiilor MSP posibilitatea de a furniza clienților servicii de scanare a rețelelor companiei în modelul „Pay-Per-Scan”, apreciat în special de organizațiile din segmentul SMB. Începând din acest an, GFI LanGuard face parte și din platforma cloud GFI AppManager.
Autorul articolului: Redacția ZEBR.ai



