

Geçen yıl en fazla güvenlik açığı bulunan üreticiler arasında Linux, Microsoft ve Google yer aldı
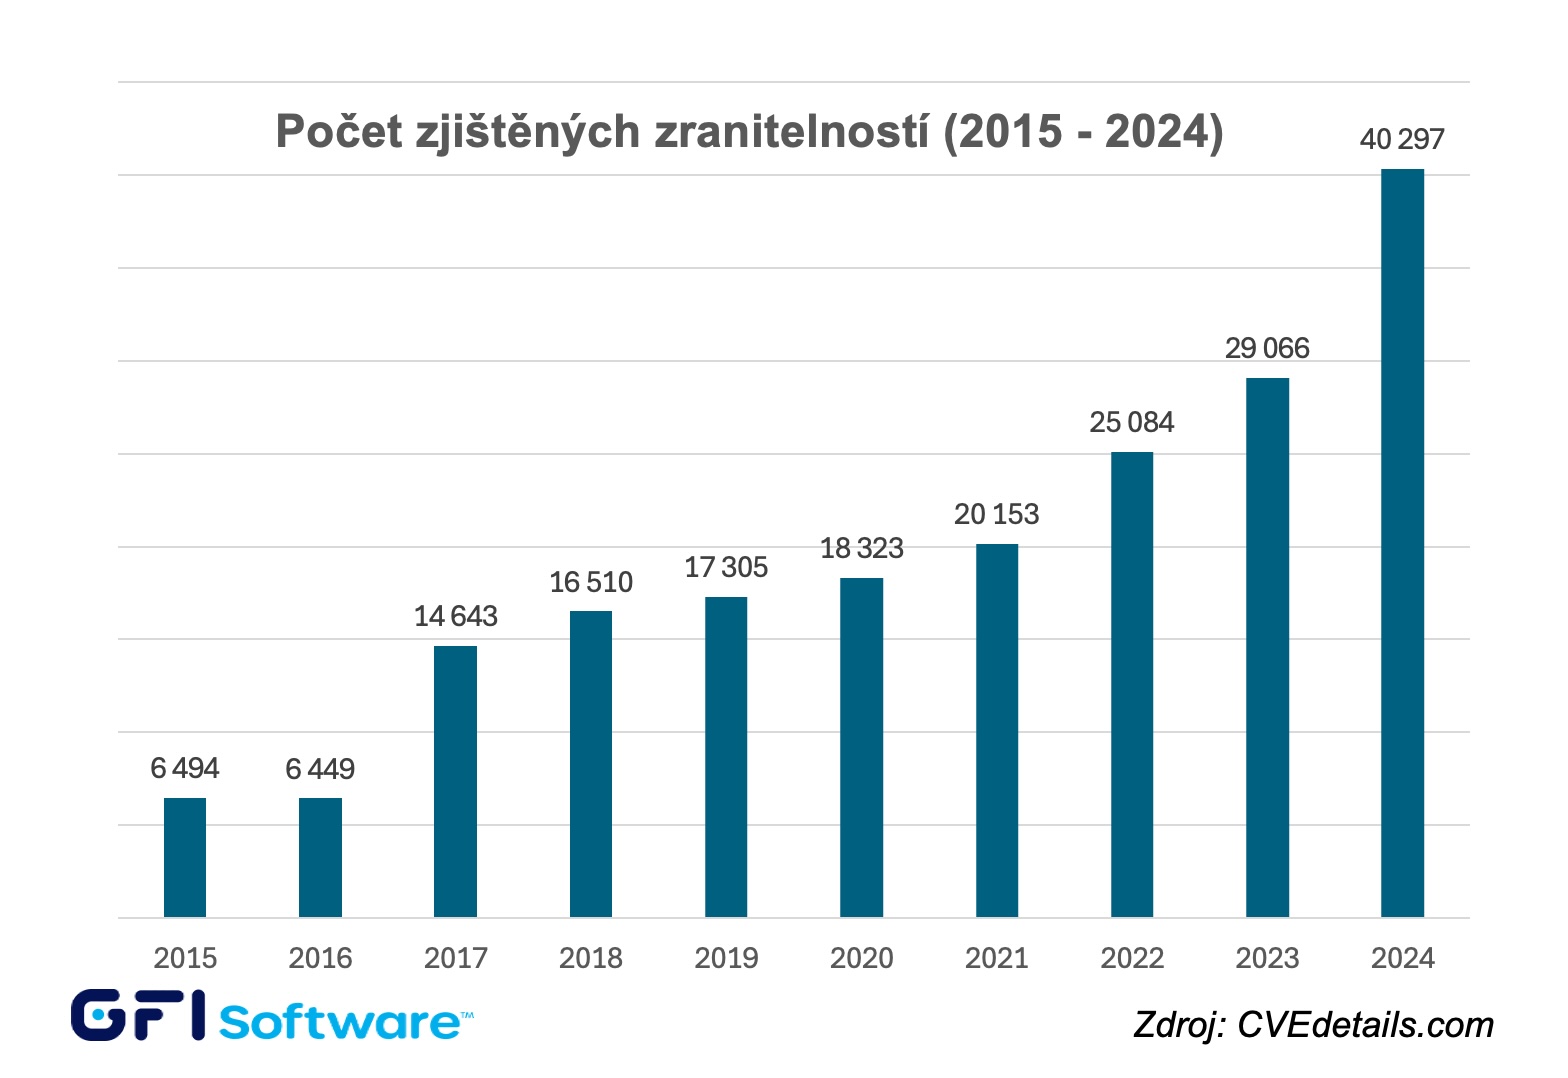
PRAG, 13 Mart 2025 – Kurumsal ağlarda güvenlik ve yönetim çözümleri sağlayıcısı GFI Software, tespit edilen güvenlik açıkları kataloğu CVE'nin güncel verilerine göre, geçen yıl rekor düzeyde 40.297 güvenlik açığının tespit edildiğini, bunun da 2023'e kıyasla %39 daha fazla olduğunu açıkladı. Geçen yıl en yüksek sayıda güvenlik açığı bulunan üreticiler arasında Linux, Microsoft, Google, Adobe ve Apple yer alırken, işletim sistemleri en riskli yazılımlar olmaya devam ediyor.
2023'te toplam 29.066 güvenlik açığı ortaya çıkarken, geçen yıl kelimenin tam anlamıyla keskin bir artış yaşandı. Bir diğer rahatsız edici gerçek ise, güvenlik açıklarının duyurulması ile istismar edilmesi arasındaki ortalama sürenin yalnızca 5 güne kısalmasıdır; bu durum BT yöneticilerine yazılımları yamalamak için daha da az zaman tanımakta ve aynı zamanda otomatik güvenlik açığı tarama ve yama yönetimi araçlarına veya hizmetlerine duyulan acil ihtiyacı göstermektedir.
CVE kataloğunun geçen yıla ait istatistikleri şunları göstermektedir:
- Geçen yıl en fazla güvenlik açığına sahip yazılım üreticisi, tespit edilen 3.461 güvenlik açığıyla Linux oldu; onu Microsoft (1.125), Google (789), Adobe (760) ve Apple (595) izledi.
- İşletim sistemleri arasında Linux Kernel'in yanı sıra en fazla güvenlik açığı Windows, macOS, Android ve Apple iOS'ta tespit edildi.
- Uygulamalar arasında en fazla güvenlik açığı Adobe Experience Manager, Google Chrome ve Mozilla Firefox'ta ortaya çıkarıldı.
“Geçen yıl güvenlik açığı sayısındaki dramatik artış, yazılım geliştiricilerinin tüm çabalarına rağmen bu kusurların ve bunlarla bağlantılı güvenlik boşluklarının bizimle kalmaya devam edeceğini gösteriyor,” dedi ZEBRA SYSTEMS bünyesinde GFI Software çözümlerinden sorumlu Satış Mühendisi Ondřej Šabata. “Yazılım güvenlik açıklarının yol açtığı güvenlik risklerini ortadan kaldırmak istiyorsak, kurumsal ağlarda kullanılan yazılımlar ve cihazlar hakkında güncel bir envantere sahip olmalı, düzenli taramalar yapmalı ve güvenlik açığının ortaya çıkması ile istismar edilmesi arasındaki giderek kısalan aralıklara etkin şekilde karşı koyabilen otomatik bir yama yönetimi uygulamalıyız.”
GFI Software, portföyünde AI yeteneklerinden yararlanarak Windows, MacOS ve Linux için otomatik güncelleme yönetimi, bilgisayarlar ve mobil cihazlarda güvenlik açığı taraması ile ağ ve yazılım denetimi sunan GFI LanGuard çözümünü sunmaktadır. GFI LanGuard MSP sürümünde, MSP şirketlerine müşterilerine “Pay-Per-Scan” modeliyle kurumsal ağ tarama hizmetleri sunma imkânı sağlar; bu özellikle SMB segmentindeki kuruluşlar tarafından takdir edilmektedir. Bu yıldan itibaren GFI LanGuard, bulut platformu GFI AppManager'ın da bir parçasıdır.
Makale yazarı: ZEBR.ai editör ekibi






