

Medzi výrobcov s najvyšším počtom zraniteľností sa vlani zaradili Linux, Microsoft a Google
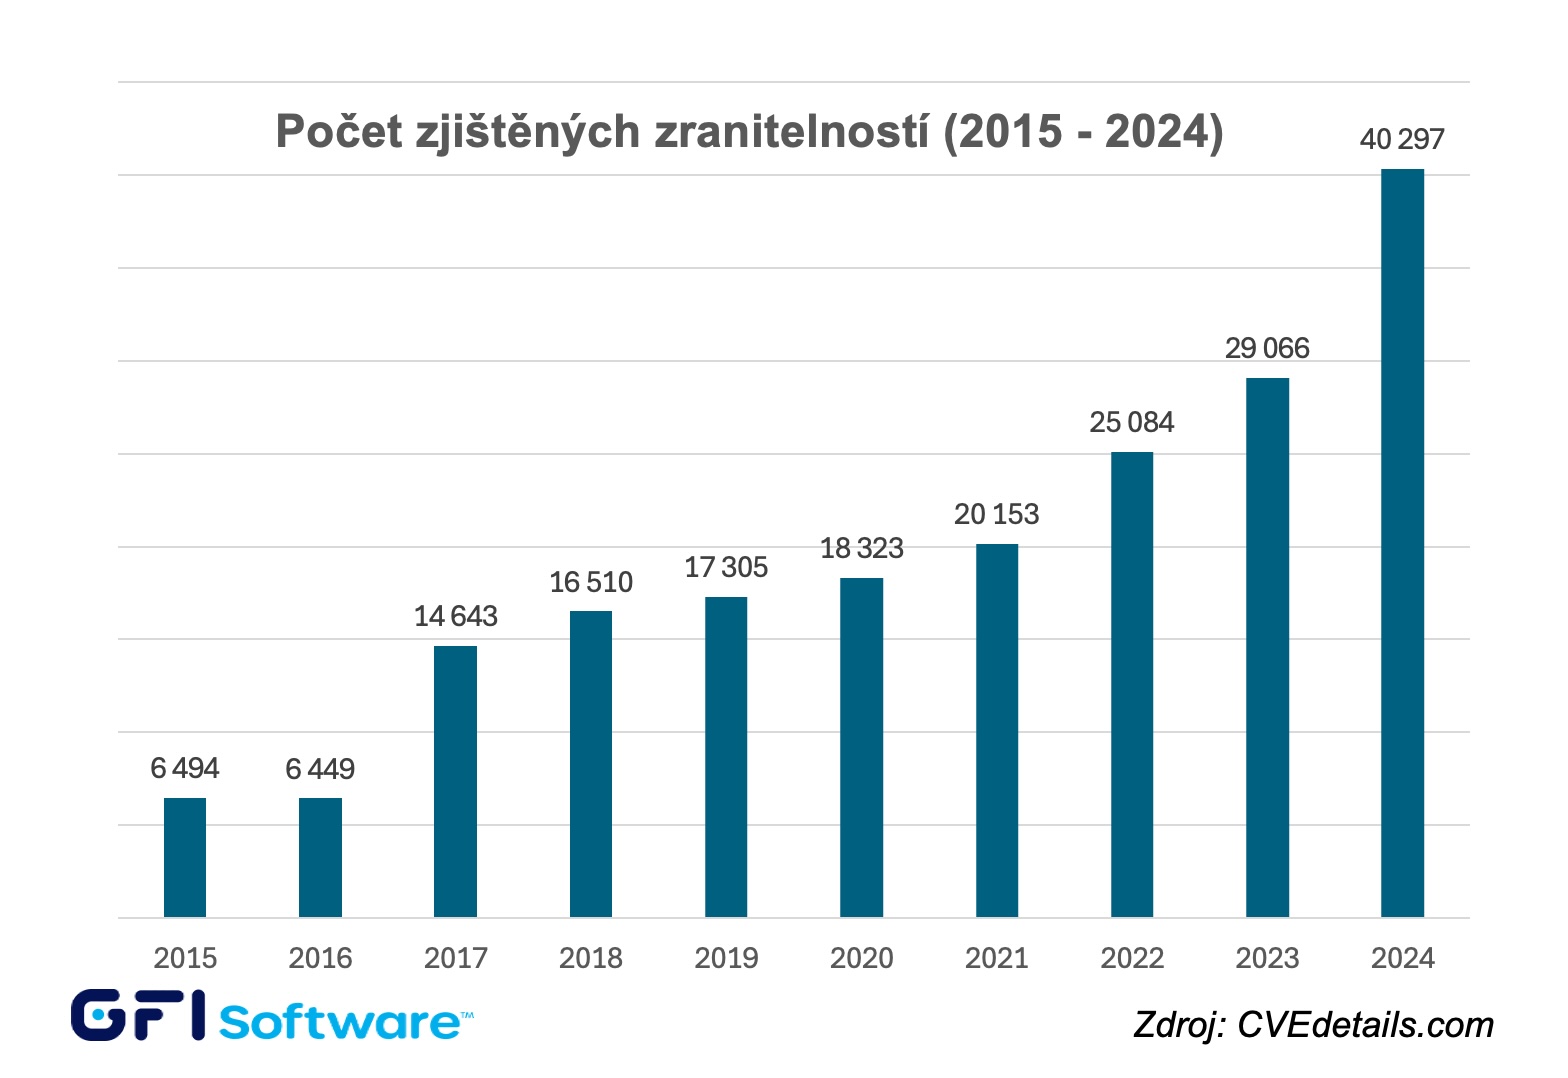
PRAHA, 13. marca 2025 – Spoločnosť GFI Software, dodávateľ riešení pre bezpečnosť a správu v podnikových sieťach, uviedla, že podľa aktuálnych údajov z katalógu zistených zraniteľností CVE bolo vlani zistených rekordných 40 297 zraniteľností, teda o 39 % viac než v roku 2023. Medzi výrobcov s najvyšším počtom zraniteľností sa vlani zaradili Linux, Microsoft, Google, Adobe a Apple, najohrozenejším softvérom zostávajú operačné systémy.
Kým v roku 2023 sa objavilo celkovo 29 066 zraniteľností, vlani došlo doslova k prudkému nárastu. Ďalším nepríjemným faktom je, že priemerný čas medzi oznámením a zneužitím zraniteľností sa skrátil na iba 5 dní, čo IT administrátorom dáva ešte menej času na záplatovanie softvéru a zároveň poukazuje na naliehavú potrebu automatizovaných nástrojov či služieb na skenovanie zraniteľností a patch management.
Z vlaňajších štatistík katalógu CVE vyplýva:
- Softvérovým výrobcom s najvyšším počtom zraniteľností sa vlani stal Linux s 3 461 zistenými zraniteľnosťami, ďalšie miesta obsadili Microsoft (1 125), Google (789), Adobe (760) a Apple (595).
- Z operačných systémov bolo popri systéme Linux Kernel najviac zraniteľností zistených vo Windows, macOS, Android a Apple iOS.
- Z aplikácií bolo najviac zraniteľností odhalených v Adobe Experience Manager, Google Chrome a Mozilla Firefox.
„Vlaňajší dramatický nárast počtu zraniteľností ukazuje, že napriek všetkému úsiliu softvérových vývojárov tu tieto nedokonalosti a s nimi spojené bezpečnostné medzery budú stále s nami,“ povedal Ondřej Šabata, Sales Engineer riešení GFI Software v spoločnosti ZEBRA SYSTEMS. „Ak chceme eliminovať bezpečnostné riziká softvérových zraniteľností, musíme mať aktuálny prehľad o používanom softvéri a zariadeniach vo firemných sieťach, vykonávať pravidelné skenovanie a zaviesť automatizovaný patch management, ktorý dokáže účinne čeliť čoraz kratším intervalom medzi vznikom a zneužitím zraniteľnosti.“
V rámci svojho portfólia GFI Software ponúka riešenie GFI LanGuard, ktoré s využitím schopností AI poskytuje automatizovanú správu aktualizácií pre Windows, MacOS a Linux, skenovanie zraniteľností na počítačoch aj mobilných zariadeniach a auditovanie siete a softvéru. Vo verzii GFI LanGuard MSP poskytuje MSP spoločnostiam možnosť dodávať zákazníkom služby skenovania firemných sietí v modeli „Pay-Per-Scan“, čo ocenia najmä organizácie zo segmentu SMB. Od tohto roku je GFI LanGuard tiež súčasťou cloudovej platformy GFI AppManager.
Avtor članka: Uredništvo ZEBR.ai



