

Parmi les éditeurs comptant le plus grand nombre de vulnérabilités l’an dernier figuraient Linux, Microsoft et Google
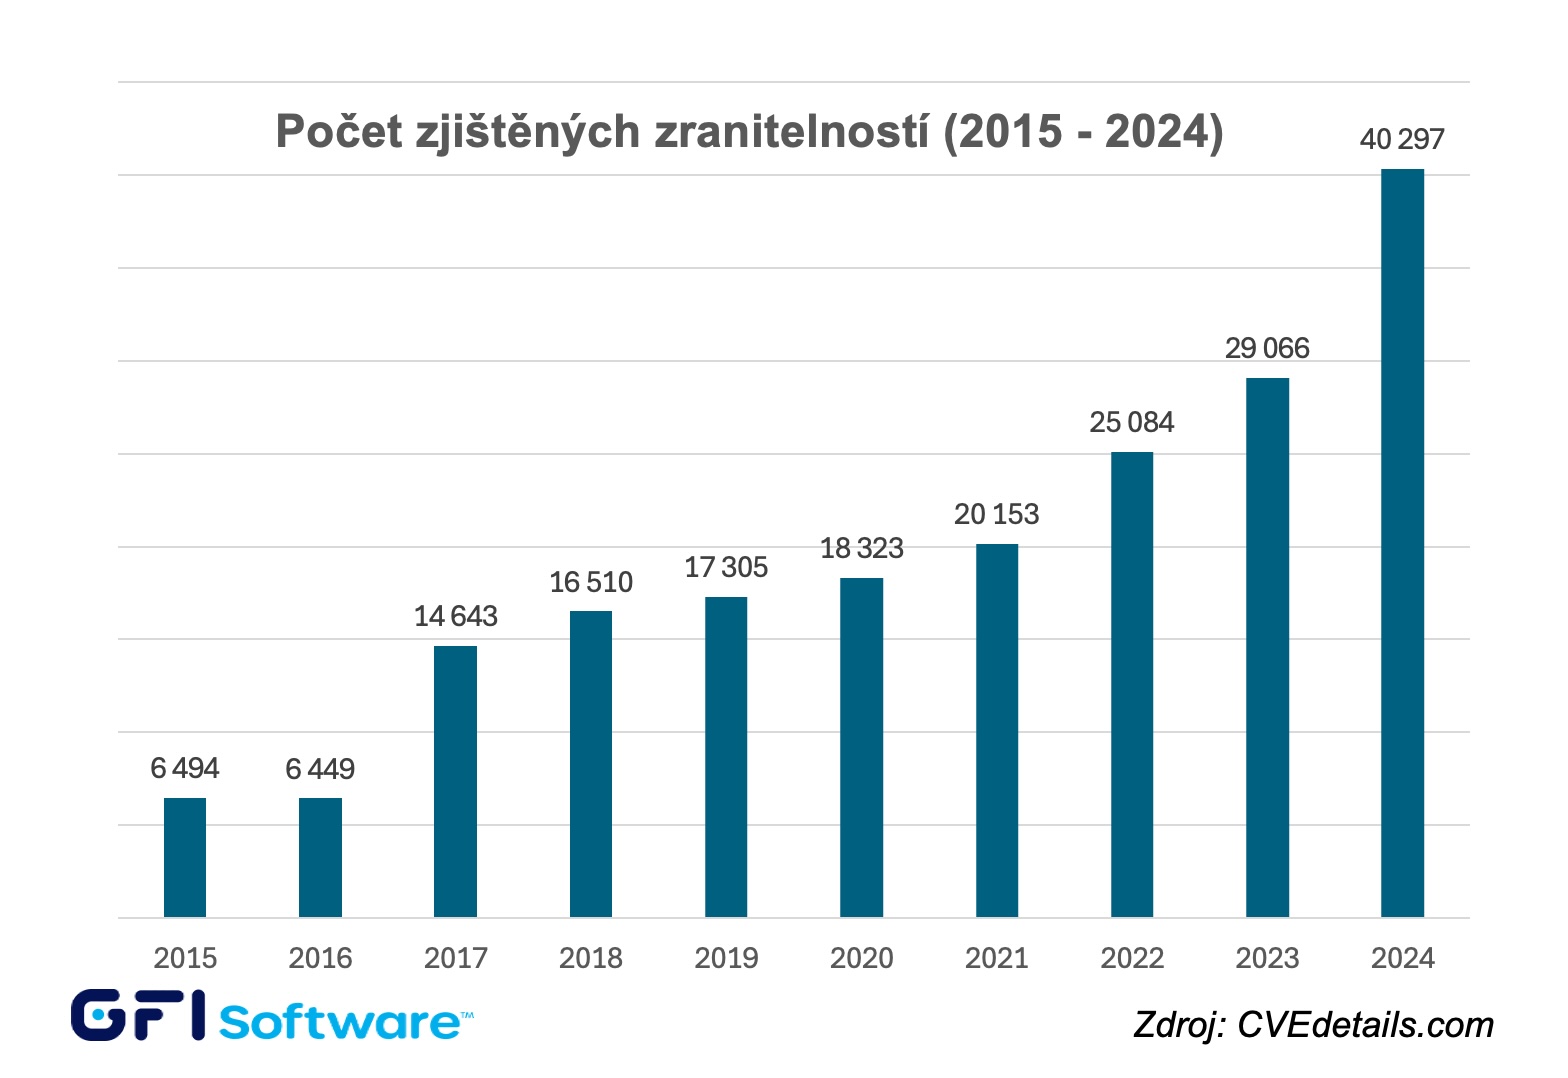
PRAGUE, le 13 mars 2025 – La société GFI Software, fournisseur de solutions de sécurité et de gestion pour les réseaux d’entreprise, a indiqué que, selon les données actuelles du catalogue des vulnérabilités identifiées CVE, un nombre record de 40 297 vulnérabilités a été identifié l’an dernier, soit 39 % de plus qu’en 2023. Les éditeurs ayant compté le plus grand nombre de vulnérabilités l’an dernier étaient Linux, Microsoft, Google, Adobe et Apple, tandis que les systèmes d’exploitation demeurent les logiciels les plus exposés.
Alors qu’un total de 29 066 vulnérabilités avait été recensé en 2023, l’année dernière a connu une hausse véritablement spectaculaire. Un autre fait préoccupant est que le délai moyen entre l’annonce et l’exploitation des vulnérabilités s’est réduit à seulement 5 jours, laissant encore moins de temps aux administrateurs informatiques pour corriger les logiciels et soulignant l’urgence d’adopter des outils ou services automatisés d’analyse des vulnérabilités et de gestion des correctifs.
Les statistiques du catalogue CVE de l’an dernier montrent que :
- L’éditeur de logiciels ayant recensé le plus grand nombre de vulnérabilités l’an dernier était Linux, avec 3 461 vulnérabilités identifiées, suivi de Microsoft (1 125), Google (789), Adobe (760) et Apple (595).
- Parmi les systèmes d’exploitation, outre Linux Kernel, le plus grand nombre de vulnérabilités a été identifié dans Windows, macOS, Android et Apple iOS.
- Parmi les applications, le plus grand nombre de vulnérabilités a été découvert dans Adobe Experience Manager, Google Chrome et Mozilla Firefox.
« L’augmentation spectaculaire du nombre de vulnérabilités l’an dernier montre que, malgré tous les efforts des développeurs de logiciels, ces imperfections et les failles de sécurité associées continueront d’exister », a déclaré Ondřej Šabata, Sales Engineer des solutions GFI Software chez ZEBRA SYSTEMS. « Si nous voulons éliminer les risques de sécurité liés aux vulnérabilités logicielles, nous devons disposer d’une vue actualisée des logiciels et appareils utilisés sur les réseaux d’entreprise, effectuer des analyses régulières et mettre en place une gestion automatisée des correctifs capable de répondre efficacement aux intervalles toujours plus courts entre l’apparition d’une vulnérabilité et son exploitation. »
Dans le cadre de son portefeuille, GFI Software propose la solution GFI LanGuard, qui, grâce aux capacités de l’IA, assure une gestion automatisée des mises à jour pour Windows, MacOS et Linux, l’analyse des vulnérabilités sur les ordinateurs et appareils mobiles, ainsi que l’audit du réseau et des logiciels. Dans sa version GFI LanGuard MSP, elle permet aux entreprises MSP de fournir à leurs clients des services d’analyse des réseaux d’entreprise selon le modèle « Pay-Per-Scan », particulièrement apprécié des organisations du segment SMB. Depuis cette année, GFI LanGuard fait également partie de la plateforme cloud GFI AppManager.
Auteur de l’article: Rédaction ZEBR.ai



