

Među proizvođačima sa najviše ranjivosti prošle godine našli su se Linux, Microsoft i Google
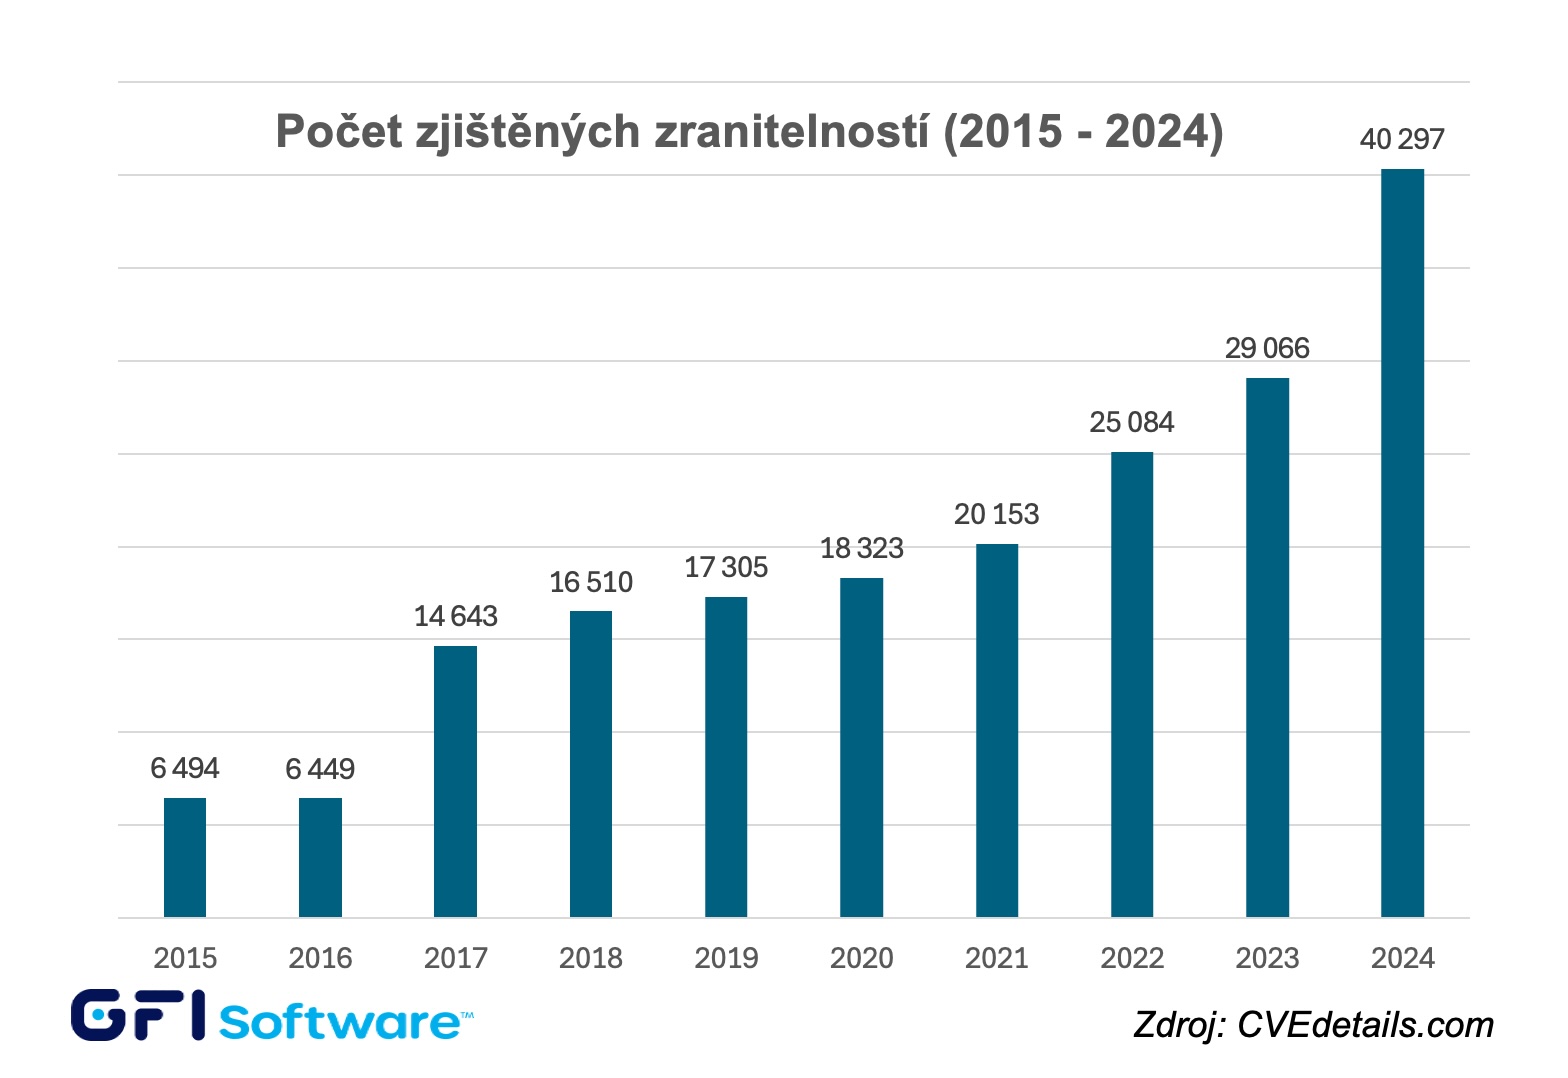
PRAG, 13. mart 2025. – Kompanija GFI Software, dobavljač rešenja za bezbednost i upravljanje u poslovnim mrežama, navela je da je prema aktuelnim podacima iz kataloga otkrivenih ranjivosti CVE prošle godine otkriveno rekordnih 40 297 ranjivosti, odnosno 39 % više nego 2023. godine. Među proizvođačima sa najvećim brojem ranjivosti prošle godine bili su Linux, Microsoft, Google, Adobe i Apple, a najugroženiji softver i dalje su operativni sistemi.
Dok se 2023. godine pojavilo ukupno 29 066 ranjivosti, prošle godine došlo je do doslovno naglog porasta. Još jedna neprijatna činjenica je da se prosečno vreme između prijave i iskorišćavanja ranjivosti skratilo na samo 5 dana, što IT administratorima daje još manje vremena za zakrpljivanje softvera, a istovremeno ukazuje na hitnu potrebu za automatizovanim alatima ili uslugama za skeniranje ranjivosti i upravljanje zakrpama.
Iz prošlogodišnje statistike CVE kataloga proizlazi:
- Proizvođač softvera sa najvećim brojem ranjivosti prošle godine bio je Linux sa 3 461 otkrivenom ranjivošću, a sledeća mesta zauzeli su Microsoft (1 125), Google (789), Adobe (760) i Apple (595).
- Od operativnih sistema, pored sistema Linux Kernel, najviše ranjivosti otkriveno je u sistemima Windows, macOS, Android i Apple iOS.
- Od aplikacija, najviše ranjivosti otkriveno je u Adobe Experience Manager, Google Chrome i Mozilla Firefox.
„Prošlogodišnji dramatičan porast broja ranjivosti pokazuje da će, uprkos svim naporima programera softvera, ove nesavršenosti i sa njima povezane bezbednosne praznine i dalje biti sa nama“, rekao je Ondřej Šabata, Sales Engineer za GFI Software rešenja u kompaniji ZEBRA SYSTEMS. „Ako želimo da eliminišemo bezbednosne rizike softverskih ranjivosti, moramo imati ažuran pregled korišćenog softvera i uređaja u poslovnim mrežama, sprovoditi redovno skeniranje i uvesti automatizovano upravljanje zakrpama, koje može efikasno da se suprotstavi sve kraćim intervalima između nastanka i iskorišćavanja ranjivosti.“
U okviru svog portfolija GFI Software nudi rešenje GFI LanGuard, koje uz korišćenje mogućnosti AI pruža automatizovano upravljanje ažuriranjima za Windows, MacOS i Linux, skeniranje ranjivosti na računarima i mobilnim uređajima, kao i reviziju mreže i softvera. U verziji GFI LanGuard MSP pruža MSP kompanijama mogućnost da korisnicima isporučuju usluge skeniranja poslovnih mreža po modelu „Pay-Per-Scan“, što će posebno ceniti organizacije iz SMB segmenta. Od ove godine GFI LanGuard je takođe deo cloud platforme GFI AppManager.
Autor članka: Redakcija ZEBR.ai



