

Tra i produttori con il maggior numero di vulnerabilità lo scorso anno figuravano Linux, Microsoft e Google
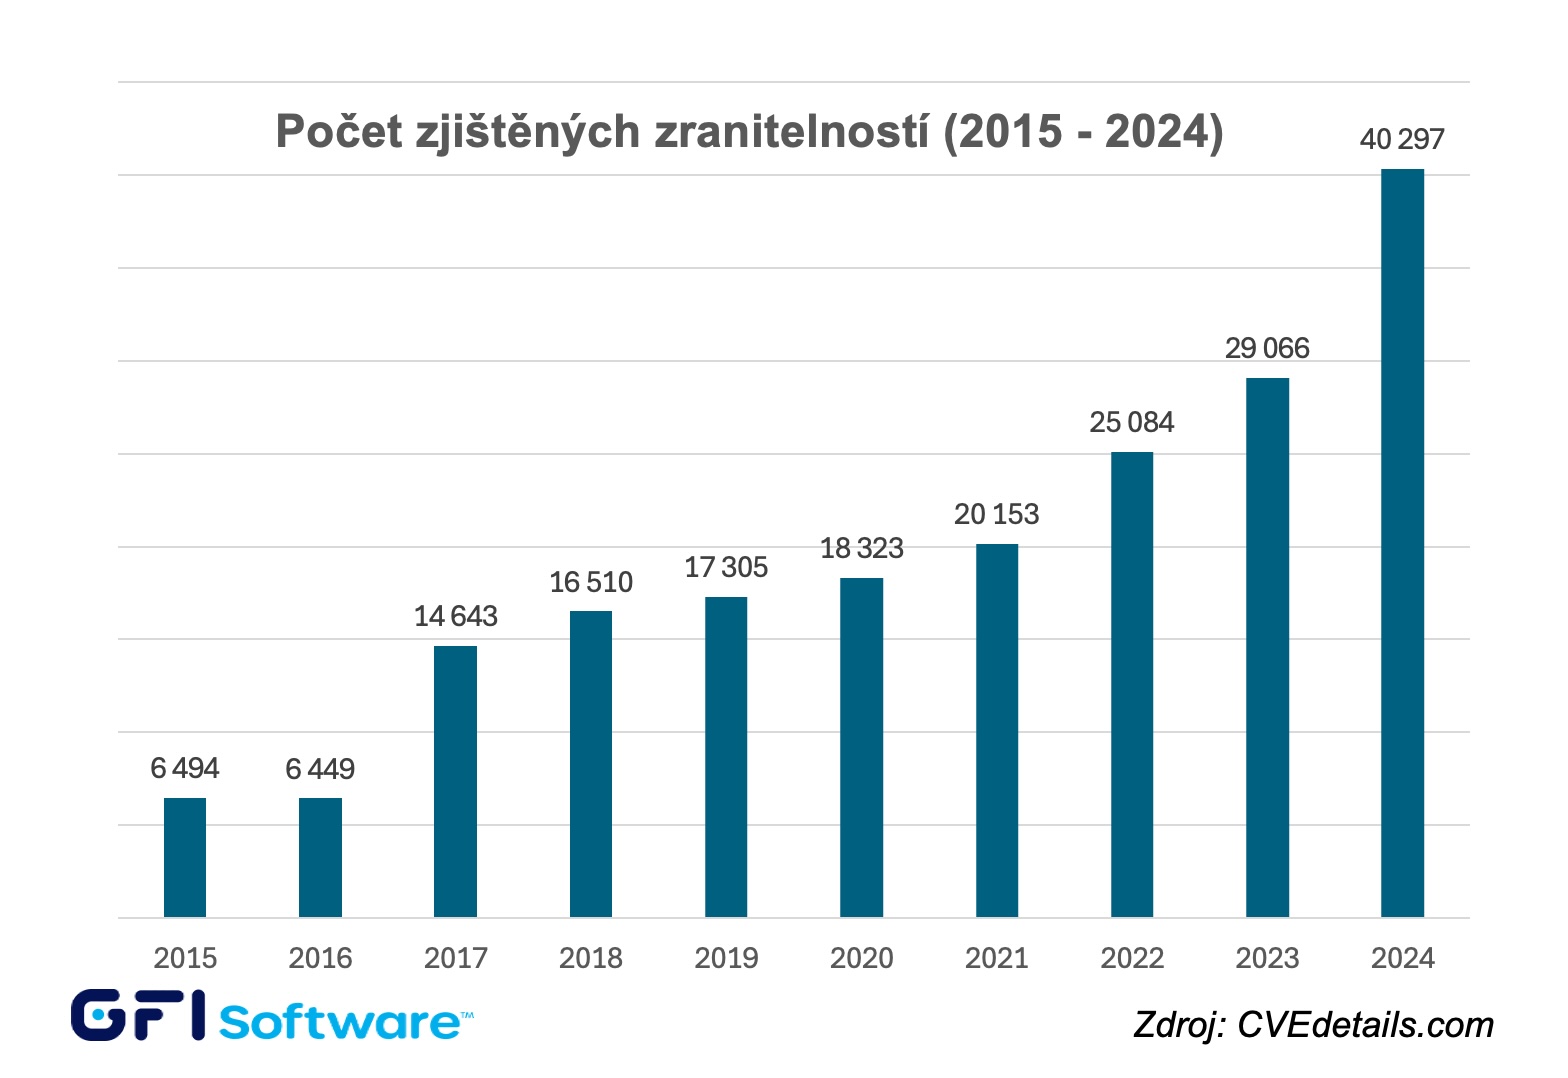
PRAGA, 13 marzo 2025 – La società GFI Software, fornitore di soluzioni per la sicurezza e la gestione delle reti aziendali, ha dichiarato che, secondo gli attuali dati del catalogo delle vulnerabilità identificate CVE, lo scorso anno sono state rilevate un record di 40.297 vulnerabilità, ovvero il 39% in più rispetto al 2023. Tra i produttori con il maggior numero di vulnerabilità lo scorso anno figuravano Linux, Microsoft, Google, Adobe e Apple, mentre i sistemi operativi rimangono il software più a rischio.
Mentre nel 2023 sono emerse complessivamente 29.066 vulnerabilità, lo scorso anno si è verificato un aumento letteralmente vertiginoso. Un ulteriore fatto preoccupante è che il tempo medio tra l'annuncio e lo sfruttamento delle vulnerabilità si è ridotto a soli 5 giorni, lasciando agli amministratori IT ancora meno tempo per applicare le patch al software e dimostrando al contempo l'urgente necessità di strumenti o servizi automatizzati per la scansione delle vulnerabilità e il patch management.
Dalle statistiche dello scorso anno del catalogo CVE emerge che:
- Il produttore software con il maggior numero di vulnerabilità lo scorso anno è stato Linux, con 3.461 vulnerabilità identificate, seguito da Microsoft (1.125), Google (789), Adobe (760) e Apple (595).
- Tra i sistemi operativi, oltre a Linux Kernel, il maggior numero di vulnerabilità è stato rilevato in Windows, macOS, Android e Apple iOS.
- Tra le applicazioni, il maggior numero di vulnerabilità è stato scoperto in Adobe Experience Manager, Google Chrome e Mozilla Firefox.
«Il drammatico aumento del numero di vulnerabilità dello scorso anno dimostra che, nonostante tutti gli sforzi degli sviluppatori software, queste imperfezioni e le relative lacune di sicurezza rimarranno sempre con noi», ha dichiarato Ondřej Šabata, Sales Engineer per le soluzioni GFI Software presso ZEBRA SYSTEMS. «Se vogliamo eliminare i rischi di sicurezza derivanti dalle vulnerabilità software, dobbiamo disporre di una panoramica aggiornata del software e dei dispositivi utilizzati nelle reti aziendali, eseguire scansioni regolari e implementare un patch management automatizzato in grado di affrontare efficacemente intervalli sempre più brevi tra la comparsa e lo sfruttamento di una vulnerabilità.»
Nell'ambito del proprio portafoglio, GFI Software offre la soluzione GFI LanGuard, che, sfruttando le capacità dell'AI, fornisce una gestione automatizzata degli aggiornamenti per Windows, MacOS e Linux, la scansione delle vulnerabilità su computer e dispositivi mobili e l'audit della rete e del software. Nella versione GFI LanGuard MSP, offre alle società MSP la possibilità di fornire ai clienti servizi di scansione delle reti aziendali con il modello «Pay-Per-Scan», particolarmente apprezzato dalle organizzazioni del segmento SMB. Da quest'anno, GFI LanGuard fa inoltre parte della piattaforma cloud GFI AppManager.
Autore dell’articolo: Redazione ZEBR.ai



