

Wśród producentów z największą liczbą podatności w ubiegłym roku znalazły się Linux, Microsoft i Google
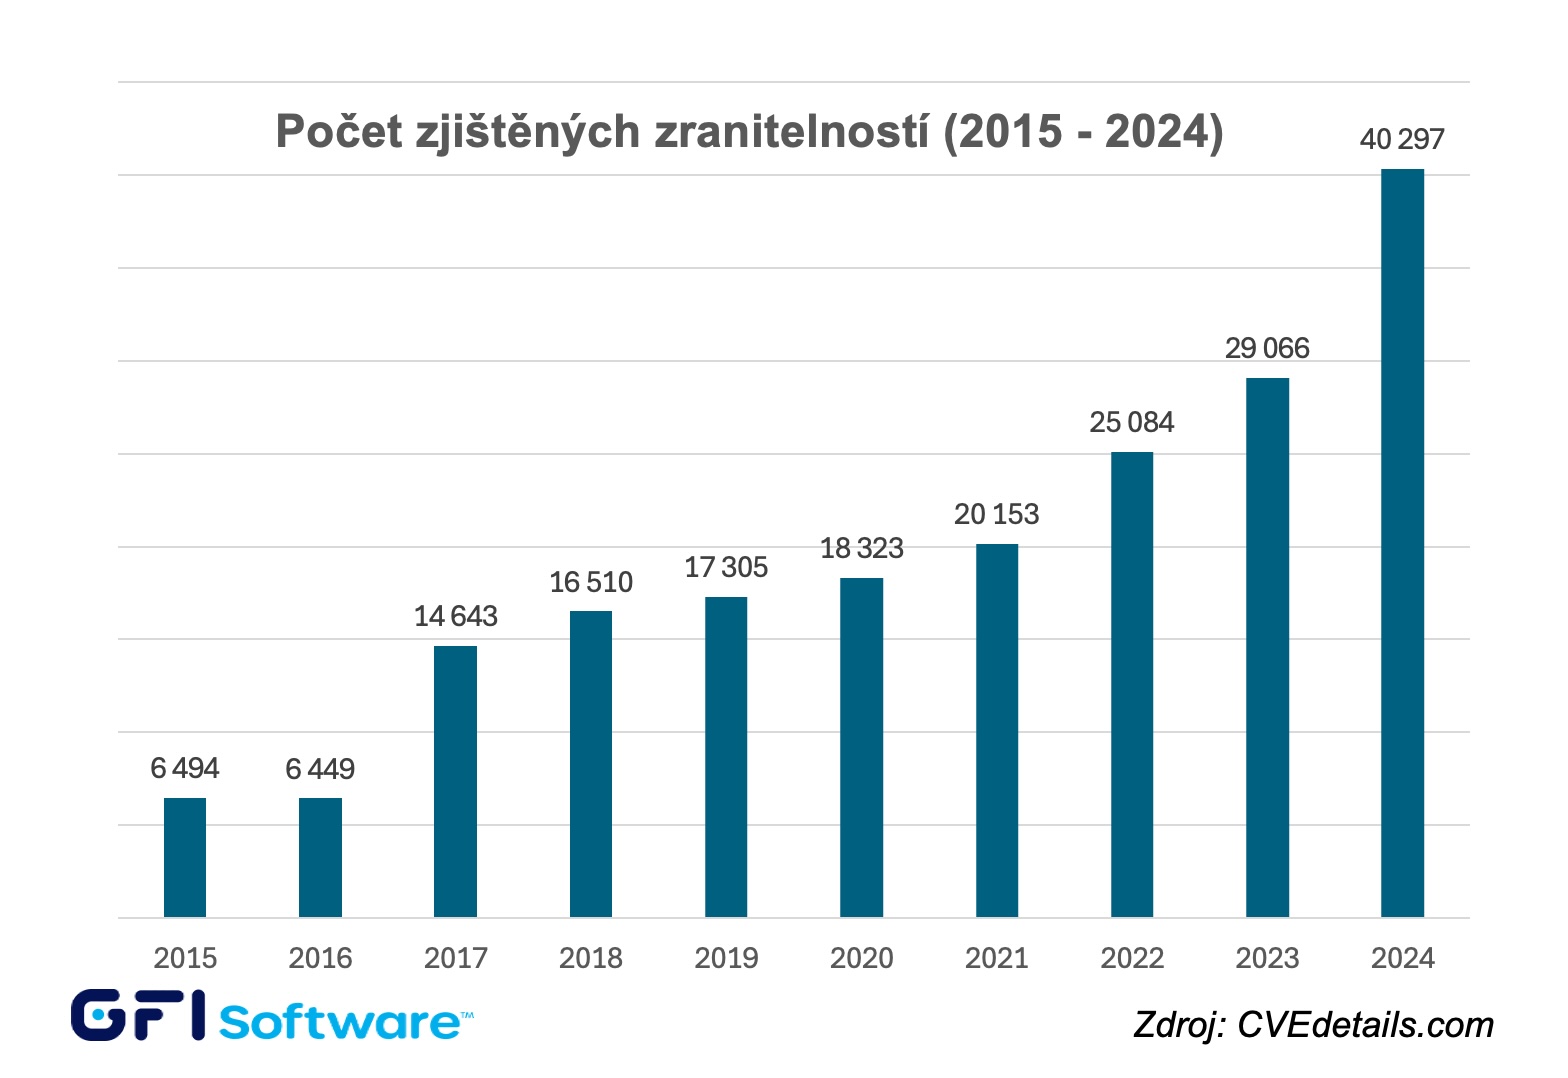
PRAGA, 13 marca 2025 r. – Firma GFI Software, dostawca rozwiązań do zabezpieczania i zarządzania sieciami firmowymi, poinformowała, że według aktualnych danych z katalogu wykrytych podatności CVE w ubiegłym roku zidentyfikowano rekordowe 40 297 podatności, czyli o 39% więcej niż w 2023 roku. Wśród producentów z największą liczbą podatności w ubiegłym roku znalazły się Linux, Microsoft, Google, Adobe i Apple, a najbardziej zagrożonym oprogramowaniem pozostają systemy operacyjne.
Podczas gdy w 2023 roku pojawiło się łącznie 29 066 podatności, w ubiegłym roku nastąpił dosłownie gwałtowny wzrost. Kolejnym niepokojącym faktem jest skrócenie średniego czasu między zgłoszeniem a wykorzystaniem podatności do zaledwie 5 dni, co daje administratorom IT jeszcze mniej czasu na łatanie oprogramowania, a jednocześnie wskazuje na pilną potrzebę zautomatyzowanych narzędzi lub usług skanowania podatności i zarządzania poprawkami.
Z ubiegłorocznych statystyk katalogu CVE wynika:
- Producentem oprogramowania z największą liczbą podatności w ubiegłym roku był Linux z 3 461 wykrytymi podatnościami, a kolejne miejsca zajęły Microsoft (1 125), Google (789), Adobe (760) i Apple (595).
- Wśród systemów operacyjnych, oprócz Linux Kernel, najwięcej podatności wykryto w Windows, macOS, Android i Apple iOS.
- Wśród aplikacji najwięcej podatności odkryto w Adobe Experience Manager, Google Chrome i Mozilla Firefox.
„Dramatyczny wzrost liczby podatności w ubiegłym roku pokazuje, że mimo wszelkich wysiłków twórców oprogramowania te niedoskonałości i związane z nimi luki bezpieczeństwa pozostaną z nami na stałe” – powiedział Ondřej Šabata, Sales Engineer rozwiązań GFI Software w firmie ZEBRA SYSTEMS. „Jeśli chcemy wyeliminować ryzyka bezpieczeństwa wynikające z podatności oprogramowania, musimy mieć aktualny przegląd wykorzystywanego oprogramowania i urządzeń w sieciach firmowych, przeprowadzać regularne skanowanie oraz wdrożyć zautomatyzowane zarządzanie poprawkami, które potrafi skutecznie reagować na coraz krótsze odstępy między powstaniem a wykorzystaniem podatności.”
W ramach swojego portfolio GFI Software oferuje rozwiązanie GFI LanGuard, które dzięki możliwościom AI zapewnia zautomatyzowane zarządzanie aktualizacjami dla Windows, MacOS i Linux, skanowanie podatności na komputerach i urządzeniach mobilnych oraz audyt sieci i oprogramowania. W wersji GFI LanGuard MSP umożliwia firmom MSP świadczenie klientom usług skanowania sieci firmowych w modelu „Pay-Per-Scan”, co docenią zwłaszcza organizacje z segmentu SMB. Od tego roku GFI LanGuard jest również częścią platformy chmurowej GFI AppManager.
Autor artykułu: Redakcja ZEBR.ai



