

A Cloudflare több mint 200 adatközpontjának köszönhetően, amelyek több mint 3 millió ügyfelet védenek, nagyon érdekes statisztikákat közölt a DDoS-támadásokról és azok trendjeiről.
Mielőtt részletesebben bemutatnánk ezeket a trendeket, érdemes áttekinteni, mik azok a DoS- és DDoS-támadások, hogyan jönnek létre, és mit akarnak elérni velük a támadók. A DoS (Denial of Service), azaz szolgáltatásmegtagadás a támadó azon taktikája, hogy korlátozza vagy ellehetetlenítse valamely konkrét szolgáltatás, például egy weboldal, API-felület vagy levelezőszerver működését. A támadás az OSI-modell különböző rétegein zajlhat, például ICMP- vagy SYN flood formájában.
A hagyományos DoS-támadás egyetlen gépről indul, ezért nem annyira pusztító. Származéka, a DDoS (Distributed Denial of Service) azonban nagyszámú irányított gépről vagy eszközről indul, következményei pedig katasztrofálisak lehetnek. A támadók további támadások és fertőzések segítségével építik ki az általuk irányított eszközök hálózatát. Nem korlátozódnak a hagyományos számítógépekre: rabszolgájukká válhatnak például IP-kamerák, bébiőrök és más, internethez csatlakoztatott IoT-eszközök is. Sajnos ezek gyakran gyenge vagy teljesen hiányzó védelemmel rendelkeznek.
Az L3/4 DDoS-támadások méretének mérésére többféle módszer létezik. Az egyik a forgalom mennyisége, illetve annak „bitrate”-je (gigabit/másodpercben mérve). Egy másik a kézbesített csomagok száma, vagyis a „csomagsebesség” (csomag/másodpercben mérve). A magas bitsebességű támadások a célpont utolsó mérföldes hálózati kapcsolatait próbálják telíteni, míg a magas csomagsebességű támadások az útvonalon található útválasztókat vagy más hardvereszközöket igyekeznek túlterhelni. Egy másik minket érdeklő tényező a támadás időtartama. Érdekesség, hogy a leghosszabb rögzített támadás 509 órán át, vagyis közel 21 napig tartott.
DDoS-támadások 2020 negyedik negyedévében
- Támadások száma: 2020-ban először csökkent a negyedik negyedévben rögzített támadások teljes száma az előző negyedévhez képest.
- A támadások időtartama: A megfigyelt támadások 73%-a kevesebb mint egy órán át tartott, ami csökkenés a harmadik negyedévi 88%-hoz képest.
- Támadási vektorok: A SYN, ACK és RST flood továbbra is domináns, érdekes ugyanakkor a NetBIOS-támadások hihetetlen, 5 400%-os növekedése.
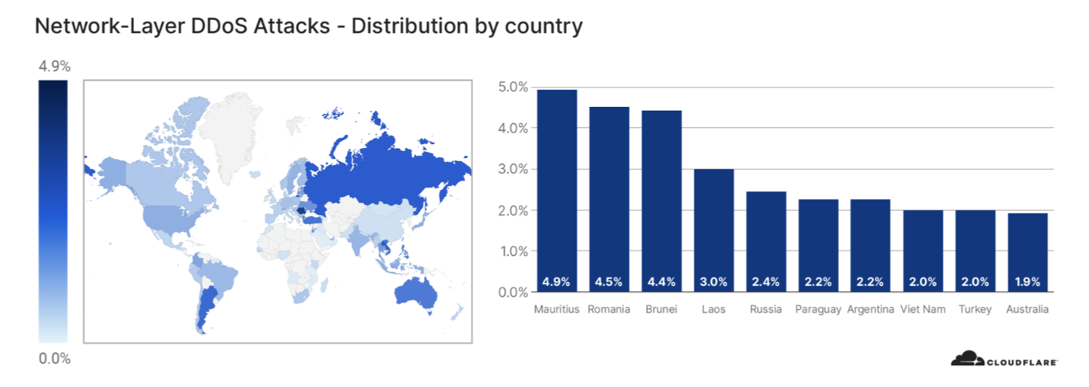
- Globális DDoS-aktivitás: A normál forgalomhoz viszonyított legmagasabb támadási aktivitási arányt Mauritius, Románia és Brunei adatközpontjaiban rögzítették.
- A támadók új taktikája: Megjelentek a DDoS-támadással való fenyegetésen alapuló zsarolási kísérletek (Ransom DDoS), amelyek Bitcoinban kérnek váltságdíjat.
Globális DDoS-aktivitás
A támadások eredetének megértéséhez meg kell vizsgálni a Cloudflare peremhálózati adatközpontjainak statisztikáit. Ennek oka, hogy L3/L4-es támadás esetén a támadó meghamisíthatja a forrás IP-címét, hogy elrejtse a támadás kezdeményezőjét.
Ebben a jelentésben az adott földrajzi helyen mért támadó forgalom és a normál forgalom arányát vizsgálják. A Cloudflare ezen adatok nagy pontosságát több mint 100 országban működő, több mint 200 adatközpontjának köszönhetően tudja biztosítani.
A negyedik negyedévben egy nagyon érdekes megfigyelés tehető: a támadó kommunikáció legmagasabb arányát Mauritius, Románia és Brunei adatközpontjaiban rögzítették. Konkrétan az adott ország teljes forgalmának 4,4–4,9%-áról volt szó. Szemléletesebben: minden 100 bájtból közel 5 a támadó forgalom része. Ezek a tények a botnetek fokozott aktivitására utalnak ezekben az országokban.
Felmerülhet a kérdés, miért éppen ez a 3 ország? A magyarázat talán meglepő; nézzük meg részletesebben a ranglista első két helyét:
Mauritius – Ebben a szigetországban 2020 augusztusában egy tartályhajó zátonyra futása hatalmas környezeti katasztrófát okozott: körülbelül 4 000 tonna olaj ömlött az óceánba, és egy egyedülálló ökoszisztéma pusztult el. Mivel ez közvetlenül veszélyezteti a turizmust, amely a lakosság nagy részének fő bevételi forrása, a helyzet a miniszterelnök lemondását követelő kormányellenes tüntetésekhez vezetett. A helyzet több hónap elteltével is rendkívül átláthatatlan, ami kedvez a hackertevékenységnek.
Románia – Ezen európai ország esetében két, 2020 végén történt esemény állhat a háttérben. Az első a december 6-án lezárult parlamenti választás volt. Emellett december 9-én az EU bejelentette, hogy Románia ad otthont az új európai kiberbiztonsági kutatóközpontnak (European Cybersecurity Industrial, Technology and Research Competence Centre – ECCC). Egy másik lehetséges magyarázat az, hogy Romániában a legolcsóbb a szupergyors internetkapcsolat, ami lehetővé teszi, hogy ebből az országból hatalmas adatmennyiséggel indítsanak támadásokat.
Összefoglalás
A DDoS-támadások továbbra is jelentős fenyegetést és veszélyt jelentenek az internetes infrastruktúrára. Látszólagos csökkenésük a tavalyi harmadik és negyedik negyedév között inkább a Covid-19-pandémia kezdetén tapasztalt jelentős növekedés következménye volt. Az ilyen támadások fejlődésének és trendjeinek megértése lehetővé teszi, hogy időben olyan védelmi intézkedéseket hozzunk, amelyek részben vagy teljesen kiküszöbölhetik őket.
A cikk szerzője: ZEBR.ai szerkesztőség






