

Spoločnosť Cloudflare vďaka svojim viac než 200 dátovým centrám, ktoré chránia viac než 3 milióny zákazníkov, poskytla veľmi zaujímavé štatistiky DDoS útokov a ich trendov.
Skôr než si tieto trendy predstavíme podrobnejšie, je vhodné si zopakovať, čo sú DoS a DDoS útoky, ako vznikajú a čo nimi útočníci sledujú. DoS (Denial of Service), čiže po slovensky odmietnutie služby, spočíva v taktike útočníka obmedziť alebo znemožniť fungovanie konkrétnej služby, napríklad webovej stránky, API rozhrania alebo mailového servera. Útok môže prebiehať na rôznych vrstvách modelu OSI a ako príklad môžeme uviesť ICMP alebo SYN flood.
Štandardný DoS útok prebieha z jedného stroja, a preto nie je taký ničivý. Jeho odvodenina DDoS (Distributed Denial of Service) však prebieha z veľkého množstva ovládaných strojov alebo zariadení a jeho následky môžu byť katastrofálne. Útočníci si svoju sieť ovládaných zariadení budujú pomocou ďalších útokov a infekcií. Neobmedzujú sa len na klasické počítače, ale ich otrokmi sa môžu stať aj ďalšie zariadenia, ako napríklad IP kamery, detské pestúnky a ďalšie IoT zariadenia pripojené k internetu. A, žiaľ, veľmi často so slabým alebo úplne bez zabezpečenia.
Existujú rôzne spôsoby merania veľkosti útoku L3 / 4 DDoS. Jedným z nich je objem prevádzky, ktorý poskytuje, alebo jeho „bitrate“ (meraný v gigabitoch za sekundu). Ďalším je počet doručených paketov alebo „rýchlosť paketov“ (meraná v paketoch za sekundu). Útoky s vysokými bitovými rýchlosťami sa pokúšajú nasýtiť sieťové pripojenia cieľa na poslednej míli a útoky s vysokými paketovými rýchlosťami sa snažia premôcť smerovače alebo iné hardvérové zariadenia v ceste. Ďalšou veličinou, ktorá nás zaujíma, je trvanie útoku. Zaujímavosťou je, že najdlhší zaznamenaný útok trval 509 hodín, čo je takmer 21 dní.
DDoS útoky v Q4 2020
- Počty útokov: Prvýkrát v roku 2020 sa celkový počet útokov zaznamenaných v 4. štvrťroku znížil v porovnaní s predchádzajúcim štvrťrokom.
- Trvanie útoku: 73 % pozorovaných útokov trvalo menej než hodinu, čo je pokles z 88 % v 3. štvrťroku.
- Vektory útokov: SYN, ACK a RST flood sú stále dominantné, zaujímavý je nárast NetBIOS útokov o ťažko uveriteľných 5 400 %.
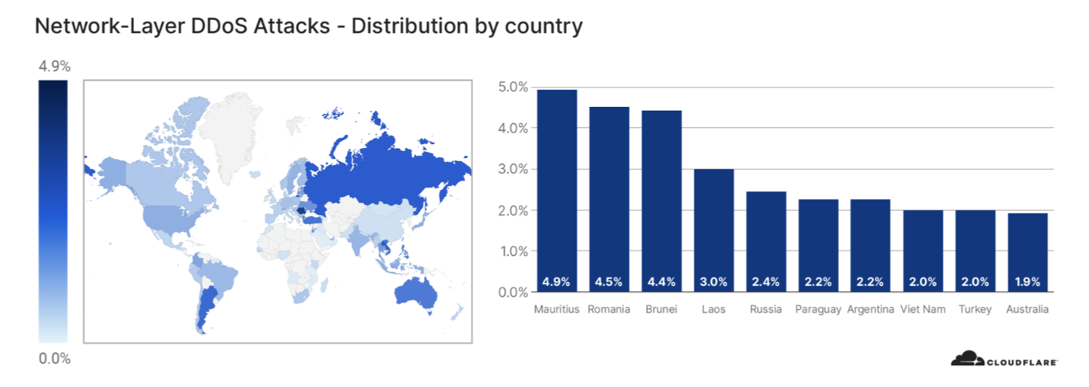
- Globálna aktivita DDoS: Najvyšší pomer útočných aktivít v porovnaní s bežnou prevádzkou zaznamenali dátové centrá na Mauríciu, v Rumunsku a v Bruneji.
- Nová taktika útočníkov: Objavujú sa pokusy o vydieranie hrozbou DDoS útoku (Ransom DDoS) s požiadavkou na výkupné v Bitcoinoch.
Globálne DDoS aktivity
Pre pochopenie, odkiaľ útoky pochádzajú, je potrebné pozrieť sa na štatistiky hraničných dátových centier spoločnosti Cloudflare. Dôvodom je fakt, že v prípade L3/L4 útoku môže útočník podvrhnúť zdrojovú IP adresu v snahe zakryť pôvodcu útoku.
V tomto reporte sa meria pomer útočnej prevádzky v porovnaní s bežnou prevádzkou v danej geografickej lokalite. Cloudflare môže zabezpečiť vysokú presnosť týchto dát vďaka viac než 200 dátovým centrám vo viac než 100 krajinách po celom svete.
V 4. štvrťroku možno pozorovať veľmi zaujímavý postreh – najvyšší pomer útočnej komunikácie zaznamenali dátové centrá na Mauríciu, v Rumunsku a v Bruneji. Konkrétne išlo o 4,4 % – 4,9 % všetkej prevádzky v danom štáte. Pre názornú predstavu, takmer 5 z každých 100 bajtov je súčasťou útočnej prevádzky. Tieto fakty naznačujú zvýšenú aktivitu botnetov v týchto krajinách.
Možno si kladiete otázku, prečo práve tieto 3 štáty? Vysvetlenie je možno prekvapivé, pozrime sa podrobnejšie na prvé dve miesta rebríčka:
Maurícius – V tomto ostrovnom štáte došlo v auguste 2020 pri stroskotaní tankera k obrovskej ekologickej havárii, pri ktorej uniklo do oceánu približne 4 000 ton ropy a bol zničený unikátny ekosystém. Keďže je tým priamo ohrozený turizmus, ktorý je hlavným zdrojom príjmov pre väčšinu obyvateľstva, situácia vyústila do protestov proti vláde vyzývajúcich na rezignáciu premiéra. Tá je aj po niekoľkých mesiacoch naďalej veľmi neprehľadná, čo vytvára podhubie pre hackerské aktivity.
Rumunsko – v prípade tohto európskeho štátu môžu byť v pozadí dve udalosti, ktoré sa odohrali na konci roka 2020. Prvou boli parlamentné voľby, ktoré sa skončili 6. decembra. Navyše 9. decembra EÚ oznámila, že Rumunsko bude hostiteľom nového európskeho výskumného centra v oblasti kybernetickej bezpečnosti (European Cybersecurity Industrial, Technology and Research Competence Centre – ECCC). Ďalším možným vysvetlením je fakt, že Rumunsko je krajinou s najlacnejším superrýchlym pripojením k internetu, čo umožňuje viesť z tejto krajiny útoky s obrovským množstvom dát.
Zhrnutie
DDoS útoky stále zostávajú významnou hrozbou a ohrozením pre internetovú infraštruktúru. Ich zdanlivý pokles medzi tretím a štvrtým štvrťrokom minulého roka bol skôr vyvolaný výrazným nárastom na začiatku pandémie Covid-19. Pochopenie vývoja a vývojových trendov takýchto útokov nám umožní včas prijať obranné opatrenia, ktoré ich môžu čiastočne alebo úplne eliminovať.
Autor článku: Redakcia ZEBR.ai






