

Cloudflare, berkat lebih dari 200 pusat datanya yang melindungi lebih dari 3 juta pelanggan, menyediakan statistik yang sangat menarik tentang serangan DDoS dan trennya.
Sebelum membahas tren ini lebih mendetail, ada baiknya kita mengingat kembali apa itu serangan DoS dan DDoS, bagaimana serangan tersebut terjadi, serta tujuan yang ingin dicapai penyerang. DoS (Denial of Service), atau penolakan layanan, merupakan taktik penyerang untuk membatasi atau membuat layanan tertentu tidak berfungsi, misalnya situs web, antarmuka API, atau server email. Serangan dapat berlangsung pada berbagai lapisan model OSI; contohnya termasuk ICMP atau SYN flood.
Serangan DoS standar berasal dari satu mesin sehingga tidak terlalu merusak. Namun, turunannya yaitu DDoS (Distributed Denial of Service) berasal dari sejumlah besar mesin atau perangkat yang dikendalikan, dan akibatnya dapat bersifat katastrofik. Penyerang membangun jaringan perangkat terkendali mereka melalui serangan dan infeksi lainnya. Mereka tidak hanya membatasi diri pada komputer klasik, tetapi perangkat lain seperti kamera IP, monitor bayi, dan perangkat IoT lain yang terhubung ke internet juga dapat menjadi budak mereka. Sayangnya, perangkat tersebut sangat sering memiliki keamanan yang lemah atau bahkan tidak memiliki keamanan sama sekali.
Ada berbagai cara untuk mengukur ukuran serangan DDoS L3 / 4. Salah satunya adalah volume lalu lintas yang dihasilkan, atau "bitrate"-nya (diukur dalam gigabit per detik). Cara lainnya adalah jumlah paket yang dikirimkan atau "laju paket" (diukur dalam paket per detik). Serangan dengan bitrate tinggi berupaya memenuhi koneksi jaringan target pada last mile, sedangkan serangan dengan laju paket tinggi berusaha melumpuhkan router atau perangkat keras lain di jalurnya. Besaran lain yang menarik adalah durasi serangan. Menariknya, serangan terlama yang tercatat berlangsung selama 509 jam, atau hampir 21 hari.
Serangan DDoS pada Q4 2020
- Jumlah serangan: Untuk pertama kalinya pada tahun 2020, jumlah total serangan yang tercatat pada kuartal keempat menurun dibandingkan kuartal sebelumnya.
- Durasi serangan: 73 % serangan yang diamati berlangsung kurang dari satu jam, turun dari 88 % pada kuartal ketiga.
- Vektor serangan: SYN, ACK, dan RST flood masih dominan; yang menarik adalah peningkatan serangan NetBIOS sebesar 5 400 % yang sulit dipercaya.
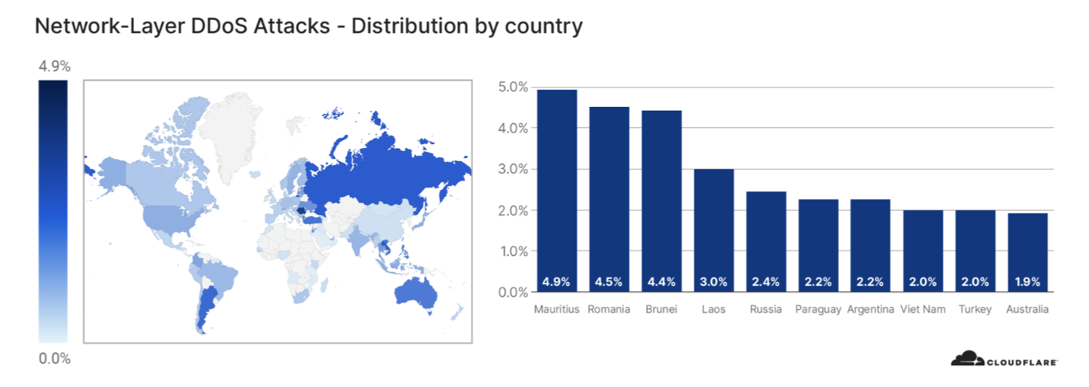
- Aktivitas DDoS global: Rasio tertinggi aktivitas serangan dibandingkan lalu lintas normal tercatat di pusat data di Mauritius, Rumania, dan Brunei.
- Taktik baru penyerang: Muncul upaya pemerasan dengan ancaman serangan DDoS (Ransom DDoS) disertai permintaan tebusan dalam Bitcoin.
Aktivitas DDoS global
Untuk memahami dari mana serangan berasal, perlu melihat statistik pusat data edge Cloudflare. Alasannya adalah bahwa dalam kasus serangan L3/L4, penyerang dapat memalsukan alamat IP sumber untuk menyembunyikan pelaku serangan.
Laporan ini mengukur rasio lalu lintas serangan dibandingkan lalu lintas normal di lokasi geografis tertentu. Cloudflare dapat memastikan akurasi tinggi dari data ini berkat lebih dari 200 pusat data di lebih dari 100 negara di seluruh dunia.
Pada kuartal keempat, terdapat pengamatan yang sangat menarik – rasio komunikasi serangan tertinggi tercatat di pusat data di Mauritius, Rumania, dan Brunei. Secara spesifik, jumlahnya mencapai 4,4 % – 4,9 % dari seluruh lalu lintas di negara tersebut. Agar lebih mudah dibayangkan, hampir 5 dari setiap 100 byte merupakan bagian dari lalu lintas serangan. Fakta ini menunjukkan peningkatan aktivitas botnet di negara-negara tersebut.
Mungkin Anda bertanya-tanya, mengapa justru tiga negara ini? Penjelasannya mungkin mengejutkan; mari kita lihat lebih dekat dua negara teratas dalam daftar:
Mauritius – Di negara kepulauan ini, pada Agustus 2020 terjadi bencana lingkungan besar akibat kandasnya sebuah tanker, yang menyebabkan sekitar 4.000 ton minyak tumpah ke laut dan menghancurkan ekosistem unik. Karena pariwisata, yang merupakan sumber pendapatan utama bagi sebagian besar penduduk, terancam secara langsung, situasi ini memicu protes terhadap pemerintah yang menyerukan pengunduran diri perdana menteri. Situasinya, bahkan setelah beberapa bulan, tetap sangat tidak jelas, dan hal ini menjadi lahan subur bagi aktivitas peretas.
Rumania – Dalam kasus negara Eropa ini, dua peristiwa yang terjadi pada akhir tahun 2020 mungkin menjadi latar belakangnya. Yang pertama adalah pemilihan parlemen yang berakhir pada 6 Desember. Selain itu, pada 9 Desember Uni Eropa mengumumkan bahwa Rumania akan menjadi tuan rumah pusat penelitian Eropa baru di bidang keamanan siber (European Cybersecurity Industrial, Technology and Research Competence Centre – ECCC). Penjelasan lain yang mungkin adalah fakta bahwa Rumania merupakan negara dengan koneksi internet supercepat termurah, yang memungkinkan serangan dengan volume data sangat besar dilakukan dari negara ini.
Ringkasan
Serangan DDoS tetap menjadi ancaman dan risiko yang signifikan bagi infrastruktur internet. Penurunan yang tampak antara kuartal ketiga dan keempat tahun lalu lebih mungkin disebabkan oleh peningkatan yang signifikan pada awal pandemi Covid-19. Memahami perkembangan dan tren evolusi serangan semacam ini memungkinkan kita mengambil langkah pertahanan tepat waktu yang dapat menghilangkannya sebagian atau seluruhnya.
Penulis artikel: Tim redaksi ZEBR.ai



