

Cloudflare hat dank seiner mehr als 200 Rechenzentren, die über 3 Millionen Kunden schützen, sehr interessante Statistiken zu DDoS-Angriffen und deren Trends bereitgestellt.
Bevor wir diese Trends näher vorstellen, ist es angebracht, zu wiederholen, was DoS- und DDoS-Angriffe sind, wie sie entstehen und was die Angreifer damit bezwecken. DoS (Denial of Service), auf Deutsch Dienstverweigerung, besteht in der Taktik eines Angreifers, den Betrieb eines bestimmten Dienstes einzuschränken oder zu verhindern, beispielsweise einer Website, einer API-Schnittstelle oder eines Mailservers. Der Angriff kann auf verschiedenen Schichten des OSI-Modells stattfinden; als Beispiele lassen sich ICMP- oder SYN-Floods nennen.
Ein herkömmlicher DoS-Angriff wird von einem einzigen Rechner aus durchgeführt und ist daher nicht so zerstörerisch. Seine Variante DDoS (Distributed Denial of Service) erfolgt jedoch von einer großen Anzahl kontrollierter Rechner oder Geräte aus, und seine Folgen können katastrophal sein. Angreifer bauen ihr Netzwerk kontrollierter Geräte mithilfe weiterer Angriffe und Infektionen auf. Sie beschränken sich nicht nur auf klassische Computer, sondern auch andere Geräte wie IP-Kameras, Babyphones und weitere mit dem Internet verbundene IoT-Geräte können zu ihren Sklaven werden. Und leider sind diese sehr oft nur schwach oder gar nicht abgesichert.
Es gibt verschiedene Möglichkeiten, die Größe eines L3/4-DDoS-Angriffs zu messen. Eine davon ist das bereitgestellte Verkehrsvolumen beziehungsweise seine „Bitrate“ (gemessen in Gigabit pro Sekunde). Eine weitere ist die Anzahl zugestellter Pakete beziehungsweise die „Paketgeschwindigkeit“ (gemessen in Paketen pro Sekunde). Angriffe mit hohen Bitraten versuchen, die Netzwerkverbindungen des Ziels auf der letzten Meile zu sättigen, während Angriffe mit hohen Paketraten versuchen, Router oder andere Hardwaregeräte auf dem Übertragungsweg zu überlasten. Eine weitere für uns relevante Größe ist die Dauer des Angriffs. Interessant ist, dass der längste aufgezeichnete Angriff 509 Stunden dauerte, also fast 21 Tage.
DDoS-Angriffe im 4. Quartal 2020
- Anzahl der Angriffe: Zum ersten Mal im Jahr 2020 sank die Gesamtzahl der im 4. Quartal erfassten Angriffe im Vergleich zum vorherigen Quartal.
- Dauer der Angriffe: 73 % der beobachteten Angriffe dauerten weniger als eine Stunde, ein Rückgang gegenüber 88 % im 3. Quartal.
- Angriffsvektoren: SYN-, ACK- und RST-Floods sind weiterhin dominant; bemerkenswert ist der kaum glaubhafte Anstieg der NetBIOS-Angriffe um 5.400 %.
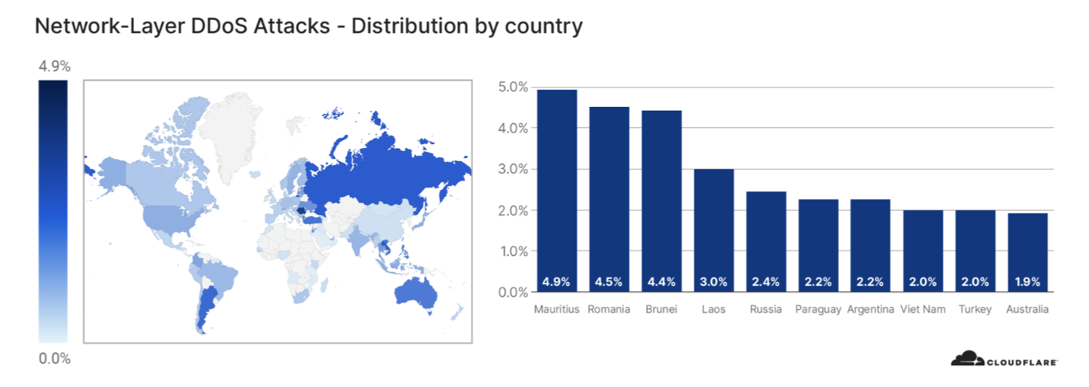
- Globale DDoS-Aktivität: Das höchste Verhältnis von Angriffsaktivitäten zum normalen Datenverkehr verzeichneten Rechenzentren auf Mauritius, in Rumänien und in Brunei.
- Neue Taktik der Angreifer: Es treten Versuche der Erpressung durch die Androhung eines DDoS-Angriffs (Ransom DDoS) mit Forderung nach Lösegeld in Bitcoin auf.
Globale DDoS-Aktivitäten
Um zu verstehen, woher die Angriffe stammen, müssen die Statistiken der Edge-Rechenzentren von Cloudflare betrachtet werden. Der Grund dafür ist, dass ein Angreifer bei einem L3/L4-Angriff die Quell-IP-Adresse fälschen kann, um den Urheber des Angriffs zu verschleiern.
In diesem Bericht wird das Verhältnis des Angriffsverkehrs zum normalen Verkehr an einem bestimmten geografischen Standort gemessen. Cloudflare kann dank mehr als 200 Rechenzentren in über 100 Ländern weltweit eine hohe Genauigkeit dieser Daten gewährleisten.
Im 4. Quartal lässt sich eine sehr interessante Beobachtung machen: Das höchste Verhältnis an Angriffsverkehr wurde in Rechenzentren auf Mauritius, in Rumänien und in Brunei festgestellt. Konkret handelte es sich um 4,4 % bis 4,9 % des gesamten Verkehrs im jeweiligen Staat. Anschaulicher ausgedrückt: Fast 5 von 100 Bytes sind Teil des Angriffsverkehrs. Diese Tatsachen deuten auf eine verstärkte Aktivität von Botnetzen in diesen Ländern hin.
Vielleicht fragen Sie sich, warum gerade diese drei Staaten? Die Erklärung ist möglicherweise überraschend. Sehen wir uns die ersten beiden Plätze der Rangliste genauer an:
Mauritius – In diesem Inselstaat kam es im August 2020 durch die Havarie eines Tankers zu einer gewaltigen Umweltkatastrophe, bei der etwa 4.000 Tonnen Öl ins Meer gelangten und ein einzigartiges Ökosystem zerstört wurde. Da dadurch der Tourismus, die wichtigste Einnahmequelle für den Großteil der Bevölkerung, direkt bedroht ist, mündete die Situation in Proteste gegen die Regierung, die den Rücktritt des Premierministers forderten. Die Lage ist auch nach mehreren Monaten weiterhin sehr unübersichtlich, was einen Nährboden für Hackeraktivitäten bietet.
Rumänien – Im Fall dieses europäischen Staates könnten zwei Ereignisse, die Ende 2020 stattfanden, im Hintergrund stehen. Das erste waren die Parlamentswahlen, die am 6. Dezember endeten. Darüber hinaus gab die EU am 9. Dezember bekannt, dass Rumänien Gastgeber des neuen europäischen Forschungszentrums für Cybersicherheit sein wird (European Cybersecurity Industrial, Technology and Research Competence Centre – ECCC). Eine weitere mögliche Erklärung ist die Tatsache, dass Rumänien das Land mit dem günstigsten superschnellen Internetzugang ist, wodurch sich von dort Angriffe mit gewaltigen Datenmengen durchführen lassen.
Zusammenfassung
DDoS-Angriffe bleiben weiterhin eine bedeutende Bedrohung und Gefahr für die Internetinfrastruktur. Ihr scheinbarer Rückgang zwischen dem dritten und vierten Quartal des vergangenen Jahres wurde eher durch den deutlichen Anstieg zu Beginn der Covid-19-Pandemie verursacht. Das Verständnis der Entwicklung und der Entwicklungstrends solcher Angriffe ermöglicht es uns, rechtzeitig Abwehrmaßnahmen zu ergreifen, die sie teilweise oder vollständig eliminieren können.
Artikelautor: ZEBR.ai-Redaktion






