

Cloudflare heeft dankzij zijn meer dan 200 datacenters, die meer dan 3 miljoen klanten beschermen, zeer interessante statistieken over DDoS-aanvallen en hun trends verstrekt.
Voordat we deze trends nader toelichten, is het goed om te herhalen wat DoS- en DDoS-aanvallen zijn, hoe ze ontstaan en wat aanvallers ermee beogen. DoS (Denial of Service), oftewel dienstweigering, bestaat uit de tactiek van een aanvaller om de werking van een specifieke dienst, bijvoorbeeld een website, API-interface of mailserver, te beperken of onmogelijk te maken. De aanval kan op verschillende lagen van het OSI-model plaatsvinden; voorbeelden zijn ICMP- of SYN-floods.
Een standaard DoS-aanval wordt vanaf één machine uitgevoerd en is daarom niet zo verwoestend. De afgeleide variant DDoS (Distributed Denial of Service) wordt echter uitgevoerd vanaf een groot aantal aangestuurde machines of apparaten en de gevolgen kunnen catastrofaal zijn. Aanvallers bouwen hun netwerk van aangestuurde apparaten op met behulp van verdere aanvallen en infecties. Ze beperken zich niet alleen tot klassieke computers, maar ook andere apparaten, zoals IP-camera's, babyfoons en andere met internet verbonden IoT-apparaten, kunnen hun slaven worden. En helaas vaak met zwakke of zelfs helemaal geen beveiliging.
Er bestaan verschillende manieren om de omvang van een L3/4 DDoS-aanval te meten. Eén daarvan is het verkeersvolume dat deze genereert, of de „bitrate” ervan (gemeten in gigabits per seconde). Een andere is het aantal afgeleverde pakketten, of de „pakketsnelheid” (gemeten in pakketten per seconde). Aanvallen met hoge bitsnelheden proberen de netwerkverbindingen van het doelwit op de last mile te verzadigen, terwijl aanvallen met hoge pakketsnelheden routers of andere hardwareapparaten onderweg proberen te overbelasten. Een andere grootheid die ons interesseert, is de duur van de aanval. Interessant is dat de langst geregistreerde aanval 509 uur duurde, bijna 21 dagen.
DDoS-aanvallen in Q4 2020
- Aantal aanvallen: Voor het eerst in 2020 daalde het totale aantal aanvallen dat in het vierde kwartaal werd geregistreerd ten opzichte van het voorafgaande kwartaal.
- Duur van de aanval: 73% van de waargenomen aanvallen duurde minder dan een uur, een daling ten opzichte van 88% in het derde kwartaal.
- Aanvalsvectoren: SYN-, ACK- en RST-floods zijn nog steeds dominant; opvallend is de toename van NetBIOS-aanvallen met een nauwelijks te geloven 5.400%.
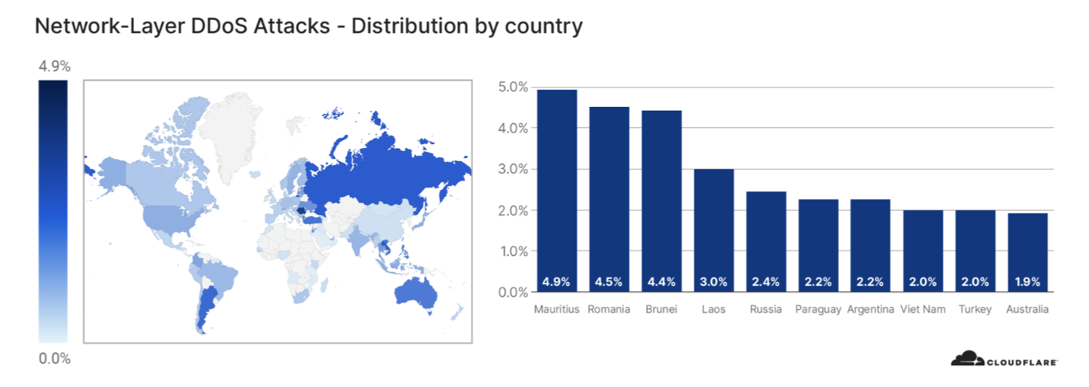
- Wereldwijde DDoS-activiteit: De hoogste verhouding tussen aanvalsactiviteiten en normaal verkeer werd geregistreerd door datacenters op Mauritius, in Roemenië en in Brunei.
- Nieuwe tactiek van aanvallers: Er verschijnen pogingen tot afpersing met de dreiging van een DDoS-aanval (Ransom DDoS), waarbij losgeld in Bitcoin wordt gevraagd.
Wereldwijde DDoS-activiteiten
Om te begrijpen waar aanvallen vandaan komen, moeten we kijken naar de statistieken van de edge-datacenters van Cloudflare. De reden is dat een aanvaller bij een L3/L4-aanval het bron-IP-adres kan vervalsen om de herkomst van de aanval te verbergen.
In dit rapport wordt de verhouding gemeten tussen aanvalsverkeer en normaal verkeer op een bepaalde geografische locatie. Cloudflare kan een hoge nauwkeurigheid van deze gegevens waarborgen dankzij meer dan 200 datacenters in meer dan 100 landen over de hele wereld.
In het vierde kwartaal valt een zeer interessante observatie te doen: de hoogste verhouding aanvalscommunicatie werd geregistreerd door datacenters op Mauritius, in Roemenië en in Brunei. Concreet ging het om 4,4% tot 4,9% van al het verkeer in de betreffende staat. Om dit beter te illustreren: bijna 5 van elke 100 bytes maken deel uit van aanvalsverkeer. Deze feiten wijzen op verhoogde activiteiten van botnets in deze landen.
Misschien vraagt u zich af waarom juist deze drie landen? De verklaring is wellicht verrassend; laten we de eerste twee plaatsen in de ranglijst nader bekijken:
Mauritius – In deze eilandstaat vond in augustus 2020, door het stranden van een tanker, een enorme milieuramp plaats waarbij ongeveer 4.000 ton olie in de oceaan lekte en een uniek ecosysteem werd vernietigd. Omdat hierdoor het toerisme, de belangrijkste inkomstenbron voor het grootste deel van de bevolking, rechtstreeks wordt bedreigd, leidde de situatie tot protesten tegen de regering waarin werd opgeroepen tot het aftreden van de premier. De situatie is ook na enkele maanden nog steeds zeer onoverzichtelijk, en dat vormt een voedingsbodem voor hackeractiviteiten.
Roemenië – In het geval van deze Europese staat kunnen twee gebeurtenissen die aan het einde van 2020 plaatsvonden op de achtergrond meespelen. De eerste waren de parlementsverkiezingen, die op 6 december eindigden. Daarnaast kondigde de EU op 9 december aan dat Roemenië gastheer wordt van het nieuwe Europese onderzoekscentrum op het gebied van cyberbeveiliging (European Cybersecurity Industrial, Technology and Research Competence Centre – ECCC). Een andere mogelijke verklaring is dat Roemenië het land is met de goedkoopste supersnelle internetverbinding, waardoor vanuit dit land aanvallen met enorme hoeveelheden data kunnen worden uitgevoerd.
Samenvatting
DDoS-aanvallen blijven een aanzienlijke dreiging en gevaar voor de internetinfrastructuur. Hun schijnbare afname tussen het derde en vierde kwartaal van vorig jaar werd waarschijnlijker veroorzaakt door de sterke stijging bij het begin van de Covid-19-pandemie. Inzicht in de ontwikkeling en ontwikkelingstrends van dergelijke aanvallen stelt ons in staat tijdig defensieve maatregelen te nemen die ze gedeeltelijk of volledig kunnen elimineren.
Auteur van het artikel: ZEBR.ai-redactie






