

Kompanija Cloudflare je, zahvaljujući svojim više od 200 data centara koji štite više od 3 miliona korisnika, pružila veoma zanimljivu statistiku DDoS napada i njihovih trendova.
Pre nego što detaljnije predstavimo ove trendove, potrebno je podsetiti se šta su i kako nastaju DoS i DDoS napadi, kao i šta napadači njima žele da postignu. DoS (Denial of Service), odnosno uskraćivanje usluge, zasniva se na taktici napadača da ograniči ili onemogući funkcionisanje neke konkretne usluge, na primer veb stranice, API interfejsa ili mejl servera. Napad može da se odvija na različitim slojevima OSI modela, a kao primer možemo navesti ICMP ili SYN flood.
Standardni DoS napad dolazi sa jednog računara i zato nije toliko razoran. Međutim, njegova izvedenica DDoS (Distributed Denial of Service) dolazi sa velikog broja kontrolisanih računara ili uređaja, a njegove posledice mogu biti katastrofalne. Napadači svoju mrežu kontrolisanih uređaja grade pomoću dodatnih napada i infekcija. Ne ograničavaju se samo na klasične računare, već njihovi robovi mogu postati i drugi uređaji, poput IP kamera, bebi monitora i drugih IoT uređaja povezanih na internet. Nažalost, vrlo često sa slabom ili potpuno bez zaštite.
Postoje različiti načini merenja veličine L3 / 4 DDoS napada. Jedan od njih je obim saobraćaja koji napad generiše, odnosno njegov „bitrate“ (meren u gigabitima u sekundi). Drugi je broj isporučenih paketa, odnosno „brzina paketa“ (merena u paketima u sekundi). Napadi sa visokim bitnim brzinama pokušavaju da zasiću mrežne veze cilja na poslednjoj milji, a napadi sa velikim brzinama paketa nastoje da savladaju rutere ili druge hardverske uređaje na putu. Još jedna veličina koja nas zanima jeste trajanje napada. Zanimljivo je da je najduži zabeleženi napad trajao 509 sati, odnosno gotovo 21 dan.
DDoS napadi u Q4 2020
- Broj napada: Prvi put u 2020. godini ukupan broj napada zabeleženih u četvrtom kvartalu smanjio se u poređenju sa prethodnim kvartalom.
- Trajanje napada: 73 % posmatranih napada trajalo je manje od sat vremena, što predstavlja pad sa 88 % u trećem kvartalu.
- Vektori napada: SYN, ACK i RST flood i dalje dominiraju, a zanimljiv je rast NetBIOS napada za teško zamislivih 5 400 %.
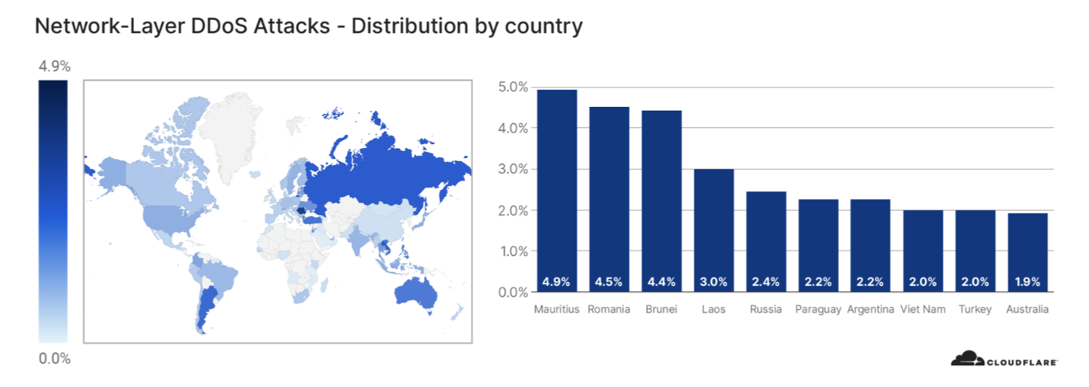
- Globalna DDoS aktivnost: Najveći odnos napadačkih aktivnosti u poređenju sa normalnim saobraćajem zabeležili su data centri na Mauricijusu, u Rumuniji i Bruneju.
- Nova taktika napadača: Pojavljuju se pokušaji iznude uz pretnju DDoS napadom (Ransom DDoS) i zahtev za otkupninom u Bitcoinima.
Globalne DDoS aktivnosti
Da bismo razumeli odakle napadi potiču, potrebno je pogledati statistike rubnih data centara kompanije Cloudflare. Razlog je činjenica da napadač u slučaju L3/L4 napada može da lažira izvornu IP adresu u pokušaju da prikrije počinioca napada.
U ovom izveštaju meri se odnos napadačkog saobraćaja u poređenju sa normalnim saobraćajem na datoj geografskoj lokaciji. Cloudflare može da obezbedi veliku preciznost ovih podataka zahvaljujući više od 200 data centara u više od 100 zemalja širom sveta.
U četvrtom kvartalu može se uočiti veoma zanimljiv nalaz – najveći odnos napadačke komunikacije zabeležili su data centri na Mauricijusu, u Rumuniji i Bruneju. Konkretno, radilo se o 4,4 % – 4,9 % ukupnog saobraćaja u datoj državi. Za jasniju predstavu, gotovo 5 od svakih 100 bajtova deo je napadačkog saobraćaja. Ove činjenice ukazuju na pojačane aktivnosti botneta u ovim zemljama.
Možda se pitate zašto baš ove 3 države? Objašnjenje je možda iznenađujuće, pogledajmo detaljnije prva dva mesta na rang-listi:
Mauricijus – U ovoj ostrvskoj državi u avgustu 2020. godine, usled nasukavanja tankera, dogodila se velika ekološka katastrofa, tokom koje je u okean iscurilo približno 4 000 tona nafte i uništen je jedinstveni ekosistem. Pošto je time direktno ugrožen turizam, koji je glavni izvor prihoda za većinu stanovništva, situacija je dovela do protesta protiv vlade sa zahtevom za ostavkom premijera. I nakon nekoliko meseci ona je i dalje veoma nejasna, što predstavlja plodno tlo za hakerske aktivnosti.
Rumunija – u slučaju ove evropske države, u pozadini mogu biti dva događaja koja su se odigrala krajem 2020. godine. Prvi su bili parlamentarni izbori, koji su završeni 6. decembra. Osim toga, EU je 9. decembra objavila da će Rumunija biti domaćin novog evropskog istraživačkog centra u oblasti sajber bezbednosti (European Cybersecurity Industrial, Technology and Research Competence Centre – ECCC). Drugo moguće objašnjenje je činjenica da je Rumunija zemlja sa najjeftinijom superbrzom internet vezom, što omogućava izvođenje napada sa ogromnom količinom podataka iz te zemlje.
Sažetak
DDoS napadi i dalje predstavljaju značajnu pretnju i rizik za internet infrastrukturu. Njihov prividni pad između trećeg i četvrtog kvartala prošle godine verovatnije je bio izazvan izrazitim porastom na početku pandemije Covid-19. Razumevanje razvoja i razvojnih trendova ovakvih napada omogućiće nam da na vreme preduzmemo odbrambene mere koje ih mogu delimično ili potpuno eliminisati.
Autor članka: Redakcija ZEBR.ai






