

Cloudflare, gracias a sus más de 200 centros de datos que protegen a más de 3 millones de clientes, ha proporcionado estadísticas muy interesantes sobre los ataques DDoS y sus tendencias.
Antes de presentar estas tendencias con más detalle, conviene recordar qué son y cómo se producen los ataques DoS y DDoS, así como qué persiguen los atacantes con ellos. Un DoS (Denial of Service), o denegación de servicio, consiste en la táctica de un atacante para limitar o impedir el funcionamiento de un servicio concreto, por ejemplo, una página web, una interfaz API o un servidor de correo. El ataque puede tener lugar en diferentes capas del modelo OSI; como ejemplos podemos mencionar ICMP o SYN flood.
Un ataque DoS estándar se lleva a cabo desde una sola máquina y, por tanto, no es tan devastador. Sin embargo, su derivado, el DDoS (Distributed Denial of Service), se realiza desde un gran número de máquinas o dispositivos controlados, y sus consecuencias pueden ser catastróficas. Los atacantes construyen su red de dispositivos controlados mediante otros ataques e infecciones. No se limitan a los ordenadores clásicos, sino que también pueden convertir en sus esclavos otros dispositivos, como cámaras IP, monitores para bebés y otros dispositivos IoT conectados a Internet. Y, por desgracia, muy a menudo con una seguridad débil o sin ninguna protección.
Existen diferentes formas de medir la magnitud de un ataque DDoS L3 / 4. Una de ellas es el volumen de tráfico que genera, o su «bitrate» (medido en gigabits por segundo). Otra es el número de paquetes entregados o la «tasa de paquetes» (medida en paquetes por segundo). Los ataques con altas tasas de bits intentan saturar las conexiones de red del objetivo en la última milla, mientras que los ataques con altas tasas de paquetes tratan de superar los routers u otros dispositivos de hardware en la ruta. Otra magnitud que nos interesa es la duración del ataque. Curiosamente, el ataque más largo registrado duró 509 horas, es decir, casi 21 días.
Ataques DDoS en el cuarto trimestre de 2020
- Número de ataques: Por primera vez en 2020, el número total de ataques registrados en el cuarto trimestre disminuyó en comparación con el trimestre anterior.
- Duración del ataque: El 73 % de los ataques observados duró menos de una hora, frente al 88 % en el tercer trimestre.
- Vectores de ataque: Los floods SYN, ACK y RST siguen siendo dominantes; resulta interesante el aumento de los ataques NetBIOS en un difícilmente creíble 5 400 %.
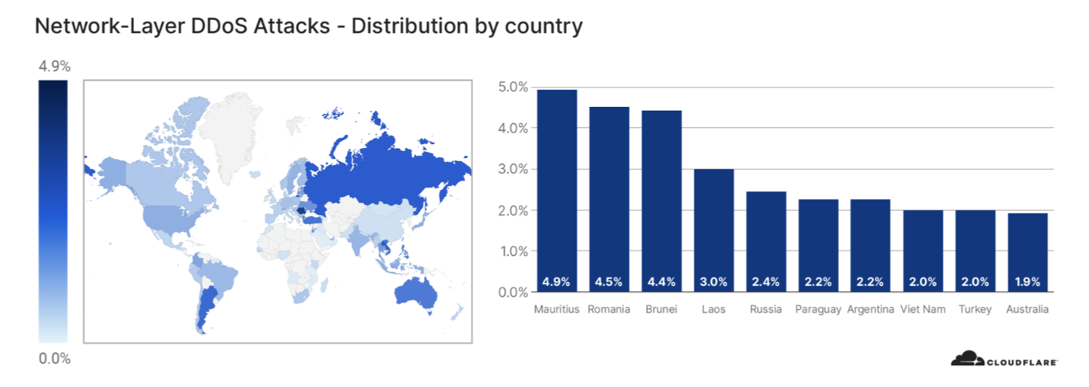
- Actividad DDoS global: La mayor proporción de actividad atacante en comparación con el tráfico normal se registró en centros de datos de Mauricio, Rumanía y Brunéi.
- Nueva táctica de los atacantes: Están apareciendo intentos de extorsión mediante la amenaza de un ataque DDoS (Ransom DDoS), solicitando un rescate en Bitcoins.
Actividad DDoS global
Para comprender de dónde proceden los ataques, es necesario observar las estadísticas de los centros de datos perimetrales de Cloudflare. La razón es que, en el caso de un ataque L3/L4, el atacante puede falsificar la dirección IP de origen para intentar ocultar al autor del ataque.
Este informe mide la proporción de tráfico atacante en comparación con el tráfico normal en una ubicación geográfica determinada. Cloudflare puede garantizar una gran precisión de estos datos gracias a sus más de 200 centros de datos en más de 100 países de todo el mundo.
En el cuarto trimestre se puede observar un dato muy interesante: la mayor proporción de comunicaciones atacantes fue registrada por centros de datos en Mauricio, Rumanía y Brunéi. En concreto, representó entre el 4,4 % y el 4,9 % de todo el tráfico en el país correspondiente. Para una idea más clara, casi 5 de cada 100 bytes forman parte del tráfico atacante. Estos hechos indican una mayor actividad de botnets en estos países.
Quizá se pregunte por qué precisamente estos tres países. La explicación puede resultar sorprendente; veamos con más detalle los dos primeros puestos de la clasificación:
Mauricio – En este estado insular, en agosto de 2020 se produjo un enorme desastre ecológico tras el encallamiento de un petrolero, durante el cual se vertieron al océano aproximadamente 4 000 toneladas de petróleo y se destruyó un ecosistema único. Dado que esto amenaza directamente al turismo, que es la principal fuente de ingresos para la mayoría de la población, la situación desembocó en protestas contra el Gobierno que pedían la dimisión del primer ministro. Incluso después de varios meses, la situación sigue siendo muy confusa, lo que constituye un caldo de cultivo para las actividades de hackers.
Rumanía – En el caso de este país europeo, podrían estar detrás dos acontecimientos que tuvieron lugar a finales de 2020. El primero fueron las elecciones parlamentarias, que concluyeron el 6 de diciembre. Además, el 9 de diciembre la UE anunció que Rumanía albergaría el nuevo centro europeo de investigación en ciberseguridad (European Cybersecurity Industrial, Technology and Research Competence Centre – ECCC). Otra posible explicación es el hecho de que Rumanía es el país con la conexión a Internet superrápida más barata, lo que permite llevar a cabo desde este país ataques con enormes cantidades de datos.
Resumen
Los ataques DDoS siguen siendo una amenaza y un riesgo importantes para la infraestructura de Internet. Su aparente descenso entre el tercer y el cuarto trimestre del año pasado probablemente fue provocado por el fuerte aumento al inicio de la pandemia de Covid-19. Comprender la evolución y las tendencias de desarrollo de este tipo de ataques nos permitirá adoptar a tiempo medidas defensivas que puedan eliminarlos parcial o totalmente.
Autor del artículo: Redacción ZEBR.ai



