

Cloudflare, datorită celor peste 200 de centre de date care protejează peste 3 milioane de clienți, a furnizat statistici foarte interesante despre atacurile DDoS și tendințele acestora.
Înainte de a prezenta aceste tendințe mai detaliat, este oportun să recapitulăm ce sunt și cum apar atacurile DoS și DDoS și ce urmăresc atacatorii prin acestea. DoS (Denial of Service), adică refuzul serviciului, constă în tactica atacatorului de a limita sau de a împiedica funcționarea unui anumit serviciu, de exemplu a unui site web, a unei interfețe API sau a unui server de e-mail. Atacul poate avea loc la diferite niveluri ale modelului OSI, iar exemple pot fi ICMP sau SYN flood.
Un atac DoS standard are loc de pe o singură mașină și, prin urmare, nu este atât de distructiv. Însă derivatul său, DDoS (Distributed Denial of Service), are loc de pe un număr mare de mașini sau dispozitive controlate, iar consecințele sale pot fi catastrofale. Atacatorii își construiesc rețeaua de dispozitive controlate cu ajutorul altor atacuri și infecții. Nu se limitează doar la computerele clasice, ci pot transforma în sclavi și alte dispozitive, cum ar fi camerele IP, monitoarele pentru bebeluși și alte dispozitive IoT conectate la internet. Din păcate, foarte adesea cu securitate slabă sau complet lipsită de securitate.
Există diferite modalități de măsurare a dimensiunii unui atac DDoS L3 / 4. Una dintre acestea este volumul de trafic pe care îl generează sau „bitrate-ul” său (măsurat în gigabiți pe secundă). O alta este numărul de pachete livrate sau „rata de pachete” (măsurată în pachete pe secundă). Atacurile cu rate de biți ridicate încearcă să satureze conexiunile de rețea ale țintei pe ultima milă, iar atacurile cu rate ridicate de pachete încearcă să copleșească routerele sau alte dispozitive hardware aflate pe traseu. O altă valoare care ne interesează este durata atacului. Un fapt interesant este că cel mai lung atac înregistrat a durat 509 ore, adică aproape 21 de zile.
Atacurile DDoS în T4 2020
- Numărul atacurilor: Pentru prima dată în 2020, numărul total de atacuri înregistrate în trimestrul al 4-lea a scăzut comparativ cu trimestrul precedent.
- Durata atacului: 73 % dintre atacurile observate au durat mai puțin de o oră, ceea ce reprezintă o scădere de la 88 % în trimestrul al 3-lea.
- Vectorii de atac: SYN, ACK și RST flood rămân dominante, iar creșterea atacurilor NetBIOS cu greu de crezut de 5 400 % este interesantă.
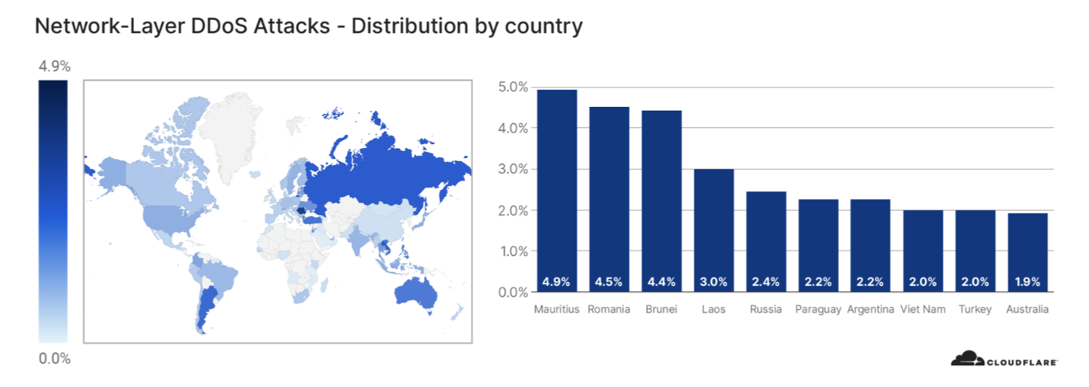
- Activitatea DDoS globală: Cel mai mare raport al activității de atac comparativ cu traficul normal a fost înregistrat de centrele de date din Mauritius, România și Brunei.
- Noua tactică a atacatorilor: Apar tentative de extorcare prin amenințarea cu un atac DDoS (Ransom DDoS), solicitând răscumpărare în Bitcoin.
Activități DDoS globale
Pentru a înțelege de unde provin atacurile, este necesar să analizăm statisticile centrelor de date de margine ale Cloudflare. Motivul este faptul că, în cazul unui atac L3/L4, atacatorul poate falsifica adresa IP sursă în încercarea de a ascunde autorul atacului.
În acest raport se măsoară raportul dintre traficul de atac și traficul normal într-o anumită locație geografică. Cloudflare poate asigura o precizie ridicată a acestor date datorită celor peste 200 de centre de date din mai mult de 100 de țări din întreaga lume.
În trimestrul al 4-lea poate fi observată o constatare foarte interesantă – cel mai mare raport al comunicațiilor de atac a fost înregistrat de centrele de date din Mauritius, România și Brunei. Concret, a fost vorba de 4,4 % – 4,9 % din întregul trafic din respectivele state. Pentru o imagine mai clară, aproape 5 din fiecare 100 de octeți fac parte din traficul de atac. Aceste fapte indică o activitate crescută a botneturilor în aceste țări.
Poate vă întrebați de ce tocmai aceste 3 state? Explicația poate fi surprinzătoare; să analizăm mai detaliat primele două locuri din clasament:
Mauritius – În acest stat insular a avut loc, în august 2020, o catastrofă ecologică uriașă după eșuarea unui petrolier, în urma căreia aproximativ 4 000 de tone de petrol s-au scurs în ocean și a fost distrus un ecosistem unic. Deoarece turismul, principala sursă de venit pentru majoritatea populației, este direct amenințat, situația a dus la proteste împotriva guvernului, care cereau demisia prim-ministrului. Situația rămâne foarte neclară chiar și după câteva luni, ceea ce constituie un teren fertil pentru activități de hacking.
România – în cazul acestui stat european, două evenimente care au avut loc la finalul anului 2020 pot fi în fundal. Primul a fost reprezentat de alegerile parlamentare, care s-au încheiat pe 6 decembrie. În plus, pe 9 decembrie, UE a anunțat că România va găzdui noul centru european de cercetare în domeniul securității cibernetice (European Cybersecurity Industrial, Technology and Research Competence Centre – ECCC). O altă posibilă explicație este faptul că România este țara cu cea mai ieftină conexiune la internet super-rapidă, ceea ce permite desfășurarea din această țară a unor atacuri cu volume uriașe de date.
Rezumat
Atacurile DDoS rămân în continuare o amenințare și un pericol semnificativ pentru infrastructura internetului. Scăderea lor aparentă între trimestrul al treilea și al patrulea al anului trecut a fost mai degrabă cauzată de creșterea semnificativă de la începutul pandemiei Covid-19. Înțelegerea evoluției și a tendințelor de dezvoltare ale unor astfel de atacuri ne permite să adoptăm la timp măsuri defensive care le pot elimina parțial sau complet.
Autorul articolului: Redacția ZEBR.ai



