

Cloudflare, 3 milyondan fazla müşteriyi koruyan 200'den fazla veri merkezi sayesinde DDoS saldırıları ve bunların trendleri hakkında son derece ilgi çekici istatistikler sundu.
Bu trendleri daha ayrıntılı olarak ele almadan önce, DoS ve DDoS saldırılarının ne olduğunu, nasıl ortaya çıktıklarını ve saldırganların bunlarla neyi amaçladığını hatırlamak gerekir. DoS (Denial of Service), yani hizmet engelleme, saldırganın bir web sitesi, API arayüzü veya posta sunucusu gibi belirli bir hizmetin çalışmasını sınırlamaya ya da engellemeye yönelik taktiğidir. Saldırı, OSI modelinin farklı katmanlarında gerçekleşebilir; ICMP veya SYN flood buna örnek olarak verilebilir.
Standart bir DoS saldırısı tek bir makineden gerçekleştirilir ve bu nedenle o kadar yıkıcı değildir. Ancak türevi olan DDoS (Distributed Denial of Service), çok sayıda kontrol edilen makine veya cihazdan gerçekleştirilir ve sonuçları felaket boyutunda olabilir. Saldırganlar, kontrol ettikleri cihaz ağını başka saldırılar ve enfeksiyonlar yoluyla oluşturur. Yalnızca klasik bilgisayarlarla sınırlı kalmazlar; IP kameralar, bebek monitörleri ve internete bağlı diğer IoT cihazları da onların kölesi hâline gelebilir. Ne yazık ki bunlar çoğu zaman zayıf güvenliğe sahiptir veya tamamen korumasızdır.
L3 / 4 DDoS saldırısının büyüklüğünü ölçmenin çeşitli yolları vardır. Bunlardan biri, sağladığı trafik hacmi veya "bit hızı"dır (saniye başına gigabit cinsinden ölçülür). Bir diğeri ise teslim edilen paket sayısı ya da "paket hızı"dır (saniye başına paket cinsinden ölçülür). Yüksek bit hızına sahip saldırılar, hedefin son kilometredeki ağ bağlantılarını doyurmaya çalışırken, yüksek paket hızına sahip saldırılar yönlendiricileri veya yol üzerindeki diğer donanım cihazlarını alt etmeye çalışır. Bizi ilgilendiren bir diğer ölçüt ise saldırının süresidir. İlginç bir şekilde, kaydedilen en uzun saldırı 509 saat, yani neredeyse 21 gün sürdü.
2020 4. çeyreğinde DDoS saldırıları
- Saldırı sayıları: 2020 yılında ilk kez, 4. çeyrekte kaydedilen toplam saldırı sayısı önceki çeyreğe kıyasla azaldı.
- Saldırı süresi: Gözlemlenen saldırıların %73'ü bir saatten kısa sürdü; bu oran 3. çeyrekte %88 idi.
- Saldırı vektörleri: SYN, ACK ve RST flood hâlâ baskın durumda; NetBIOS saldırılarındaki inanılması güç %5.400'lük artış dikkat çekiyor.
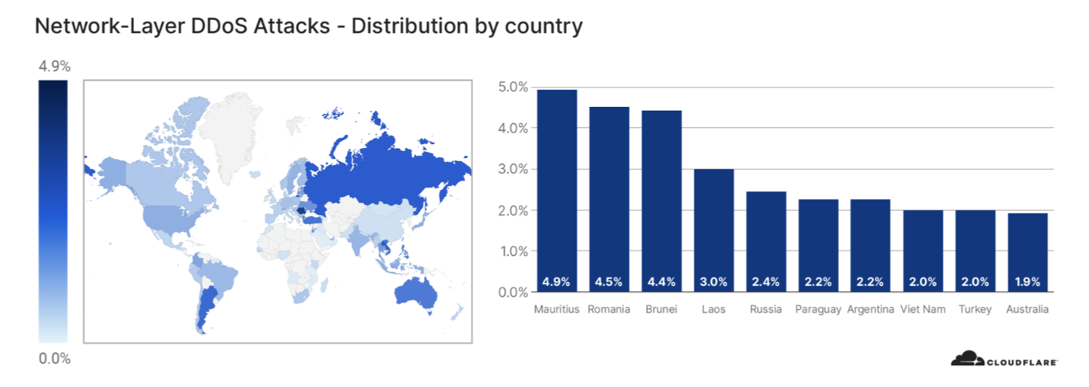
- Küresel DDoS etkinliği: Normal trafikle karşılaştırıldığında en yüksek saldırı etkinliği oranı Mauritius, Romanya ve Brunei'deki veri merkezlerinde kaydedildi.
- Saldırganların yeni taktiği: Bitcoin cinsinden fidye talep edilerek DDoS saldırısı tehdidiyle şantaj girişimleri (Ransom DDoS) ortaya çıkıyor.
Küresel DDoS etkinlikleri
Saldırıların nereden kaynaklandığını anlamak için Cloudflare sınır veri merkezlerinin istatistiklerine bakmak gerekir. Bunun nedeni, L3/L4 saldırısı durumunda saldırganın saldırının kaynağını gizlemeye çalışmak için kaynak IP adresini sahteleyebilmesidir.
Bu raporda, belirli bir coğrafi konumdaki saldırı trafiğinin normal trafiğe oranı ölçülmektedir. Cloudflare, dünya genelinde 100'den fazla ülkede bulunan 200'den fazla veri merkezi sayesinde bu verileri yüksek doğrulukla sağlayabilmektedir.
4. çeyrekte çok ilginç bir bulgu gözlemlenebilir: En yüksek saldırı iletişimi oranı Mauritius, Romanya ve Brunei'deki veri merkezlerinde kaydedildi. Bu, ilgili ülkedeki tüm trafiğin %4,4 ila %4,9'unu oluşturuyordu. Daha somut bir ifadeyle, her 100 bayttan neredeyse 5'i saldırı trafiğinin parçasıdır. Bu bilgiler, bu ülkelerde botnet faaliyetlerinin arttığına işaret etmektedir.
Belki de neden özellikle bu 3 ülke diye soruyorsunuzdur. Açıklama şaşırtıcı olabilir; sıralamanın ilk iki yerine daha yakından bakalım:
Mauritius – Bu ada ülkesinde Ağustos 2020'de bir tankerin karaya oturması sonucu devasa bir çevre felaketi yaşandı; okyanusa yaklaşık 4.000 ton petrol sızdı ve eşsiz bir ekosistem tahrip oldu. Nüfusun büyük bölümü için ana gelir kaynağı olan turizm doğrudan tehdit altında olduğundan, durum başbakanın istifasını talep eden hükümet karşıtı protestolara dönüştü. Birkaç ay sonra bile durum hâlâ çok belirsiz ve bu da hacker faaliyetleri için uygun bir zemin oluşturuyor.
Romanya – Bu Avrupa ülkesinde, 2020 yılının sonunda gerçekleşen iki olay arka planda etkili olabilir. İlki, 6 Aralık'ta sona eren parlamento seçimleriydi. Ayrıca 9 Aralık'ta AB, Romanya'nın siber güvenlik alanında yeni bir Avrupa araştırma merkezine (European Cybersecurity Industrial, Technology and Research Competence Centre – ECCC) ev sahipliği yapacağını duyurdu. Bir diğer olası açıklama ise Romanya'nın en ucuz süper hızlı internet bağlantısına sahip ülke olmasıdır; bu da ülkeden devasa miktarda veri içeren saldırılar gerçekleştirilmesine olanak tanır.
Özet
DDoS saldırıları, internet altyapısı için önemli bir tehdit ve risk olmaya devam ediyor. Geçen yılın üçüncü ve dördüncü çeyrekleri arasındaki görünürdeki düşüş, büyük olasılıkla Covid-19 pandemisinin başlangıcındaki belirgin artıştan kaynaklandı. Bu tür saldırıların gelişimini ve eğilimlerini anlamak, onları kısmen veya tamamen ortadan kaldırabilecek savunma önlemlerini zamanında almamızı sağlar.
Makale yazarı: ZEBR.ai editör ekibi






