

Back-up/herstel en endpointbescherming worden beschouwd als essentiële tools om aan de Europese richtlijn te voldoen
PRAAG, 9 oktober 2024 – Acronis, wereldwijd marktleider op het gebied van cyberbeschermingsoplossingen, heeft de resultaten gepresenteerd van een enquête onder zijn Tsjechische en Slowaakse klanten en partners over de implementatie van de NIS 2-richtlijn. Volgens de antwoorden van de respondenten voldoet slechts 8% van de Tsjechische organisaties aan de vereisten van de richtlijn, terwijl nog eens 41% aan de invoering ervan werkt. Sectoren die vanuit NIS 2-perspectief de meeste aandacht vereisen, zijn energie, gezondheidszorg en het leveren van IT-oplossingen en -diensten.
Aangescherpte beveiligingseisen, verplichte melding van incidenten, bescherming tegen ransomware en nadruk op de beveiliging van de toeleveringsketen zijn de belangrijkste bouwstenen van de nieuwste richtlijn, waaruit vraag naar specifieke technische oplossingen voortvloeit. IT-leveranciers signaleren bij hun klanten de grootste interesse in het waarborgen van de continuïteit van kritieke IT-systemen, bijvoorbeeld met behulp van Disaster Recovery-technologieën, en tools voor analyse en rapportage van beveiligingsincidenten van het type EDR of uitgebreide detectie en respons op incidenten (XDR).
De interessantste bevindingen van het onderzoek zijn:
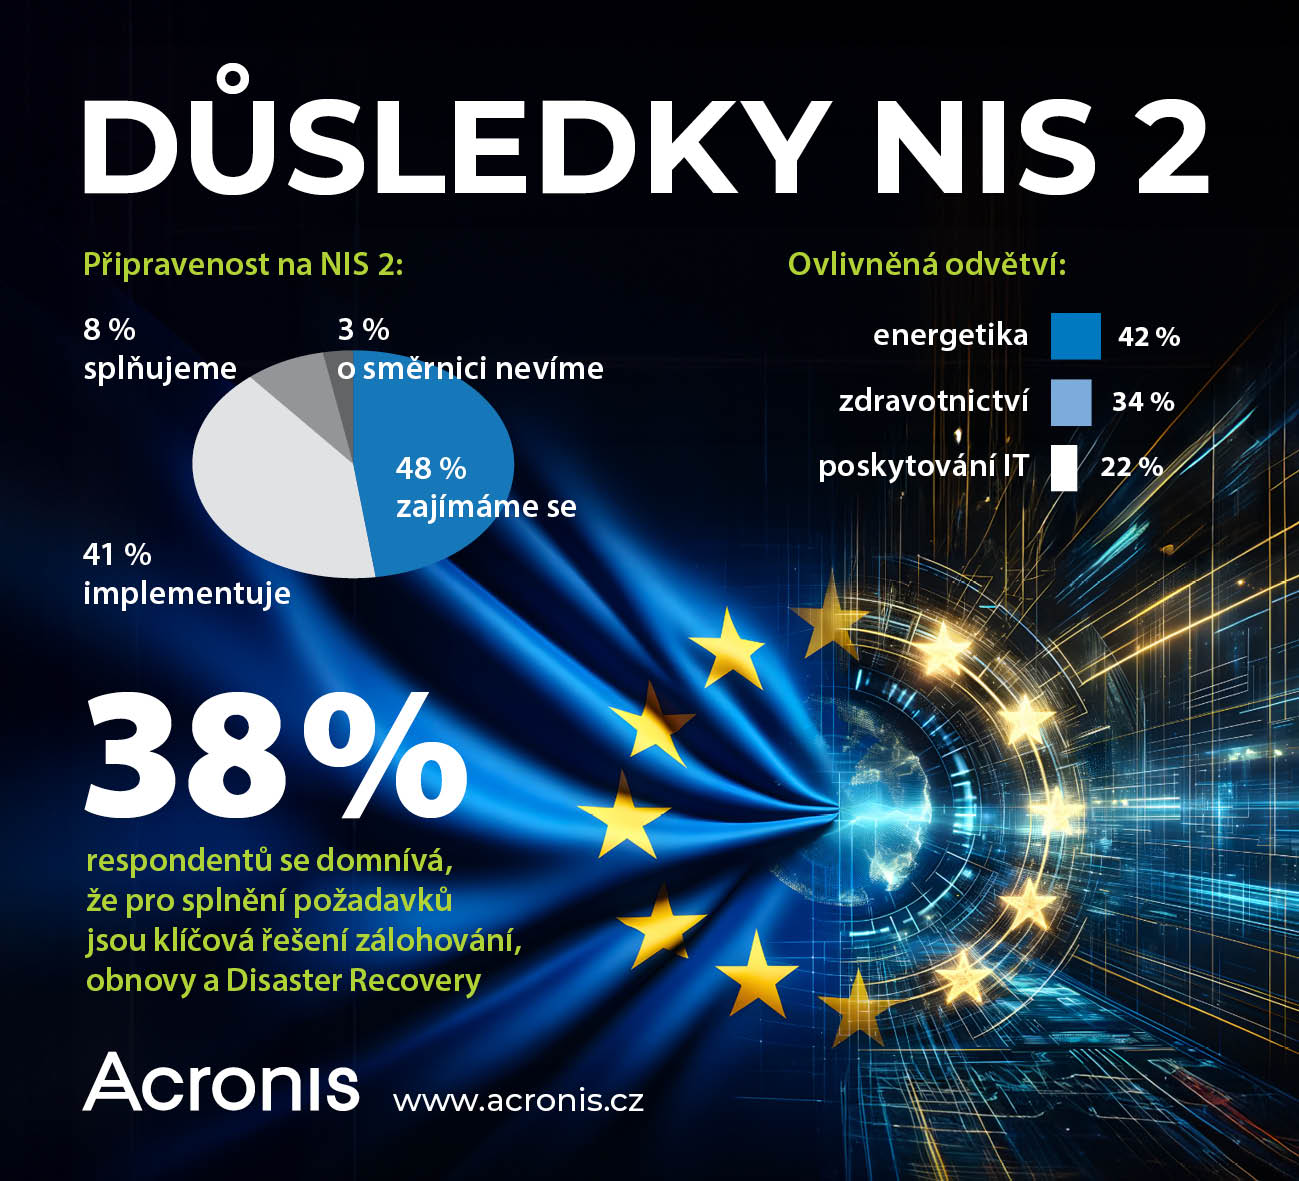
- De meeste ondervraagden (48%) beginnen zich pas net te verdiepen in de vereisten van de NIS 2-richtlijn, 41% werkt al aan de implementatie, 8% voldoet al aan de vereisten en 3% geeft aan nog niet van NIS 2 te hebben gehoord.
- Volgens de respondenten zal NIS 2 de grootste impact hebben op de energiesector en andere netwerksectoren (42%), de gezondheidszorg (34%) en het leveren van IT-oplossingen en -diensten (22%).
- 38% van de respondenten is van mening dat back-up-, herstel- en Disaster Recovery-oplossingen essentieel zijn om aan de vereisten te voldoen, gevolgd door EDR/XDR/MDR-tools (29%) en kwetsbaarheidsscans (27%).
„Het staat buiten kijf dat de cyberbeveiligingsinfrastructuur van bedrijven en organisaties in verband met de implementatie van NIS 2 moet worden versterkt,“ zei Štěpán Bínek, salesmanager cloudoplossingen van Acronis bij ZEBRA SYSTEMS.„Voor veel kleine en middelgrote bedrijven kan dit een aanzienlijke impact hebben op hun personeelsbestand en financiële budgetten. Daarom wordt aanbevolen om naast het opbouwen van eigen beveiliging ook het alternatief van diensten van MSP-providers te overwegen, die het mogelijk maken om aan de NIS 2-vereisten te voldoen zonder hoge initiële IT-investeringen.“
Auteur van het artikel: ZEBR.ai-redactie






