

Regularny raport Acronis Cyberthreats Report opublikował dane zebrane za pierwszą połowę 2024 roku
PRAGA, 30 lipca 2024 r. – Firma Acronis, globalny lider w dziedzinie cyberbezpieczeństwa i ochrony danych, opublikowała dziś nowe wyniki badań z pierwszej połowy 2024 roku w swoim półrocznym raporcie o cyberzagrożeniach. Raport Acronis Cyberthreats Report H1 2024 wykorzystuje dane z ponad miliona unikalnych punktów końcowych na całym świecie, aby zapewnić wgląd w globalne trendy w dziedzinie cyberbezpieczeństwa. Najnowszy raport wykazał, że ataki e-mailowe odnotowały wzrost o 293% w porównaniu z tym samym okresem w 2023 roku. Wzrosła również liczba wykrytych ataków ransomware, która zwiększyła się o 32% od IV kwartału 2023 roku do I kwartału 2024 roku.
Ransomware nadal stanowi poważne zagrożenie dla małych i średnich przedsiębiorstw (SMB), szczególnie w kluczowych sektorach, takich jak administracja publiczna i opieka zdrowotna. W I kwartale 2024 roku firma Acronis odnotowała 10 nowych grup ransomware, które łącznie przeprowadziły 84 cyberataki na całym świecie. Wśród 10 najaktywniejszych rodzin ransomware wykrytych w tym okresie szczególnie wyróżniają się trzy bardzo aktywne grupy, które łącznie odpowiadają za 35% ataków: LockBit, Black Basta i PLAY.
Raport zwraca szczególną uwagę na sposób, w jaki atakowani i narażani są dostawcy usług zarządzanych (MSP). Za najskuteczniejsze techniki stosowane do przełamywania cyberochrony MSP uznano phishing i inżynierię społeczną, wykorzystywanie podatności, nadużywanie danych dostępowych oraz ataki na łańcuch dostaw (supply chain).
„W związku z rosnącą liczbą i złożonością cyberzagrożeń, które nadal wykrywamy w obecnym środowisku cyberbezpieczeństwa, niezwykle ważne jest, aby MSP przyjęli systematyczne podejście do zabezpieczania danych, systemów i infrastruktury cyfrowej swoich klientów” – powiedziała Irina Artioli, autorka raportu i ekspertka ds. cyberochrony w dziale Acronis Threat Research Unit. „Aby było ono skuteczne, zalecamy MSP przyjęcie kompleksowej strategii bezpieczeństwa, obejmującej obowiązkowe szkolenia dotyczące zagrożeń bezpieczeństwa i planowanie reagowania na incydenty. Należy również wdrożyć zaawansowane rozwiązania ochrony punktów końcowych, takie jak rozszerzone wykrywanie i reagowanie (XDR), uwierzytelnianie wieloskładnikowe i inne.”
Ponadto raport koncentruje się na nowych trendach w dziedzinie cyberbezpieczeństwa i podkreśla rosnące wykorzystanie generatywnej sztucznej inteligencji (AI) oraz dużych modeli językowych (LLM). W szczególności zwraca uwagę na AI wykorzystywaną w atakach socjotechnicznych i automatyzacji. Do najczęstszych ataków generowanych przez sztuczną inteligencję należą złośliwe e-maile, oszustwa z wykorzystaniem deepfake w poczcie elektronicznej (BEC), wymuszenia z użyciem deepfake, obchodzenie weryfikacji KYC oraz generowanie skryptów i złośliwego oprogramowania.
Do pozostałych kluczowych ustaleń raportu należą:
Komunikacja e-mailowa
– Organizacje odnotowały gwałtowny wzrost komunikacji e-mailowej, przy czym liczba e-maili na organizację wzrosła o 25%.
– Liczba ataków e-mailowych wykrytych w pierwszej połowie 2024 roku wzrosła o 293% w porównaniu z pierwszą połową 2023 roku.
– 27,6% wszystkich otrzymanych e-maili stanowił spam, a 1,5% zawierało złośliwe oprogramowanie lub linki phishingowe.
Ransomware
– W I kwartale 2024 roku na monitorowanych punktach końcowych zablokowano 28 milionów adresów URL.
– W I kwartale 2024 roku publicznie zgłoszono 1 048 przypadków ransomware, co stanowi wzrost o 23% w porównaniu z I kwartałem 2023 roku.
– W pierwszym kwartale 2024 roku badacze firmy Acronis odnotowali 10 nowych grup ransomware, które łącznie przeprowadziły 84 cyberataki na całym świecie.
– Liczba wykryć ransomware wzrosła o 32% od IV kwartału 2023 roku do I kwartału 2024 roku.
Ataki na MSP
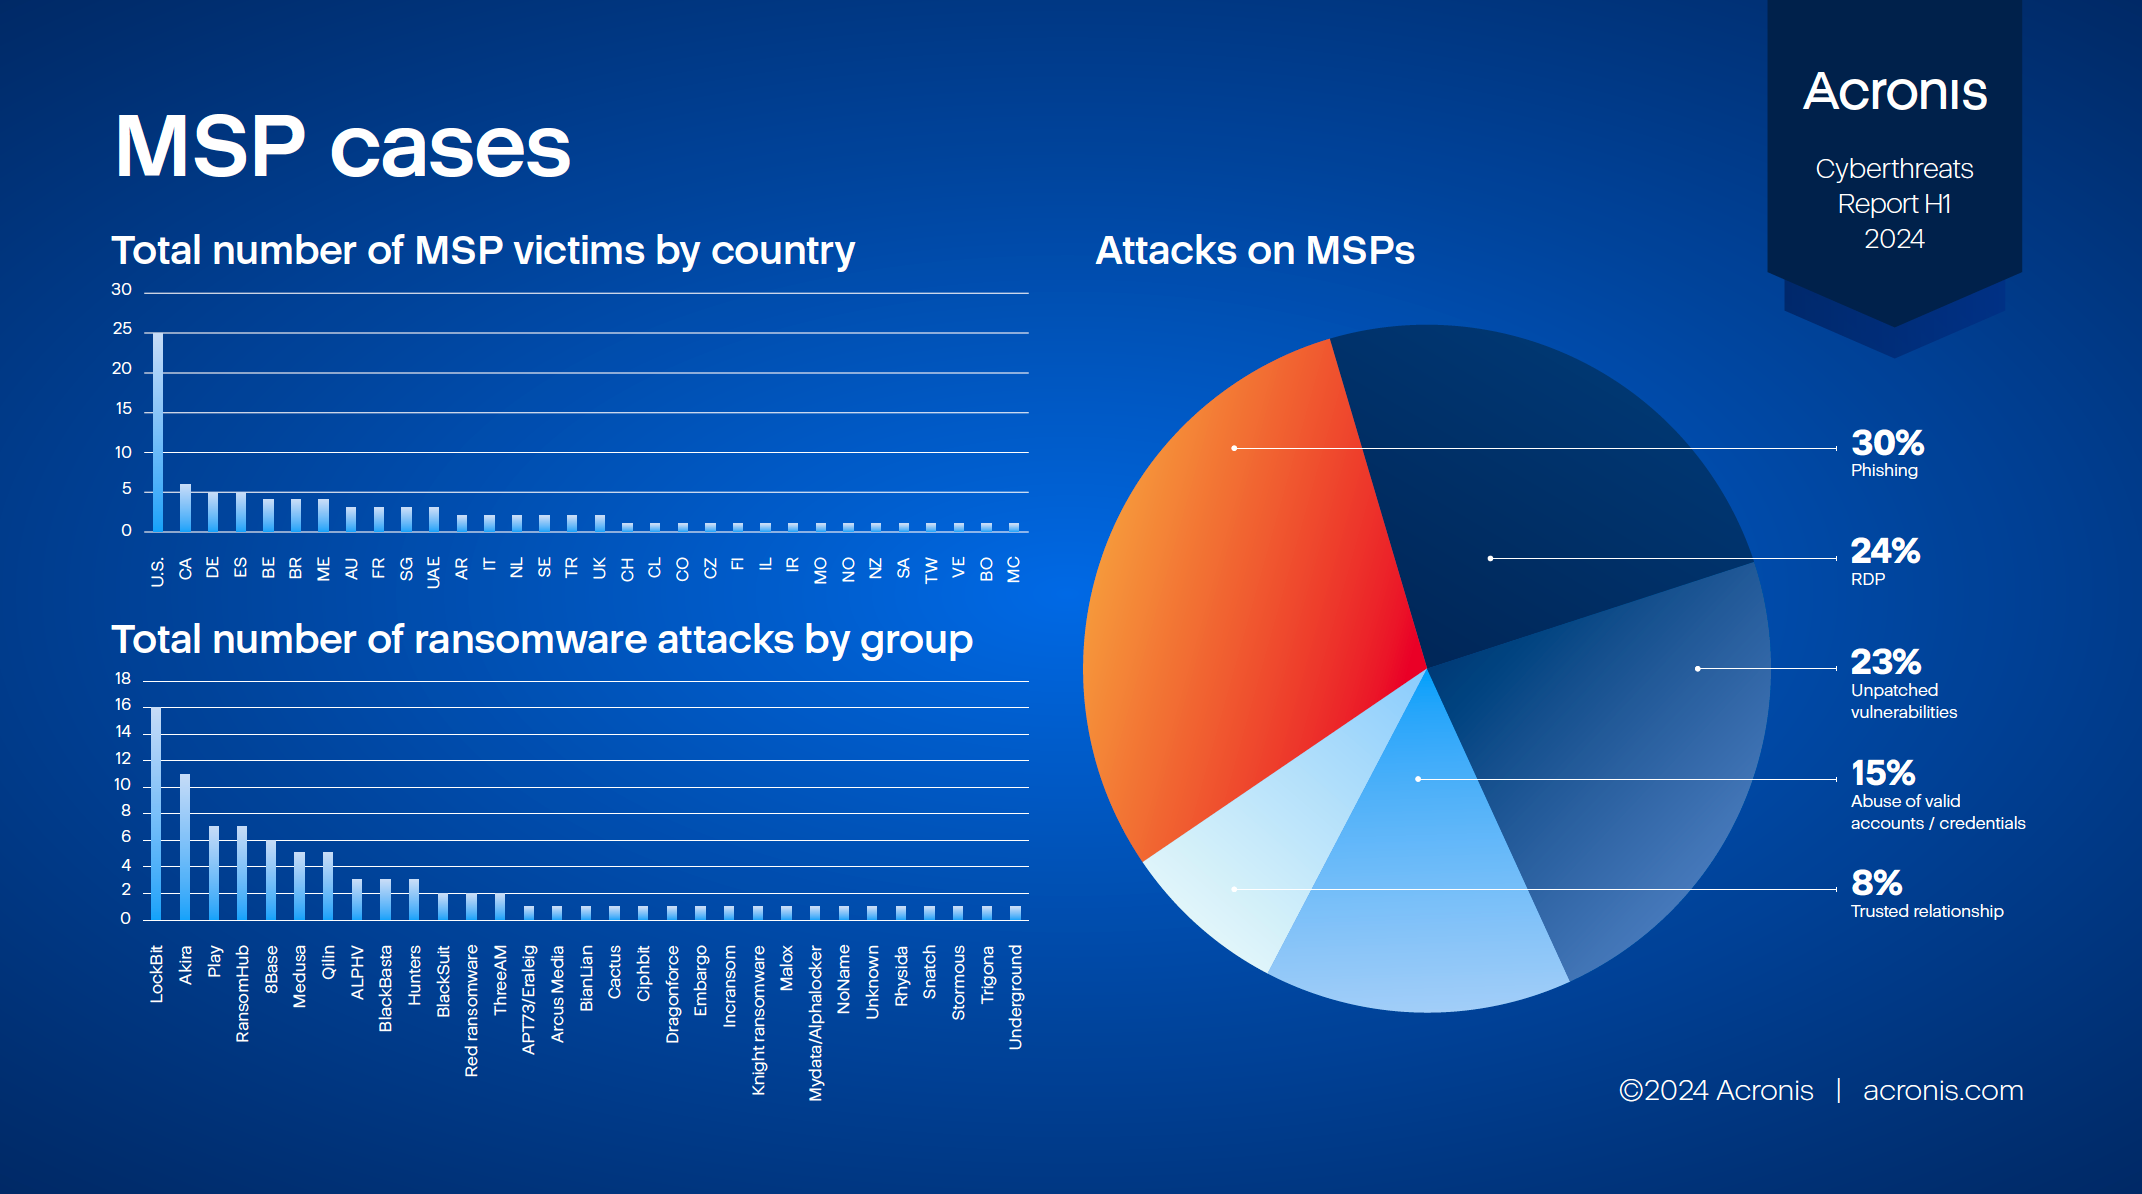
– Ataki na MSP były prowadzone nieprzerwanie od stycznia do maja 2024 roku, a dane ujawniły, że atakujący najczęściej wykorzystywali kampanie phishingowe w e-mailach.
– Ataki phishingowe stanowiły 30% wszystkich ataków, 24% stanowiły ataki za pośrednictwem protokołu zdalnego pulpitu (RDP), 23% niezałatane podatności, a 15% nadużywanie danych dostępowych.
– Z próbami phishingu wykorzystującymi złośliwe adresy URL zetknęło się 26% użytkowników.
Ataki wspierane przez AI
– Cyberprzestępcy nadal wykorzystują złośliwe narzędzia AI, takie jak WormGPT i FraudGPT.
– Sztuczna inteligencja może pomagać atakującym na każdym etapie cyberataku, ale może być również wykorzystywana jako mechanizm obronny, ponieważ umożliwia ciągłe wykrywanie ataków i zgłasza je ekspertom ds. bezpieczeństwa, którzy mogą reagować odpowiednimi działaniami w celu zapewnienia ciągłości działania.
Aby uzyskać więcej informacji, pobierz pełną wersję raportu Acronis H1 2024 Cyberthreats Report tutaj.
Więcej informacji o raporcie i jego ustaleniach znajdziesz na blogu firmy Acronis.
Autor artykułu: Redakcja ZEBR.ai






