

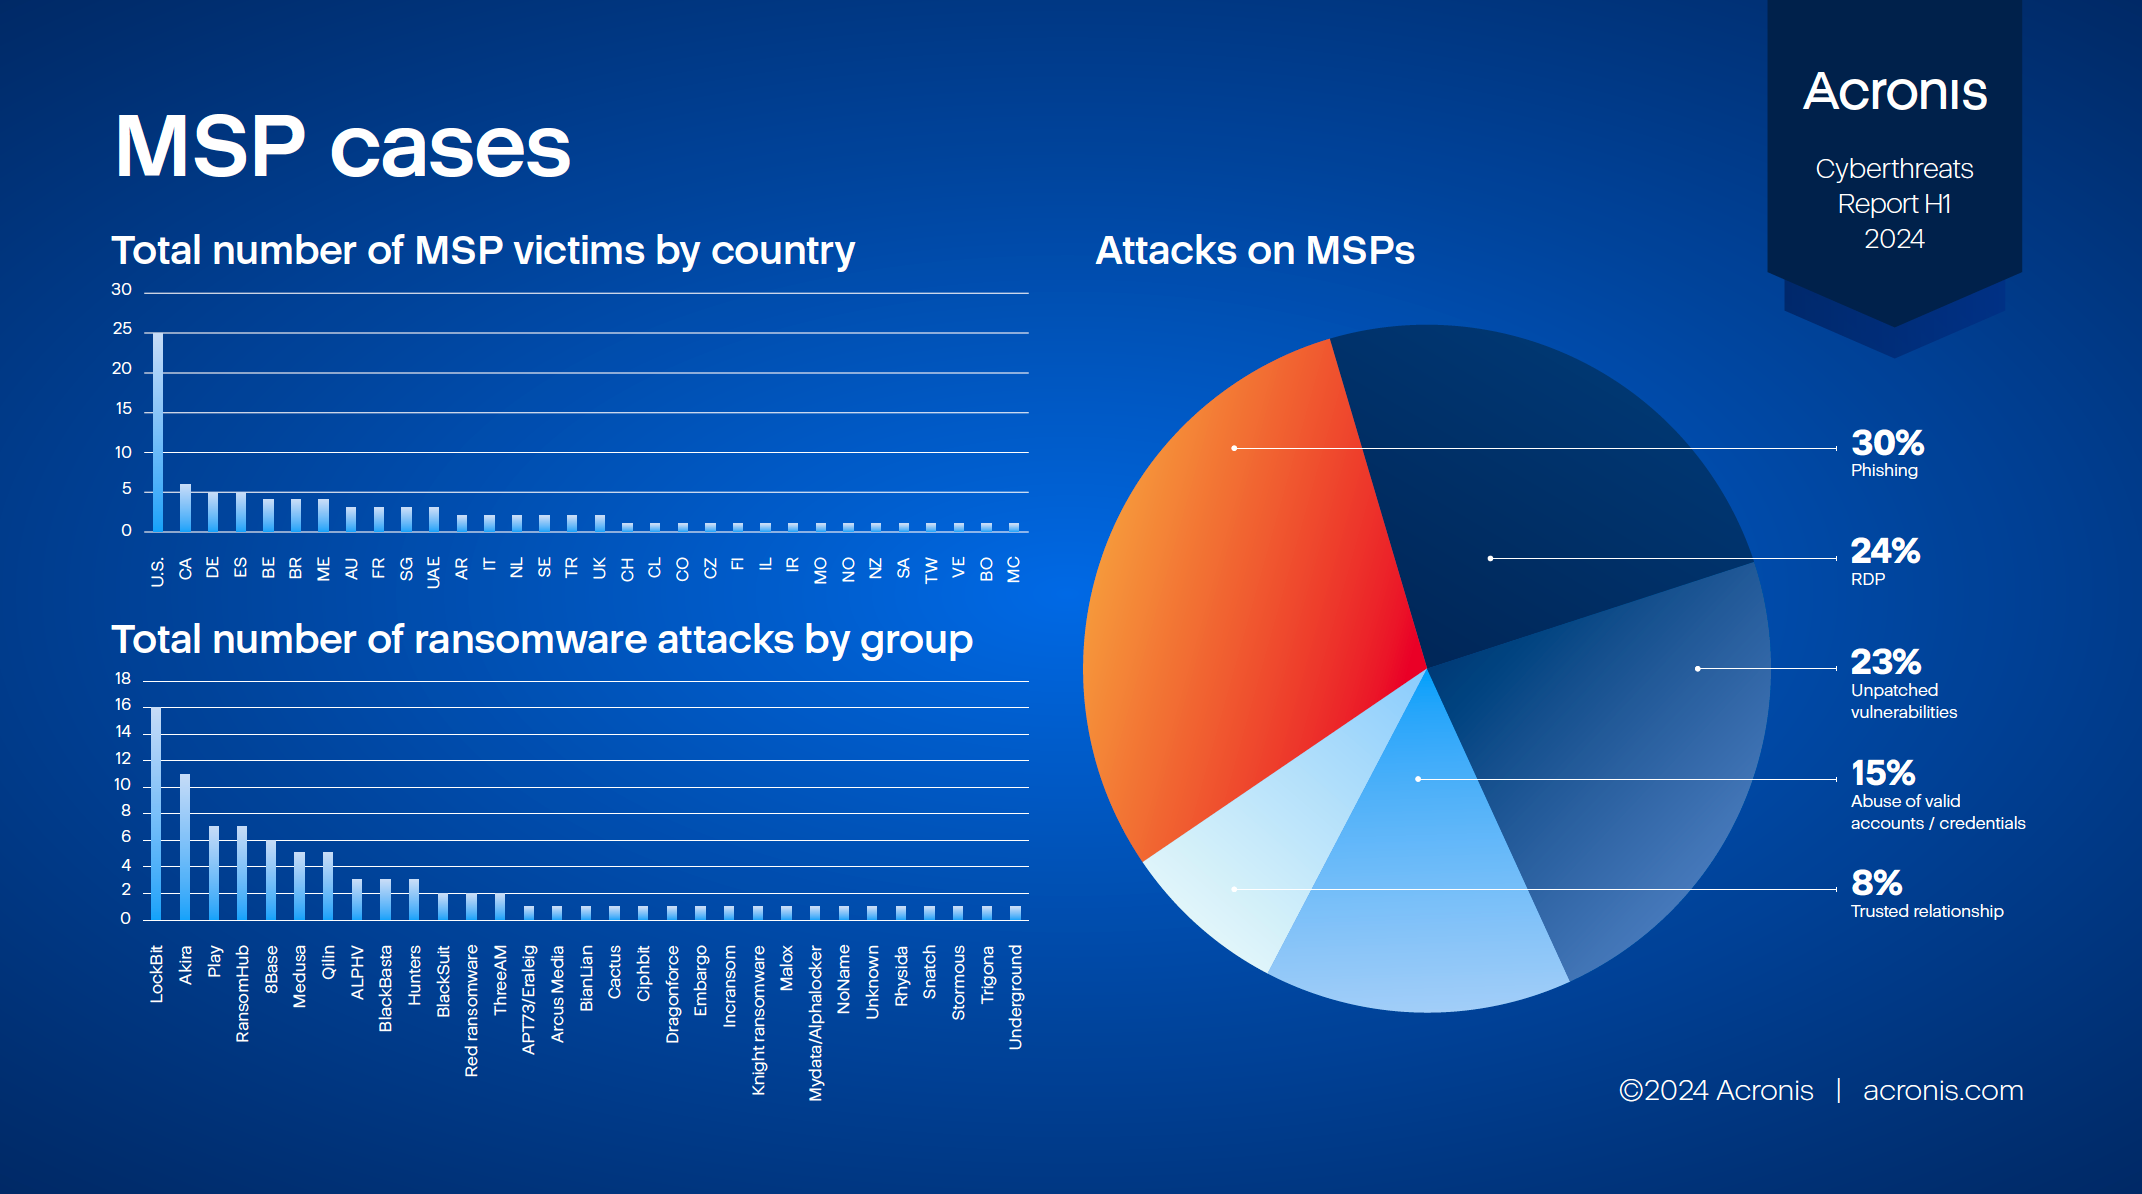
O relatório periódico Acronis Cyberthreats Report divulgou dados obtidos no primeiro semestre de 2024
PRAGA, 30 de julho de 2024 – A Acronis, líder global em cibersegurança e proteção de dados, divulgou hoje novos resultados de pesquisa do primeiro semestre de 2024 em seu relatório semestral sobre ameaças cibernéticas. O Acronis Cyberthreats Report H1 2024 utiliza dados de mais de um milhão de endpoints únicos em todo o mundo para oferecer uma visão geral das tendências globais em cibersegurança. O relatório atual constatou que os ataques por e-mail registraram um aumento de 293% em comparação com o mesmo período de 2023. O número de ataques de ransomware detectados também cresceu 32% entre o quarto trimestre de 2023 e o primeiro trimestre de 2024.
O ransomware continua representando uma grande ameaça para pequenas e médias empresas (PMEs), especialmente em setores críticos, como administração pública e saúde. No primeiro trimestre de 2024, a Acronis registrou 10 novos grupos de ransomware que, juntos, reivindicaram 84 ataques cibernéticos em todo o mundo. Entre as 10 famílias de ransomware mais ativas detectadas nesse período, destacam-se três grupos altamente ativos que, juntos, são responsáveis por 35% dos ataques: LockBit, Black Basta e PLAY.
O relatório observa, em particular, como os provedores de serviços gerenciados (MSPs) são atacados e colocados em risco. Phishing e engenharia social, exploração de vulnerabilidades, uso indevido de credenciais e ataques à cadeia de suprimentos (supply chain) foram identificados como as técnicas mais bem-sucedidas usadas para violar a proteção cibernética dos MSPs.
“Em razão da crescente quantidade e complexidade das ameaças cibernéticas que continuamos a identificar no atual cenário de cibersegurança, é extremamente importante que os MSPs adotem uma abordagem sistemática para proteger os dados, sistemas e infraestruturas digitais de seus clientes”, afirmou Irina Artioli, autora do relatório e especialista em ciberproteção na divisão Acronis Threat Research Unit. “Para serem eficazes, recomendamos que os MSPs adotem uma estratégia de segurança abrangente, incluindo treinamentos obrigatórios sobre ameaças à segurança e planejamento de resposta a incidentes. Além disso, devem implementar soluções avançadas de proteção de endpoints, como detecção e resposta estendidas (XDR), autenticação multifator e outras.”
Além disso, o relatório se concentra em novas tendências na área de cibersegurança e destaca o uso crescente de inteligência artificial generativa (IA) e grandes modelos de linguagem (LLMs). Especificamente, destaca a IA utilizada em ataques de engenharia social e na automação. Entre os ataques mais comuns gerados por inteligência artificial estão e-mails maliciosos, fraudes de comprometimento de e-mail corporativo (BEC) por deepfake, extorsão por deepfake, contorno da verificação KYC e geração de scripts e malware.
Outras conclusões importantes do relatório incluem:
Comunicação por e-mail
– As organizações registraram um forte aumento na comunicação por e-mail, com o número de e-mails por organização crescendo 25%.
– O número de ataques por e-mail detectados no primeiro semestre de 2024 aumentou 293% em comparação com o primeiro semestre de 2023.
– 27,6% de todos os e-mails recebidos eram spam, e 1,5% continham malware ou links de phishing.
Ransomware
– No primeiro trimestre de 2024, 28 milhões de URLs foram bloqueadas nos endpoints monitorados.
– No primeiro trimestre de 2024, foram divulgados publicamente 1.048 casos de ransomware, representando um aumento de 23% em relação ao primeiro trimestre de 2023.
– No primeiro trimestre de 2024, pesquisadores da Acronis registraram 10 novos grupos de ransomware que, juntos, reivindicaram 84 ataques cibernéticos em todo o mundo.
– O número de detecções de ransomware aumentou 32% entre o quarto trimestre de 2023 e o primeiro trimestre de 2024.
Ataques contra MSPs
– Os ataques contra MSPs ocorreram continuamente de janeiro a maio de 2024, e os dados revelaram que os invasores usaram principalmente campanhas de phishing por e-mail.
– Os ataques de phishing representaram 30% de todos os ataques, enquanto 24% foram ataques por protocolo de área de trabalho remota (RDP), 23% exploraram vulnerabilidades não corrigidas e 15% envolveram uso indevido de credenciais.
– 26% dos usuários se depararam com tentativas de phishing que utilizavam URLs maliciosas.
Ataques com apoio de IA
– Os cibercriminosos continuam a utilizar ferramentas maliciosas de IA, como WormGPT e FraudGPT.
– A inteligência artificial pode ajudar os invasores em todas as etapas de um ataque cibernético, mas também pode ser utilizada como mecanismo de defesa, pois permite a detecção contínua de ataques e os reporta a especialistas em segurança, que podem responder com medidas adequadas para garantir a continuidade operacional.
Para mais informações, baixe uma cópia do relatório completo Acronis H1 2024 Cyberthreats Report aqui.
Mais informações sobre o relatório e suas conclusões estão disponíveis no blog da Acronis.
Autor do artigo: Redação ZEBR.ai






