

În domeniul IT, marea majoritate a companiilor se protejează astăzi de infractorii cibernetici în diverse moduri, cel mai adesea prin implementarea unuia sau mai multor produse de securitate. Se poate însă întâmpla ca unul dintre aceste produse să fie atacat de atacatori și să devină astfel periculos, punând în pericol rețeaua protejată? Din păcate, trebuie să constatăm că acest lucru se poate întâmpla, iar istoria cunoaște deja câteva astfel de cazuri.
Un astfel de caz a avut loc la sfârșitul anului trecut, când s-a aflat că software-ul pentru administrarea de la distanță a stațiilor și serverelor SolarWinds Orion a fost atacat, iar atacatorii i-au exploatat capacitatea de a distribui cod executabil și, în loc de actualizări și patch-uri, au răspândit malware. CISA (Cybersecurity & Infrastructure Security Agency) a emis la 13 decembrie 2020 o directivă în care avertizează asupra acestui risc de securitate și dispune ca toate instituțiile federale din Statele Unite să reacționeze imediat, inclusiv prin verificarea imediată dacă atacul nu a avut deja loc, precum și, cel mai adesea, prin oprirea imediată a platformei SolarWinds Orion. Lista instituțiilor afectate este destul de impresionantă și include nume foarte cunoscute, precum Pentagonul SUA, NASA, NSA și altele.
Aici îmi permit o precizare – malware-ul numit Sunburst a atacat doar platforma SolarWinds Orion, nu și alte produse din familia SolarWinds, cum ar fi SolarWinds MSP N-Central și RMM. Mai multe detalii găsiți la acest link: https://www.solarwinds.com/securityadvisory
Cum se desfășoară un astfel de atac prin intermediul unui produs de securitate? Compromiterea sistemului SolarWinds Orion este alcătuită din mai multe niveluri. Componenta de server a platformei Orion se actualizează periodic de pe serverele de actualizare. Tocmai aceste servere au fost atacate primele de către atacatori, care au reușit să plaseze pe ele cod malițios și să îl pună astfel la dispoziția organizațiilor neavizate pentru descărcare. După pătrunderea în rețeaua victimelor, atacatorii au evitat detectarea în mai multe moduri; primul dintre acestea a fost amânarea oricărei acțiuni, astfel încât codul nu s-a activat imediat, ci după 2 săptămâni. În plus, atacatorii au putut semna digital codul și îl puteau ascunde într-o bibliotecă numită BusinessLayer.dll. Nu în ultimul rând, acest cod folosește mai multe tehnici pentru a detecta dacă nu este rulat într-un sandbox. De obicei, îi este suficient să încerce un „ping” către segmente de rețea cunoscute pentru a verifica dacă acestea există, precum și către propria sa „bază”.
Până în acest moment, a fost vorba despre o compromitere clasică a rețelei SolarWinds Orion și a rețelelor clienților săi. Însă acum trebuie să ne dăm seama că atacatorul s-a aflat literalmente la locul potrivit, la momentul potrivit. Software-ul destinat administrării calculatoarelor din rețea, actualizării acestora și instalării sau, eventual, dezinstalării aplicațiilor trebuie neapărat să dispună de privilegii suficient de ridicate, de exemplu sub forma unui administrator local sau de domeniu. Iar atacatorul nostru are acum acest software pe deplin la dispoziție și poate instala orice cod suplimentar pe toate dispozitivele din rețeaua administrată și, desigur, îl poate și executa. Astfel poate începe faza finală a atacului, care va diferi de la o victimă la alta; atacatorul va decide, în funcție de informațiile obținute, ce anume face rețeaua victimei interesantă pentru el.
Poate că acum vă gândiți că, dacă ați fi în situația victimei, ar fi suficientă simpla oprire a platformei Orion și pericolul nu ar mai exista. Aceasta este însă o mare greșeală, deoarece, dacă atacatorul a ajuns în faza în care controla deja pe deplin rețeaua, putea instala orice cod suplimentar pe orice alte calculatoare, iar oprirea platformei de administrare nu va elimina pericolul. Este necesar să se acționeze proactiv și să se scaneze întreaga rețea pentru prezența codului periculos.
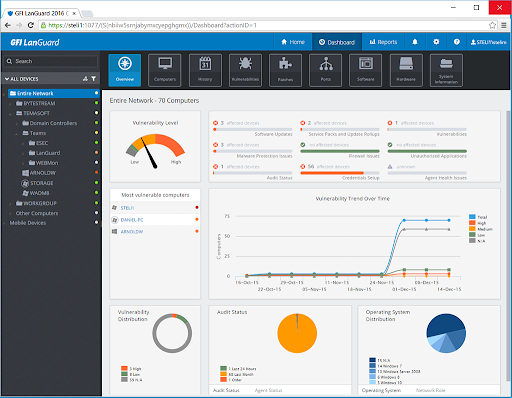
La situația compromiterii platformei Orion au reacționat deja și alți producători, iar, de exemplu, compania GFI a adăugat produsului său GFI LanGuard capacitatea de a detecta vulnerabilitățile cauzate de această compromitere. Și nu numai atât: LanGuard de la GFI are capacități foarte similare cu SolarWinds Orion, respectiv posibilitatea de patch management, audit de rețea și, în plus, adaugă tocmai capacitatea de scanare a vulnerabilităților pe toate dispozitivele din rețea. Este foarte pozitivă abordarea producătorului, care oferă o versiune de evaluare complet funcțională, fără limitări, timp de 30 de zile. În mod implicit, versiunea de evaluare este limitată la 25 de adrese IP, însă, printr-o simplă solicitare adresată producătorului, suportul poate fi extins până la 10 mii de dispozitive.
O ofertă atât de generoasă va permite cu siguranță tuturor companiilor afectate de vulnerabilitatea platformei Orion să își curețe rețeaua și să rămână pe deplin protejate pe toată durata procesului.
Articolul a fost publicat în revista IT Systems nr. 1-2/2021.
Autorul articolului: Redacția ZEBR.ai






