

U području IT-a danas se velika većina tvrtki štiti od kibernetičkih kriminalaca na različite načine, najčešće uvođenjem jednog ili više sigurnosnih proizvoda. No može li se dogoditi da neki od tih proizvoda napadnu napadači te on sam postane opasan i ugrozi zaštićenu mrežu? Nažalost, moramo konstatirati da se to može dogoditi, a povijest već pamti nekoliko takvih slučajeva.
Jedan od njih je slučaj s kraja prošle godine, kada se otkrilo da je softver za udaljeno upravljanje radnim stanicama i poslužiteljima SolarWinds Orion napadnut te da su napadači iskoristili njegovu mogućnost širenja izvršnog koda i umjesto ažuriranja i zakrpa širili zlonamjerni softver. CISA (Cybersecurity & Infrastructure Security Agency) izdala je 13. prosinca 2020. direktivu u kojoj upozorava na ovaj sigurnosni rizik i nalaže svim saveznim uredima u Sjedinjenim Državama trenutačnu reakciju, koja osim hitne provjere je li već došlo do napada, najčešće uključuje i trenutačno isključivanje platforme SolarWinds Orion. Popis napadnutih institucija prilično je impresivan, a na njemu su i vrlo poznata imena poput US Pentagona, NASA-e, NSA-e i drugih.
Ovdje ću si dopustiti jednu napomenu – zlonamjerni softver nazvan Sunburst napao je samo platformu SolarWinds Orion, a ne ostale proizvode iz obitelji SolarWinds, kao što su SolarWinds MSP N-Central i RMM. Više pojedinosti možete pronaći na ovoj poveznici: https://www.solarwinds.com/securityadvisory
Kako se odvija takav napad putem sigurnosnog proizvoda? Kompromitacija sustava SolarWinds Orion sastoji se od nekoliko razina. Poslužiteljski dio platforme Orion redovito se ažurira s poslužitelja za ažuriranja. Upravo su te poslužitelje napadači prvo napali te su na njih uspjeli postaviti zlonamjerni kod i tako ga učiniti dostupnim nesvjesnim organizacijama za preuzimanje. Nakon prodora u mrežu žrtava, napadači su izbjegavali otkrivanje na nekoliko načina; prvi je bio odgoda bilo kakve radnje, odnosno kod se nije aktivirao odmah, već nakon dva tjedna. Nadalje, napadači su mogli digitalno potpisati kod i sakriti ga u biblioteci nazvanoj BusinessLayer.dll. I na kraju, taj kod koristi nekoliko tehnika za otkrivanje radi li u sandboxu. Obično mu je dovoljno pokušati poslati „ping“ poznatim mrežnim segmentima kako bi provjerio postoje li, kao i vlastitoj „bazi“.
Dosad se radilo o klasičnom proboju u mrežu SolarWinds Orion i mreže njegovih korisnika. No u ovom trenutku moramo shvatiti da se napadač doslovno našao u pravo vrijeme na pravom mjestu. Softver namijenjen upravljanju računalima u mreži, njihovom ažuriranju te instalaciji, odnosno deinstalaciji aplikacija, nužno mora imati dovoljno visoke ovlasti, primjerice u obliku lokalnog ili domenskog administratora. A naš napadač sada ovaj softver ima u potpunosti na raspolaganju te stoga može instalirati bilo kakav dodatni kod na sve uređaje u upravljanoj mreži i, naravno, i pokrenuti ga. Time može započeti završna faza napada, koja će se razlikovati od žrtve do žrtve; napadač će na temelju prikupljenih informacija odlučiti po čemu će mu mreža žrtve biti zanimljiva.
Možda sada mislite da bi u situaciji žrtve bilo dovoljno jednostavno isključiti platformu Orion i opasnost više ne bi postojala. No to je velika zabluda, jer ako je napadač došao do faze u kojoj je već u potpunosti kontrolirao mrežu, mogao je instalirati bilo kakav dodatni kod na bilo koja druga računala te stoga ni isključivanje platforme za upravljanje neće ukloniti opasnost. Potrebno je djelovati proaktivno i skenirati cijelu mrežu na prisutnost opasnog koda.
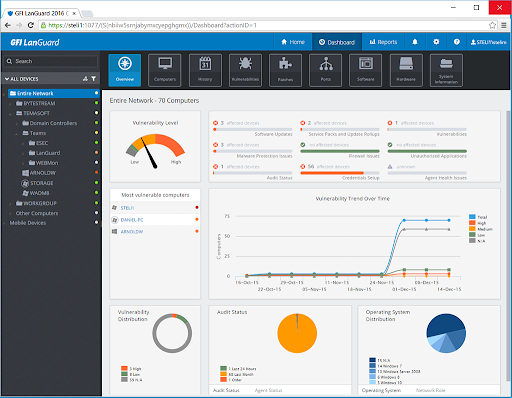
Na situaciju s kompromitacijom platforme Orion reagirali su i drugi proizvođači, pa je, primjerice, tvrtka GFI u svoj proizvod GFI LanGuard dodala mogućnost otkrivanja ranjivosti uzrokovanih ovom kompromitacijom. I ne samo to, GFI LanGuard ima vrlo slične mogućnosti kao SolarWinds Orion, odnosno mogućnost upravljanja zakrpama, mrežne revizije, a uz to dodaje upravo mogućnost skeniranja ranjivosti na svim uređajima u mreži. Vrlo je pozitivan pristup proizvođača koji pruža funkcionalno neograničenu probnu verziju na 30 dana. U zadanom je stanju probna verzija ograničena na 25 IP adresa, no jednostavnim zahtjevom proizvođaču podrška se može proširiti na do 10 tisuća uređaja.
Ovakva velikodušna ponuda zasigurno će svim tvrtkama pogođenima ranjivošću platforme Orion omogućiti čišćenje njihove mreže i potpunu zaštitu tijekom cijelog razdoblja.
Članak je objavljen u časopisu IT Systems br. 1-2/2021.
Autor članka: Uredništvo ZEBR.ai






