

W branży IT zdecydowana większość firm chroni się dziś przed cyberprzestępcami na różne sposoby, najczęściej wdrażając jeden lub więcej produktów bezpieczeństwa. Czy jednak może się zdarzyć, że któryś z tych produktów zostanie zaatakowany przez napastników, sam stanie się niebezpieczny i zagrozi chronionej sieci? Niestety musimy stwierdzić, że może się to zdarzyć, a historia zna już kilka takich przypadków.
Jednym z nich jest przypadek z końca ubiegłego roku, gdy ujawniono, że oprogramowanie do zdalnego zarządzania stacjami roboczymi i serwerami SolarWinds Orion zostało zaatakowane, a napastnicy wykorzystali jego zdolność do rozpowszechniania kodu wykonywalnego i zamiast aktualizacji oraz poprawek rozsyłali malware. CISA (Cybersecurity & Infrastructure Security Agency) wydała 13 grudnia 2020 roku dyrektywę, w której ostrzega przed tym zagrożeniem bezpieczeństwa i nakazuje wszystkim urzędom federalnym w Stanach Zjednoczonych natychmiastową reakcję, obejmującą nie tylko natychmiastową kontrolę, czy nie doszło już do ataku, lecz także najczęściej natychmiastowe wyłączenie platformy SolarWinds Orion. Lista zaatakowanych instytucji jest całkiem imponująca, znajdują się na niej również bardzo dobrze znane nazwy, takie jak Pentagon USA, NASA, NSA i inne.
Pozwolę sobie tutaj na jedno dopowiedzenie – malware o nazwie Sunburst zaatakował wyłącznie platformę SolarWinds Orion, a nie inne produkty z rodziny SolarWinds, takie jak na przykład SolarWinds MSP N-Central i RMM. Więcej szczegółów można znaleźć pod tym linkiem: https://www.solarwinds.com/securityadvisory
Jak przebiega taki atak za pośrednictwem produktu bezpieczeństwa? Naruszenie systemu SolarWinds Orion składa się z kilku etapów. Część serwerowa platformy Orion jest regularnie aktualizowana z serwerów aktualizacyjnych. To właśnie te serwery zostały jako pierwsze zaatakowane przez napastników, którym udało się umieścić na nich złośliwy kod i tym samym udostępnić go niczego niepodejrzewającym organizacjom do pobrania. Po przeniknięciu do sieci ofiar napastnicy unikali wykrycia na kilka sposobów; pierwszym z nich było opóźnienie wszelkich działań, czyli kod nie aktywował się od razu, lecz po upływie 2 tygodni. Ponadto napastnicy byli w stanie cyfrowo podpisać kod i ukryć go w bibliotece o nazwie BusinessLayer.dll. Co więcej, kod ten wykorzystuje kilka technik do wykrywania, czy nie jest uruchamiany w sandboxie. Zwykle wystarczy mu sprawdzić „ping” do znanych segmentów sieci w celu zweryfikowania, czy istnieją, a także do własnej „bazy”.
Dotychczas mieliśmy do czynienia z klasycznym włamaniem do sieci SolarWinds Orion oraz sieci jego klientów. W tym momencie musimy jednak uświadomić sobie, że napastnik znalazł się dosłownie we właściwym miejscu o właściwym czasie. Oprogramowanie przeznaczone do zarządzania komputerami w sieci, ich aktualizacji oraz instalowania lub odinstalowywania aplikacji musi koniecznie posiadać odpowiednio wysokie uprawnienia, na przykład lokalnego lub domenowego administratora. A nasz napastnik ma teraz to oprogramowanie w pełni do dyspozycji, może więc instalować dowolny dodatkowy kod na wszystkich urządzeniach w zarządzanej sieci i oczywiście także go uruchamiać. W ten sposób może rozpocząć się końcowa faza ataku, która będzie różnić się w zależności od ofiary; napastnik będzie podejmował decyzje na podstawie zebranych informacji o tym, czym interesująca jest dla niego sieć ofiary.
Być może teraz pomyślisz, że w sytuacji ofiary wystarczy po prostu wyłączyć platformę Orion i zagrożenie przestanie istnieć. Jest to jednak duży błąd, ponieważ jeśli napastnik dotarł do etapu, w którym w pełni kontrolował już sieć, mógł zainstalować dowolny dodatkowy kod na innych komputerach, a zatem nawet wyłączenie platformy zarządzającej nie usunie zagrożenia. Należy działać proaktywnie i przeskanować całą sieć pod kątem obecności niebezpiecznego kodu.
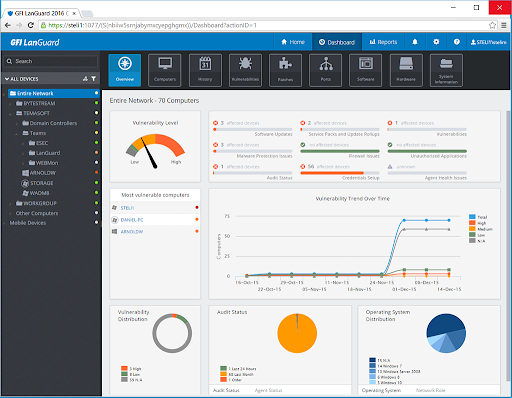
Na sytuację związaną z kompromitacją platformy Orion zareagowali już także inni producenci i na przykład firma GFI dodała do swojego produktu GFI LanGuard możliwość wykrywania podatności spowodowanych tą kompromitacją. To nie wszystko – LanGuard od GFI ma bardzo podobne możliwości jak SolarWinds Orion, czyli zarządzanie poprawkami i audyt sieciowy, a ponadto oferuje możliwość skanowania podatności na wszystkich urządzeniach w sieci. Bardzo pozytywne jest podejście producenta, który udostępnia funkcjonalnie nieograniczoną wersję próbną na 30 dni. Domyślnie wersja próbna jest ograniczona do 25 adresów IP, jednak na prosty wniosek skierowany do producenta można rozszerzyć obsługę nawet do 10 tysięcy urządzeń.
Tak hojna oferta z pewnością umożliwi wszystkim firmom dotkniętym podatnością platformy Orion oczyszczenie ich sieci i pozostanie w pełni chronionymi przez cały ten czas.
Artykuł został opublikowany w czasopiśmie IT Systems nr 1-2/2021.
Autor artykułu: Redakcja ZEBR.ai






