

BT alanında günümüzde şirketlerin ezici çoğunluğu, siber suçlulara karşı çeşitli yöntemlerle, en sık olarak bir veya daha fazla güvenlik ürünü kullanarak korunmaktadır. Ancak bu ürünlerden birinin saldırganlar tarafından ele geçirilerek kendisinin tehlikeli hale gelmesi ve korunan ağı tehdit etmesi mümkün olabilir mi? Ne yazık ki bunun mümkün olduğunu ve tarihte bu türden birkaç vakanın yaşandığını belirtmek zorundayız.
Bunlardan biri, geçen yılın sonlarında ortaya çıkan ve istasyonlar ile sunucuların uzaktan yönetimi için kullanılan SolarWinds Orion yazılımının saldırıya uğradığı vakadır. Saldırganlar, bu yazılımın yürütülebilir kod dağıtma yeteneğini kullanarak güncellemeler ve yamalar yerine kötü amaçlı yazılım dağıttılar. CISA (Cybersecurity & Infrastructure Security Agency), 13 Aralık 2020'de yayımladığı direktifte bu güvenlik riski konusunda uyarıda bulundu ve Amerika Birleşik Devletleri'ndeki tüm federal kurumlara, saldırının gerçekleşip gerçekleşmediğinin derhal kontrol edilmesinin yanı sıra çoğu durumda SolarWinds Orion platformunun hemen kapatılmasını emretti. Ele geçirilen kurumların listesi oldukça etkileyici; US Pentagon, NASA, NSA ve diğerleri gibi çok iyi bilinen isimler de bulunuyor.
Burada küçük bir ekleme yapmak isterim – Sunburst adlı kötü amaçlı yazılım yalnızca SolarWinds Orion platformuna saldırdı; örneğin SolarWinds MSP N-Central ve RMM gibi SolarWinds ailesindeki diğer ürünlere saldırmadı. Daha fazla ayrıntıyı şu bağlantıda bulabilirsiniz: https://www.solarwinds.com/securityadvisory
Bir güvenlik ürünü aracılığıyla gerçekleştirilen böyle bir saldırı nasıl ilerler? SolarWinds Orion sisteminin ihlali birkaç katmandan oluşur. Orion platformunun sunucu tarafı, güncelleme sunucularından düzenli olarak güncellenir. Saldırganlar ilk olarak tam da bu sunuculara saldırdı ve bu sunuculara kötü amaçlı kod yerleştirmeyi, böylece hiçbir şeyden habersiz kuruluşların bu kodu indirmesine olanak tanımayı başardılar. Kurbanların ağına sızdıktan sonra saldırganlar çeşitli yöntemlerle tespit edilmekten kaçındılar; bunlardan ilki, herhangi bir eylemi geciktirmekti; yani kod hemen etkinleşmedi, 2 hafta sonra etkinleşti. Ayrıca saldırganlar kodu dijital olarak imzalayabildi ve BusinessLayer.dll adlı bir kitaplıkta gizleyebildi. Son olarak bu kod, bir sandbox ortamında çalıştırılıp çalıştırılmadığını tespit etmek için çeşitli teknikler kullanır. Genellikle, var olup olmadıklarını doğrulamak için bilinen ağ segmentlerine ve ayrıca kendi “üssüne” “ping” atması yeterlidir.
Şimdiye kadar söz konusu olan, SolarWinds Orion ağına ve müşterilerinin ağlarına yönelik klasik bir sızmaydı. Ancak bu noktada, saldırganın kelimenin tam anlamıyla doğru zamanda doğru yerde bulunduğunu fark etmemiz gerekiyor. Ağdaki bilgisayarların yönetimi, güncellenmesi ve uygulamaların kurulması veya kaldırılması için tasarlanan yazılımın, örneğin yerel ya da etki alanı yöneticisi şeklinde yeterince yüksek yetkilere sahip olması gerekir. Saldırganımız artık bu yazılımı tamamen kendi kullanımına almıştır ve bu nedenle yönetilen ağdaki tüm cihazlara başka herhangi bir kodu yükleyebilir ve elbette çalıştırabilir. Böylece saldırının son aşaması başlayabilir; bu aşama kurbandan kurbana farklılık gösterecektir. Saldırgan, elde ettiği bilgilere göre kurbanın ağının kendisi için ne açıdan ilgi çekici olduğuna karar verecektir.
Belki şimdi, kurbanın yerinde olsaydınız Orion platformunu kapatmanın yeterli olacağını ve tehlikenin artık ortadan kalkacağını düşünüyorsunuzdur. Ancak bu büyük bir yanılgıdır; çünkü saldırgan ağı tamamen kontrol ettiği aşamaya kadar ilerlediyse, başka herhangi bir bilgisayara ek kod yüklemiş olabilir ve dolayısıyla yönetim platformunun kapatılması tehlikeyi ortadan kaldırmaz. Proaktif hareket etmek ve tehlikeli kodun varlığı açısından tüm ağı taramak gerekir.
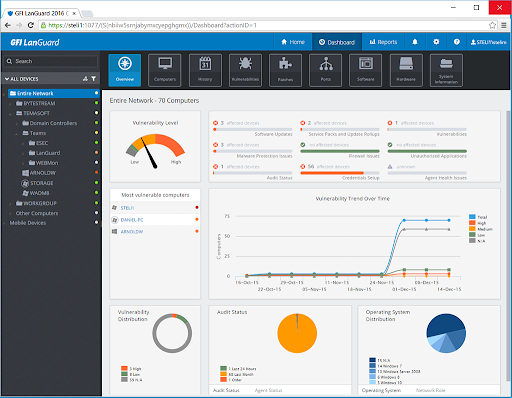
Orion platformunun ele geçirilmesi durumuna diğer üreticiler de tepki verdi. Örneğin GFI şirketi, GFI LanGuard ürününe bu ele geçirme nedeniyle oluşan güvenlik açıklarını tespit etme yeteneğini ekledi. Üstelik bununla da sınırlı değil; GFI'nin LanGuard ürünü SolarWinds Orion'a çok benzer yeteneklere sahiptir; yani yama yönetimi, ağ denetimi olanağı sunar ve ayrıca ağdaki tüm cihazlarda güvenlik açığı taraması yapma yeteneği ekler. Üreticinin 30 gün boyunca işlevsel olarak sınırsız bir deneme sürümü sunması son derece olumlu bir yaklaşımdır. Varsayılan olarak deneme sürümü 25 IP adresiyle sınırlıdır, ancak üreticiye yapılacak basit bir taleple destek 10 bin cihaza kadar genişletilebilir.
Böylesine cömert bir teklif, Orion platformunun güvenlik açığından etkilenen tüm şirketlerin ağlarını temizlemesine ve bu süre boyunca tamamen korunmaya devam etmesine kesinlikle olanak sağlayacaktır.
Makale IT Systems dergisinin 1-2/2021 sayısında yayımlanmıştır.
Makale yazarı: ZEBR.ai editör ekibi



