

Na področju IT se danes velika večina podjetij pred kibernetskimi kriminalci ščiti na različne načine, najpogosteje z uvedbo enega ali več varnostnih izdelkov. Vendar se lahko zgodi, da napadalci napadejo katerega od teh izdelkov, ta pa postane nevaren in ogrozi zaščiteno omrežje? Žal moramo ugotoviti, da se to lahko zgodi, zgodovina pa že pozna več takšnih primerov.
Eden takšnih je primer s konca lanskega leta, ko se je izkazalo, da je bila napadena programska oprema za oddaljeno upravljanje delovnih postaj in strežnikov SolarWinds Orion, napadalci pa so izkoristili njeno zmožnost širjenja izvršljive kode ter namesto posodobitev in popravkov širili zlonamerno programsko opremo. CISA (Cybersecurity & Infrastructure Security Agency) je 13. decembra 2020 izdala direktivo, v kateri opozarja na to varnostno tveganje in vsem zveznim uradom v Združenih državah nalaga takojšen odziv, poleg takojšnjega preverjanja, ali je že prišlo do napada, pa tudi najpogosteje takojšen izklop platforme SolarWinds Orion. Seznam napadenih institucij je precej impresiven; na njem so tudi zelo znana imena, kot so Pentagon ZDA, NASA, NSA in drugi.
Tukaj si dovolim kratek dodatek – zlonamerna programska oprema, imenovana Sunburst, je napadla samo platformo SolarWinds Orion, ne pa drugih izdelkov iz družine SolarWinds, kot sta na primer SolarWinds MSP N-Central in RMM. Več podrobnosti najdete na tej povezavi: https://www.solarwinds.com/securityadvisory
Kako poteka takšen napad prek varnostnega izdelka? Vdor v sistem SolarWinds Orion je sestavljen iz več ravni. Strežniški del platforme Orion se redno posodablja s posodobitvenih strežnikov. Prav te strežnike so napadalci najprej napadli in nanje uspešno namestili zlonamerno kodo, s čimer so jo nič hudega slutečim organizacijam omogočili prenesti. Po vdoru v omrežje žrtev so se napadalci zaznavi izogibali na več načinov; prvi je zamik kakršnegakoli dejanja, kar pomeni, da se koda ni aktivirala takoj, temveč šele po dveh tednih. Poleg tega so napadalci kodo lahko digitalno podpisali in skrili v knjižnico z imenom BusinessLayer.dll. Nenazadnje ta koda uporablja več tehnik za zaznavanje, ali se ne izvaja v peskovniku. Običajno ji zadostuje, da preizkusi »ping« na znane omrežne segmente, da preveri, ali obstajajo, ter tudi na lastno »bazo«.
Doslej je šlo za klasičen vdor v omrežje SolarWinds Orion in omrežja njegovih strank. Vendar se moramo v tem trenutku zavedati, da se je napadalec znašel dobesedno ob pravem času na pravem mestu. Programska oprema, namenjena upravljanju računalnikov v omrežju, njihovemu posodabljanju ter nameščanju oziroma odstranjevanju aplikacij, mora nujno imeti dovolj visoka dovoljenja, na primer v obliki lokalnega ali domenskega skrbnika. Naš napadalec pa ima to programsko opremo zdaj povsem na voljo in lahko zato na vse naprave v upravljanem omrežju namesti kakršnokoli dodatno kodo ter jo seveda tudi zažene. S tem se lahko začne končna faza napada, ki se bo razlikovala od žrtve do žrtve; napadalec se bo na podlagi pridobljenih informacij odločal, zaradi česa je omrežje žrtve zanj zanimivo.
Morda zdaj pomislite, da bi v položaju žrtve zadostoval preprost izklop platforme Orion in nevarnosti ne bi bilo več. Vendar je to velika zmota, saj je napadalec, če je prišel do faze, v kateri je omrežje že povsem nadzoroval, lahko na poljubne druge računalnike namestil kakršnokoli dodatno kodo, zato tudi izklop platforme za upravljanje nevarnosti ne odpravi. Treba je ukrepati proaktivno in pregledati celotno omrežje glede prisotnosti nevarne kode.
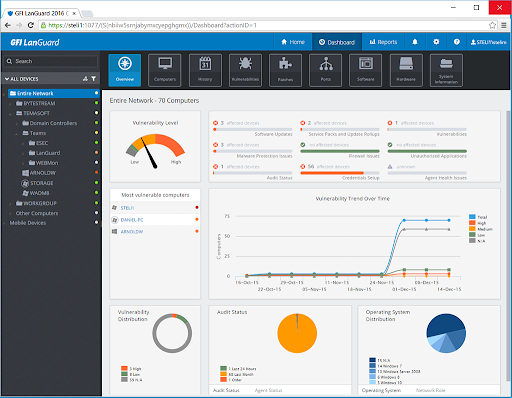
Na situacijo s kompromitacijo platforme Orion so se odzvali tudi drugi proizvajalci in družba GFI je na primer svojemu izdelku GFI LanGuard dodala zmožnost zaznavanja ranljivosti, ki jih je povzročila ta kompromitacija. Ne le to, LanGuard podjetja GFI ima zelo podobne zmogljivosti kot SolarWinds Orion, torej možnost upravljanja popravkov in omrežnega pregleda, poleg tega pa dodaja prav možnost skeniranja ranljivosti na vseh napravah v omrežju. Zelo pozitiven je pristop proizvajalca, ki ponuja funkcionalno neomejeno 30-dnevno preizkusno različico. Preizkusna različica je privzeto omejena na 25 naslovov IP, vendar je mogoče s preprosto zahtevo pri proizvajalcu podporo razširiti na do 10 tisoč naprav.
Tako radodarna ponudba bo zagotovo vsem podjetjem, ki jih je prizadela ranljivost platforme Orion, omogočila, da očistijo svoje omrežje in ostanejo ves čas popolnoma zaščitena.
Članek je bil objavljen v reviji IT Systems št. 1–2/2021.
Avtor članka: Uredništvo ZEBR.ai






