

Dans le domaine de l’informatique, l’immense majorité des entreprises se protègent aujourd’hui contre les cybercriminels de différentes manières, le plus souvent en déployant un ou plusieurs produits de sécurité. Mais peut-il arriver que l’un de ces produits soit attaqué par des pirates et devienne lui-même dangereux, menaçant ainsi le réseau qu’il protège ? Malheureusement, nous devons constater que cela peut se produire, et l’histoire a déjà connu plusieurs cas de ce type.
L’un de ces cas remonte à la fin de l’année dernière, lorsqu’il est apparu que le logiciel de gestion à distance des postes et serveurs SolarWinds Orion avait été compromis et que les attaquants avaient exploité sa capacité à diffuser du code exécutable pour propager des logiciels malveillants au lieu de mises à jour et de correctifs. La CISA (Cybersecurity & Infrastructure Security Agency) a publié le 13 décembre 2020 une directive avertissant de ce risque de sécurité et ordonnant à tous les organismes fédéraux des États-Unis de réagir immédiatement, notamment en vérifiant sans délai si une attaque n’avait pas déjà eu lieu et, le plus souvent, en arrêtant immédiatement la plateforme SolarWinds Orion. La liste des institutions compromises est assez impressionnante et comprend des noms très connus tels que le Pentagone américain, la NASA, la NSA et d’autres.
Permettez-moi ici une précision : le logiciel malveillant appelé Sunburst n’a compromis que la plateforme SolarWinds Orion, et non les autres produits de la famille SolarWinds, tels que SolarWinds MSP N-Central et RMM. Vous trouverez plus de détails à ce lien : https://www.solarwinds.com/securityadvisory
Comment se déroule une telle attaque par l’intermédiaire d’un produit de sécurité ? La compromission du système SolarWinds Orion comporte plusieurs niveaux. La partie serveur de la plateforme Orion est régulièrement mise à jour depuis des serveurs de mise à jour. Ce sont précisément ces serveurs qui ont d’abord été compromis par les attaquants, lesquels ont réussi à y placer du code malveillant et à le rendre ainsi disponible au téléchargement pour des organisations qui ne se doutaient de rien. Après leur intrusion dans le réseau des victimes, les attaquants ont évité la détection de plusieurs façons ; la première consistait à retarder toute action : le code ne s’activait donc pas immédiatement, mais après un délai de deux semaines. Les attaquants ont également pu signer numériquement le code et le dissimuler dans une bibliothèque appelée BusinessLayer.dll. Enfin, ce code utilise plusieurs techniques pour détecter s’il est exécuté dans un environnement sandbox. Il lui suffit généralement de tester un « ping » vers des segments de réseau connus afin de vérifier leur existence, ainsi que vers sa propre « base ».
Jusqu’ici, il s’agissait d’une compromission classique du réseau SolarWinds Orion et des réseaux de ses clients. Cependant, à ce stade, nous devons réaliser que l’attaquant s’est trouvé littéralement au bon endroit au bon moment. Un logiciel destiné à gérer les ordinateurs d’un réseau, à les mettre à jour et à installer ou désinstaller des applications doit nécessairement disposer d’autorisations suffisamment élevées, par exemple sous la forme d’un administrateur local ou de domaine. Or, notre attaquant dispose désormais pleinement de ce logiciel et peut donc installer n’importe quel autre code sur tous les appareils du réseau administré et, bien sûr, l’exécuter également. La phase finale de l’attaque peut alors commencer ; elle différera d’une victime à l’autre, l’attaquant décidant, selon les informations obtenues, de ce qui rendra le réseau de la victime intéressant pour lui.
Vous pensez peut-être à présent que, dans la situation d’une victime, il suffirait simplement d’arrêter la plateforme Orion pour que le danger disparaisse. C’est toutefois une grave erreur, car si l’attaquant est parvenu au stade où il contrôlait déjà pleinement le réseau, il a pu installer n’importe quel code supplémentaire sur d’autres ordinateurs, et l’arrêt de la plateforme de gestion ne supprimera donc pas le danger. Il faut agir de manière proactive et analyser l’ensemble du réseau afin de détecter la présence de code dangereux.
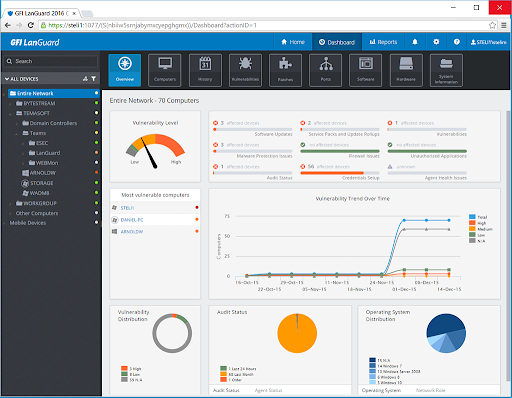
D’autres éditeurs ont déjà réagi à la compromission de la plateforme Orion et, par exemple, GFI Software a ajouté à son produit GFI LanGuard la capacité de détecter les vulnérabilités causées par cette compromission. Ce n’est pas tout : LanGuard de GFI Software dispose de capacités très similaires à celles de SolarWinds Orion, notamment la gestion des correctifs et l’audit réseau, tout en ajoutant la possibilité d’analyser les vulnérabilités sur tous les appareils du réseau. L’approche de l’éditeur, qui propose une version d’essai pleinement fonctionnelle et sans restriction pendant 30 jours, est très positive. Par défaut, la version d’essai est limitée à 25 adresses IP, mais une simple demande auprès de l’éditeur permet d’étendre la prise en charge jusqu’à 10 000 appareils.
Une offre aussi généreuse permettra certainement à toutes les entreprises touchées par la vulnérabilité de la plateforme Orion de nettoyer leur réseau et de rester pleinement protégées tout au long du processus.
L’article a été publié dans le magazine IT Systems n° 1-2/2021.
Auteur de l’article: Rédaction ZEBR.ai



