

In de IT-sector beschermt de overgrote meerderheid van bedrijven zich tegenwoordig op verschillende manieren tegen cybercriminelen, meestal door een of meer beveiligingsproducten in te zetten. Kan het echter gebeuren dat een van deze producten door aanvallers wordt aangevallen en daardoor zelf gevaarlijk wordt en het beschermde netwerk in gevaar brengt? Helaas moeten we vaststellen dat dit kan gebeuren en de geschiedenis kent al enkele van dergelijke gevallen.
Eén daarvan is het geval van eind vorig jaar, toen bekend werd dat de software voor beheer op afstand van werkstations en servers, SolarWinds Orion, was aangevallen en dat aanvallers het vermogen ervan om uitvoerbare code te verspreiden hadden misbruikt om malware te verspreiden in plaats van updates en patches. CISA (Cybersecurity & Infrastructure Security Agency) heeft op 13 december 2020 een richtlijn uitgegeven waarin voor dit beveiligingsrisico wordt gewaarschuwd en alle federale instanties in de Verenigde Staten tot onmiddellijke actie worden verplicht, waaronder niet alleen een onmiddellijke controle of er al een aanval heeft plaatsgevonden, maar meestal ook het onmiddellijk uitschakelen van het SolarWinds Orion-platform. De lijst van getroffen instellingen is behoorlijk indrukwekkend en bevat zeer bekende namen zoals het Amerikaanse Pentagon, NASA, NSA en andere.
Hier wil ik een kanttekening plaatsen – de malware Sunburst heeft alleen het SolarWinds Orion-platform aangevallen, niet de overige producten uit de SolarWinds-familie, zoals SolarWinds MSP N-Central en RMM. Meer details vindt u via deze link: https://www.solarwinds.com/securityadvisory
Hoe verloopt een dergelijke aanval via een beveiligingsproduct? De compromittering van het SolarWinds Orion-systeem bestaat uit verschillende lagen. Het servergedeelte van het Orion-platform wordt regelmatig bijgewerkt vanaf updateservers. Juist deze servers werden als eerste door de aanvallers aangevallen, die erin slaagden schadelijke code daarop te plaatsen en deze zo beschikbaar te maken voor nietsvermoedende organisaties om te downloaden. Na het binnendringen in het netwerk van de slachtoffers vermeden de aanvallers detectie op verschillende manieren. De eerste was het uitstellen van iedere actie: de code werd niet direct geactiveerd, maar pas na 2 weken. Daarnaast konden de aanvallers de code digitaal ondertekenen en verbergen in een bibliotheek genaamd BusinessLayer.dll. Ten slotte gebruikt deze code verschillende technieken om te detecteren of deze niet in een sandbox wordt uitgevoerd. Meestal hoeft hij alleen een „ping” naar bekende netwerksegmenten uit te voeren om te controleren of deze bestaan, en ook naar zijn eigen „basis”.
Tot dusver ging het om een klassieke inbraak in het netwerk van SolarWinds Orion en de netwerken van zijn klanten. Op dit moment moeten we echter beseffen dat de aanvaller zich letterlijk op het juiste moment op de juiste plaats bevond. Software die bedoeld is voor het beheer van computers in een netwerk, het bijwerken ervan en het installeren of eventueel verwijderen van applicaties, moet noodzakelijkerwijs beschikken over voldoende hoge rechten, bijvoorbeeld in de vorm van een lokale of domeinadministrator. En onze aanvaller heeft deze software nu volledig tot zijn beschikking en kan dus op alle apparaten in het beheerde netwerk willekeurige aanvullende code installeren en deze uiteraard ook uitvoeren. Daarmee kan de eindfase van de aanval beginnen, die van slachtoffer tot slachtoffer zal verschillen; de aanvaller zal op basis van de verkregen informatie beslissen wat het netwerk van het slachtoffer voor hem interessant maakt.
Misschien denkt u nu dat het, wanneer u zich in de situatie van het slachtoffer bevindt, voldoende is om eenvoudigweg het Orion-platform uit te schakelen en dat er dan geen gevaar meer dreigt. Dat is echter een grote vergissing, want als de aanvaller de fase heeft bereikt waarin hij het netwerk al volledig controleert, kon hij op willekeurige andere computers aanvullende code installeren. Het uitschakelen van het beheerplatform neemt het gevaar dus niet weg. Er moet proactief worden gehandeld en het volledige netwerk moet worden gescand op de aanwezigheid van gevaarlijke code.
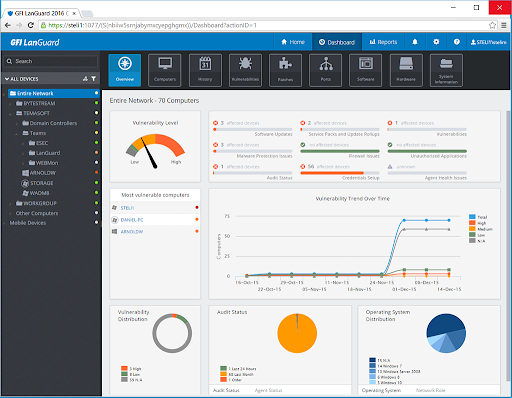
Ook andere fabrikanten hebben al gereageerd op de compromittering van het Orion-platform. Zo heeft GFI aan zijn product GFI LanGuard de mogelijkheid toegevoegd om kwetsbaarheden te detecteren die door deze compromittering zijn veroorzaakt. En dat niet alleen: LanGuard van GFI beschikt over zeer vergelijkbare mogelijkheden als SolarWinds Orion, namelijk patchmanagement en netwerkauditing, en voegt bovendien de mogelijkheid toe om kwetsbaarheden op alle apparaten in het netwerk te scannen. Zeer positief is de aanpak van de fabrikant, die een functioneel onbeperkte proefversie voor 30 dagen aanbiedt. Standaard is de proefversie beperkt tot 25 IP-adressen, maar met een eenvoudig verzoek bij de fabrikant kan de ondersteuning worden uitgebreid tot 10 duizend apparaten.
Een dergelijk genereus aanbod stelt ongetwijfeld alle bedrijven die getroffen zijn door de kwetsbaarheid van het Orion-platform in staat hun netwerk op te schonen en gedurende de hele periode volledig beschermd te blijven.
Het artikel werd gepubliceerd in het tijdschrift IT Systems nr. 1-2/2021.
Auteur van het artikel: ZEBR.ai-redactie






