

V oblasti IT sa dnes drvivá väčšina spoločností chráni pred kyberzločincami rôznymi spôsobmi, najčastejšie nasadením jedného či viacerých bezpečnostných produktov. Môže sa však stať, že niektorý z týchto produktov bude napadnutý útočníkmi a stane sa tak sám nebezpečným a ohrozí chránenú sieť? Bohužiaľ musíme konštatovať, že stať sa to môže a história už pamätá niekoľko takýchto prípadov.
Jedným z takýchto je prípad z konca minulého roka, keď vyšlo najavo, že softvér na vzdialenú správu staníc a serverov SolarWinds Orion bol napadnutý a útočníci využili jeho schopnosť šíriť spustiteľný kód a namiesto aktualizácií a záplat šírili malvér. CISA (Cybersecurity & Infrastructure Security Agency) vydala 13. decembra 2020 smernicu, v ktorej varuje pred týmto bezpečnostným rizikom a nariaďuje všetkým federálnym úradom v Spojených štátoch okamžitú reakciu, okrem okamžitej kontroly, či už nedošlo k útoku, tiež vo väčšine prípadov okamžité vypnutie platformy SolarWinds Orion. Zoznam napadnutých inštitúcií je pomerne pôsobivý, nachádzajú sa na ňom aj veľmi dobre známe mená, ako napríklad Pentagon USA, NASA, NSA a ďalšie.
Tu si dovolím jednu vsuvku – malvér nazvaný Sunburst napadol iba platformu SolarWinds Orion, nie ostatné produkty z rodiny SolarWinds, ako je napríklad SolarWinds MSP N-Central a RMM. Viac podrobností môžete nájsť na tomto odkaze: https://www.solarwinds.com/securityadvisory
Ako takýto útok prostredníctvom bezpečnostného produktu prebieha? Narušenie systému SolarWinds Orion sa skladá z niekoľkých úrovní. Serverová časť platformy Orion sa pravidelne aktualizuje z aktualizačných serverov. Práve tieto servery boli útočníkmi napadnuté ako prvé a tým sa na ne podarilo umiestniť škodlivý kód, a sprístupniť ho tak nič netušiacim organizáciám na stiahnutie. Po preniknutí do siete obetí sa útočníci vyhýbali detekcii niekoľkými spôsobmi, prvým z nich bolo oddialenie akejkoľvek akcie, teda kód sa neaktivoval ihneď, ale až s odstupom 2 týždňov. Ďalej boli útočníci schopní kód digitálne podpísať a skryť ho v knižnici nazvanej BusinessLayer.dll. A v neposlednom rade tento kód používa niekoľko techník na detekciu, či nie je spustený v sandboxe. Zvyčajne mu stačí vyskúšať „ping“ na známe sieťové segmenty na overenie, či existujú, a tiež na vlastnú „základňu“.
Doposiaľ išlo o klasické prelomenie do siete SolarWinds Orion a sietí jeho zákazníkov. V tejto chvíli si však musíme uvedomiť, že útočník sa ocitol doslova v správnej chvíli na správnom mieste. Softvér, ktorý je určený na správu počítačov v sieti, ich aktualizáciu a inštaláciu, prípadne odinštalovanie aplikácií, musí nevyhnutne disponovať dostatočne vysokými oprávneniami, napríklad v podobe lokálneho alebo doménového administrátora. A náš útočník má teraz tento softvér plne k dispozícii, a môže teda do všetkých zariadení v spravovanej sieti inštalovať akýkoľvek ďalší kód a, samozrejme, ho tiež spúšťať. Tým môže začať konečná fáza útoku, ktorá sa bude líšiť od obete k obeti, útočník sa bude rozhodovať podľa zistených informácií, čím bude pre neho sieť obete zaujímavá.
Možno si teraz pomyslíte, že ak by ste boli v situácii obete, postačí jednoducho vypnúť platformu Orion a nebezpečenstvo už nebude hroziť. To je však veľký omyl, pretože ak útočník dospel až do fázy, keď už plne kontroloval sieť, mohol na ľubovoľné ďalšie počítače nainštalovať akýkoľvek dodatočný kód, a tým pádom ho ani vypnutie platformy na správu nebezpečenstva nezbaví. Treba konať proaktívne a preskenovať celú sieť na prítomnosť nebezpečného kódu.
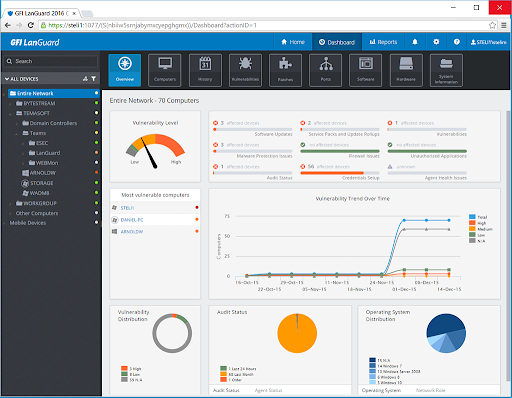
Na situáciu s kompromitáciou platformy Orion už zareagovali aj ostatní výrobcovia a napríklad spoločnosť GFI pridala do svojho produktu GFI LanGuard schopnosť detegovať zraniteľnosti spôsobené touto kompromitáciou. A nielen to, LanGuard od GFI má veľmi podobné schopnosti ako SolarWinds Orion, teda možnosť správy záplat, sieťového auditu a navyše pridáva práve schopnosť skenovania zraniteľností na všetkých zariadeniach v sieti. Veľmi pozitívny je prístup výrobcu, ktorý poskytuje funkčne neobmedzenú skúšobnú verziu na 30 dní. V predvolenom nastavení je skúšobná verzia obmedzená na 25 IP adries, avšak jednoduchou žiadosťou u výrobcu možno rozšíriť podporu až na 10-tisíc zariadení.
Takáto veľkorysá ponuka určite umožní všetkým spoločnostiam postihnutým zraniteľnosťou platformy Orion vyčistiť ich sieť a zostať plne chránené po celý čas.
Článok bol uverejnený v časopise IT Systems č. 1-2/2021.
Autor článku: Redakcia ZEBR.ai






