

Incapacitatea de a determina sistemele-cheie duce la subestimarea securității acestora și la creșterea riscurilor de întreruperi operaționale grave
PRAGA, 27 noiembrie 2024 – Compania GFI Software, furnizor de soluții de securitate pentru rețelele de întreprindere, a declarat că identificarea eronată a sistemelor IT critice dintr-o companie duce la securizarea insuficientă a acestora și, în cazul unui atac cibernetic, chiar la o perturbare gravă a continuității activității. Pe lângă neînțelegerea importanței activelor critice, principalele cauze ale problemelor de securitate sunt evidența insuficientă a sistemelor din rețeaua companiei și lipsa instrumentelor de monitorizare care să ofere o imagine exactă asupra funcționării acestora.
Clienții cehi și slovaci chestionați de GFI Software cu privire la cele mai importante active IT din compania lor au menționat, în marea majoritate, serverele de fișiere și de baze de date (72 %), urmate de serverele de e-mail cu 19 %, sistemele CRM cu 6 % și elementele de rețea cu 3 % dintre respondenți. În realitate însă, funcționarea companiei ar fi oprită de indisponibilitatea unei cu totul alte părți a infrastructurii IT, iar aceasta este adesea nesecurizată și fără copii de rezervă.
„Companiile presupun adesea că sistemele lor IT esențiale sunt, de exemplu, contabilitatea salarială, serverele sau dispozitivele terminale”, a declarat Jozef Kačala, Vicepresident of Global Sales Engineering la GFI Software. „Cu toate acestea, cele critice, fără de care activitatea s-ar opri în realitate, sunt mai degrabă soluții precum sistemele de depozitare, e-mailul sau portalurile pentru parteneri. Întârzierea plăților salariale cu câteva zile este cu siguranță neplăcută, însă, din perspectiva afacerii, o întrerupere de câteva zile a comunicării cu clienții sau indisponibilitatea pieselor comandate este mult mai gravă.”
Există mai multe motive pentru vulnerabilitatea sistemelor critice ale companiei:
- Vizibilitate insuficientă asupra rețelei companiei, care să ofere o evidență a sistemelor și a utilizatorilor acestora
- Lipsa instrumentelor de monitorizare care să ofere o imagine de ansamblu asupra funcționării sistemelor
- Migrarea și transformarea în cloud, care pare să elibereze companiile de responsabilitatea pentru datele stocate în altă parte
- Transformarea către tehnologii noi, precum AI, și impactul acestora asupra sistemelor critice
- Silozuri interne și probleme privind responsabilitatea asupra proceselor, în special în companiile mai mari
- Un utilizator sau administrator neglijent, care nu respectă nevoile aplicațiilor critice
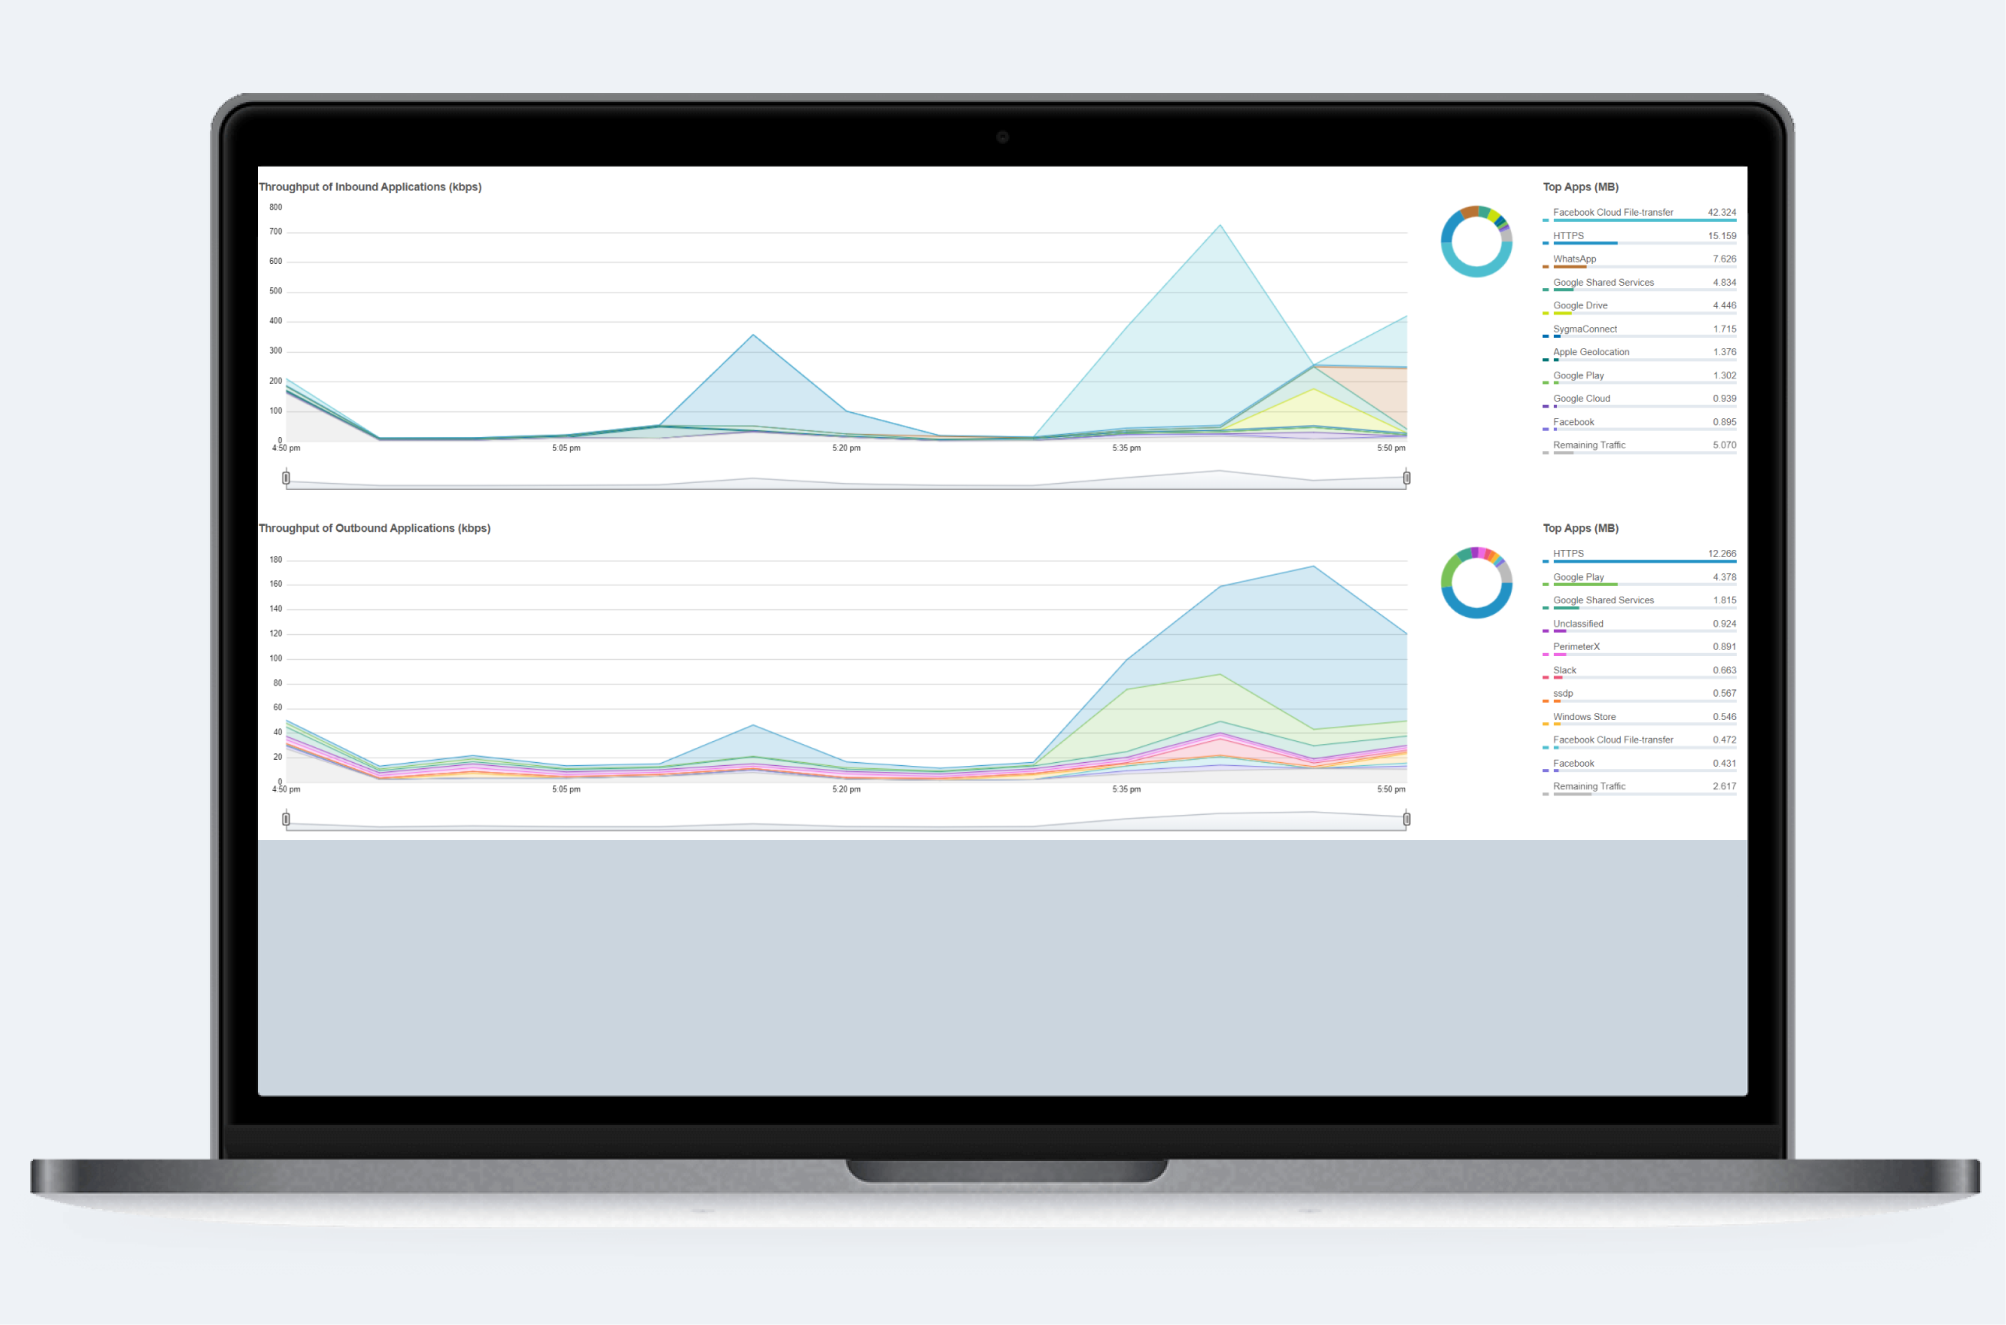
Prin urmare, companiile ar trebui să poată identifica corect sistemele critice, să le determine punctele slabe, să le securizeze riguros și, astfel, să reducă semnificativ riscurile incidentelor critice – cerință prevăzută, printre altele, de directiva NIS 2. GFI Software a prezentat, în scopul conformității cu NIS 2, combinația de instrumente GFI ClearView și GFI LanGuard. GFI ClearView permite monitorizarea complexă a rețelei, optimizarea funcționării aplicațiilor companiei și analiza în timp real. GFI LanGuard funcționează ca un consultant de securitate care scanează rețeaua, inventariază dispozitivele și software-ul utilizate și instalează actualizările lipsă.
Autorul articolului: Redacția ZEBR.ai






