

Niezdolność do określenia kluczowych systemów prowadzi do niedoszacowania ich zabezpieczeń i zwiększenia ryzyka poważnych przerw w działalności
PRAGA, 27 listopada 2024 r. – Firma GFI Software, dostawca rozwiązań bezpieczeństwa w sieciach korporacyjnych, poinformowała, że błędne określenie krytycznych systemów IT w przedsiębiorstwie prowadzi do ich słabego zabezpieczenia, a w przypadku cyberataku nawet do poważnego zakłócenia ciągłości działania. Obok niezrozumienia znaczenia krytycznych zasobów głównymi przyczynami problemów z bezpieczeństwem są niewystarczająca ewidencja systemów w sieci firmowej oraz brak narzędzi monitorujących, które zapewniłyby dokładny wgląd w ich działanie.
Czescy i słowaccy klienci, których GFI Software zapytało o najważniejsze zasoby IT w ich firmie, w zdecydowanej większości wskazali serwery plików i baz danych (72%), następnie serwery pocztowe – 19%, systemy CRM – 6% oraz elementy sieciowe – 3% respondentów. W rzeczywistości jednak funkcjonowanie przedsiębiorstwa zatrzymałaby awaria zupełnie innej części infrastruktury IT, która często nie jest zabezpieczona ani objęta kopią zapasową.
„Firmy często uważają, że ich kluczowymi systemami IT są na przykład systemy płacowe, serwery czy urządzenia końcowe” – powiedział Jozef Kačala, Vicepresident of Global Sales Engineering w GFI Software. „Tymczasem krytyczne, bez których biznes faktycznie by się zatrzymał, są raczej rozwiązania takie jak systemy magazynowe, poczta elektroniczna czy portale partnerskie. Opóźnienie wypłat o kilka dni jest z pewnością nieprzyjemne, ale z perspektywy biznesowej kilkudniowa przerwa w komunikacji z klientami lub niedostępność zamówionych części jest znacznie poważniejsza.”
Przyczyn podatności krytycznych systemów firmowych jest więcej:
- Niewystarczający wgląd w sieć firmową, zapewniający ewidencję systemów i ich użytkowników
- Brak narzędzi monitorujących, które zapewniłyby wgląd w działanie systemów
- Migracja i transformacja do chmury, która niejako zwalnia firmy z odpowiedzialności za dane przechowywane gdzie indziej
- Transformacja do nowych technologii, takich jak np. AI, oraz ich wpływ na krytyczne systemy
- Wewnętrzne silosy i problemy z własnością procesów, zwłaszcza w większych firmach
- Nieodpowiedzialny użytkownik lub administrator, który nie respektuje potrzeb krytycznych aplikacji
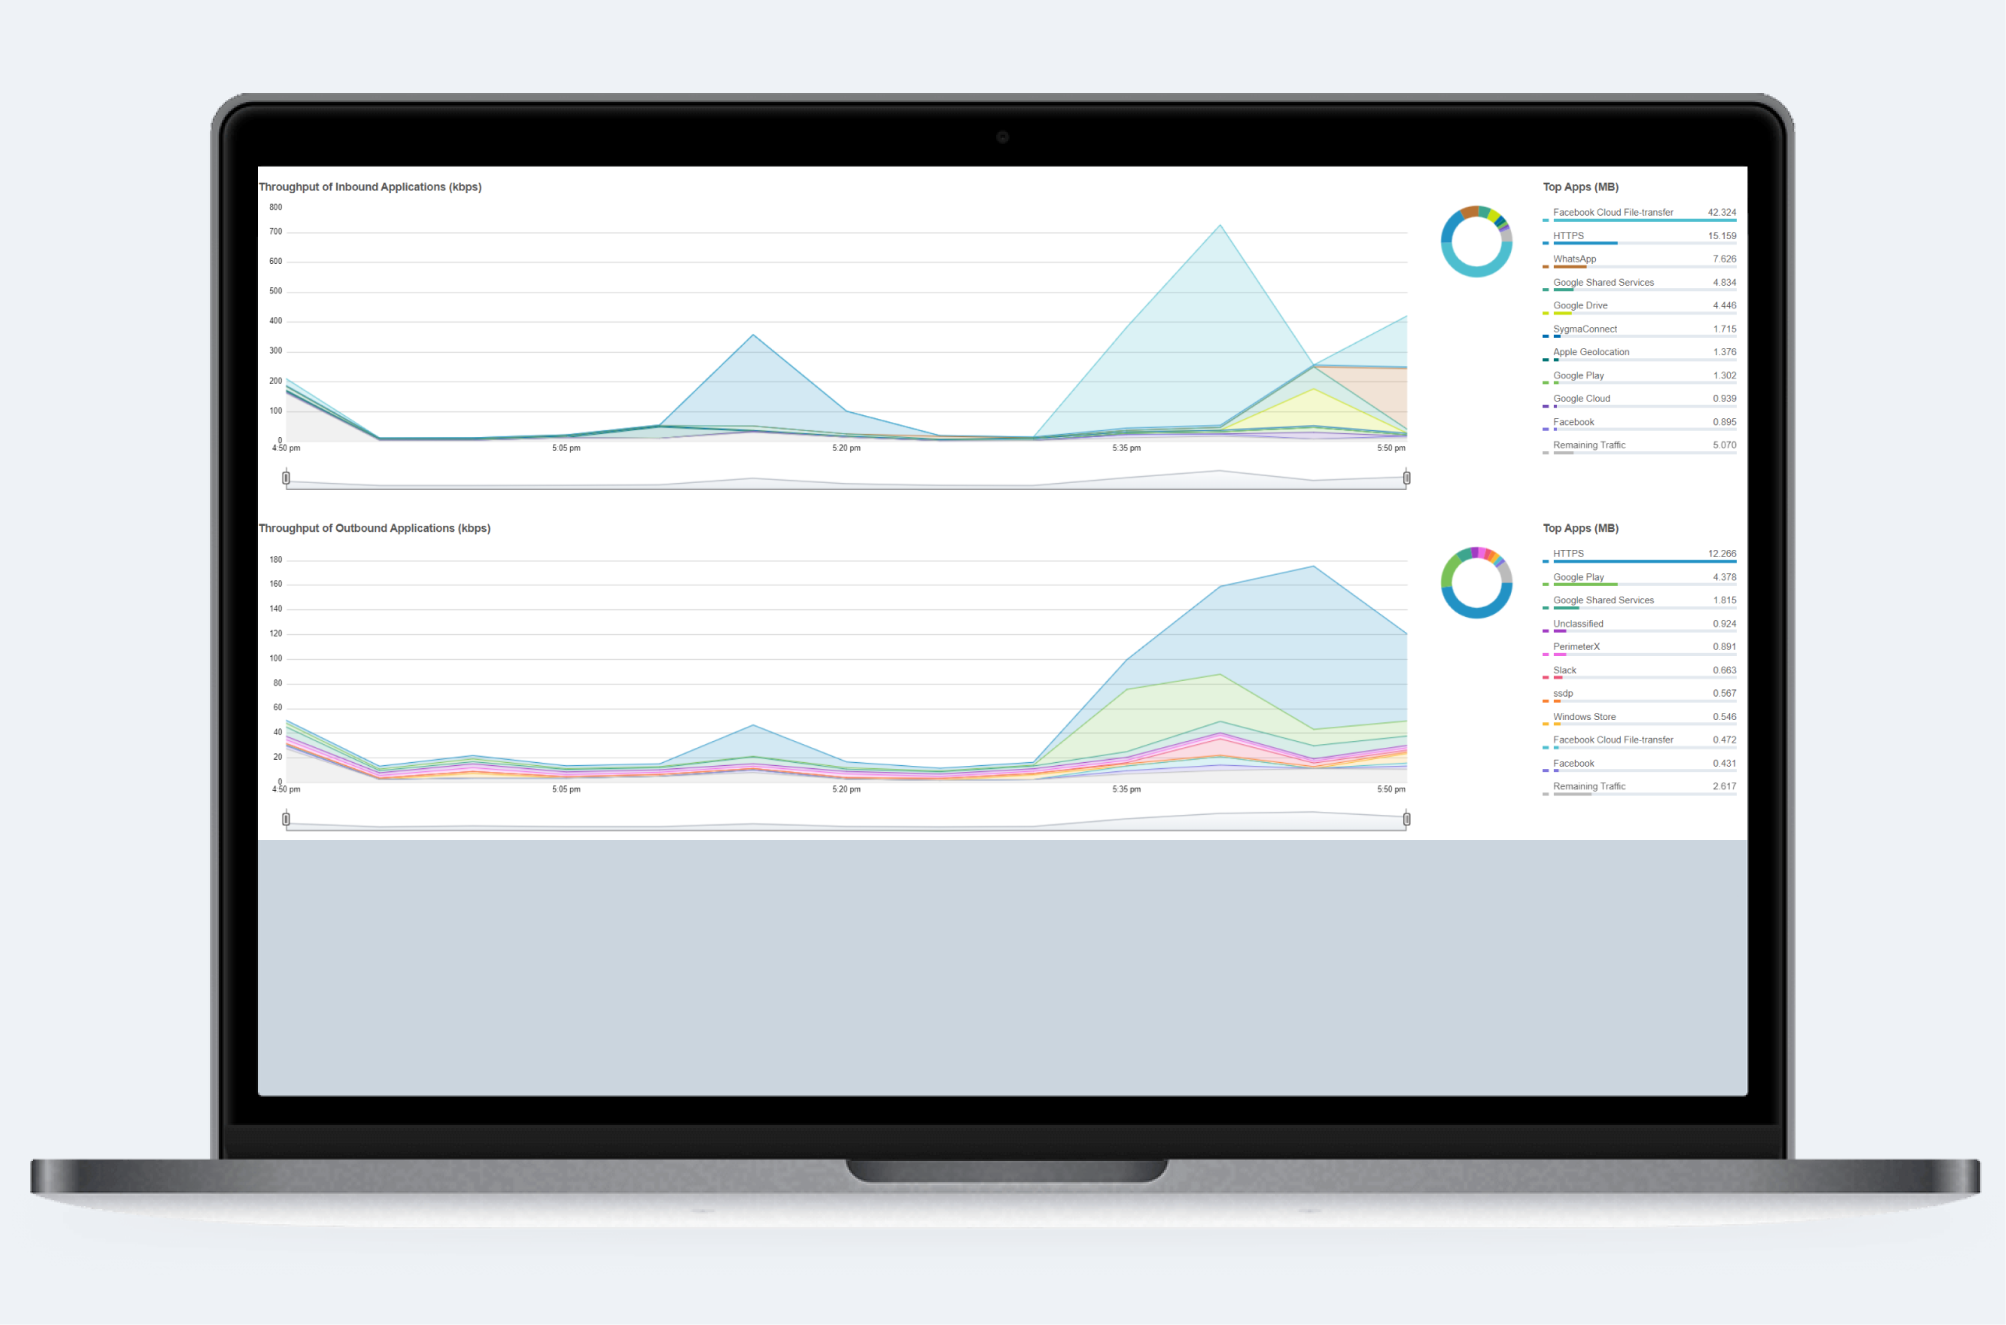
Przedsiębiorstwa powinny zatem umieć prawidłowo określać krytyczne systemy, identyfikować ich słabe punkty, konsekwentnie je zabezpieczać i tym samym znacząco zmniejszać ryzyko krytycznych incydentów – czego wymaga m.in. dyrektywa NIS 2. GFI Software przedstawiła na potrzeby NIS 2 połączenie narzędzi GFI ClearView i GFI LanGuard. GFI ClearView umożliwia kompleksowe monitorowanie sieci, optymalizację działania aplikacji firmowych oraz analizę w czasie rzeczywistym. GFI LanGuard działa jak konsultant ds. bezpieczeństwa, który skanuje sieć, inwentaryzuje wykorzystywane urządzenia i oprogramowanie oraz instaluje brakujące poprawki.
Autor artykułu: Redakcja ZEBR.ai






