

L’incapacité à déterminer les systèmes clés conduit à sous-estimer leur sécurité et augmente les risques de graves interruptions opérationnelles
PRAGUE, le 27 novembre 2024 – La société GFI Software, fournisseur de solutions de sécurité pour les réseaux d’entreprise, a indiqué qu’une identification erronée des systèmes IT critiques au sein d’une entreprise entraîne une protection insuffisante et, en cas de cyberattaque, peut aller jusqu’à une grave perturbation de la continuité des activités. Outre une mauvaise compréhension de l’importance des actifs critiques, les principales causes des problèmes de sécurité sont un inventaire insuffisant des systèmes sur le réseau d’entreprise et l’absence d’outils de supervision fournissant une vue précise de leur fonctionnement.
Les clients tchèques et slovaques interrogés par GFI Software sur les actifs IT les plus importants de leur entreprise ont très majoritairement cité les serveurs de fichiers et de bases de données (72 %), suivis des serveurs de messagerie avec 19 %, des systèmes CRM avec 6 % et des éléments réseau avec 3 % des répondants. En réalité, le fonctionnement de l’entreprise pourrait être arrêté par une panne d’une tout autre partie de l’infrastructure IT, souvent non sécurisée et non sauvegardée.
« Les entreprises pensent souvent que leurs systèmes IT clés sont, par exemple, la comptabilité salariale, les serveurs ou les terminaux », a déclaré Jozef Kačala, Vicepresident of Global Sales Engineering chez GFI Software. « Pourtant, les systèmes critiques, sans lesquels l’activité s’arrêterait réellement, sont plutôt des solutions telles que les systèmes de gestion d’entrepôt, la messagerie électronique ou les portails partenaires. Retarder le versement des salaires de quelques jours est certes désagréable, mais, du point de vue de l’entreprise, une interruption de plusieurs jours de la communication avec les clients ou l’indisponibilité des pièces commandées est bien plus grave. »
Les raisons de la vulnérabilité des systèmes critiques de l’entreprise sont multiples :
- Une visibilité insuffisante sur le réseau de l’entreprise, permettant l’inventaire des systèmes et de leurs utilisateurs
- L’absence d’outils de supervision fournissant une vue d’ensemble du fonctionnement des systèmes
- La migration et la transformation vers le cloud, qui semblent exonérer les entreprises de leur responsabilité concernant les données stockées ailleurs
- La transformation vers de nouvelles technologies telles que l’IA et leur influence sur les systèmes critiques
- Les silos internes et les problèmes de responsabilité des processus, notamment dans les grandes entreprises
- Un utilisateur ou un administrateur négligent qui ne respecte pas les besoins des applications critiques
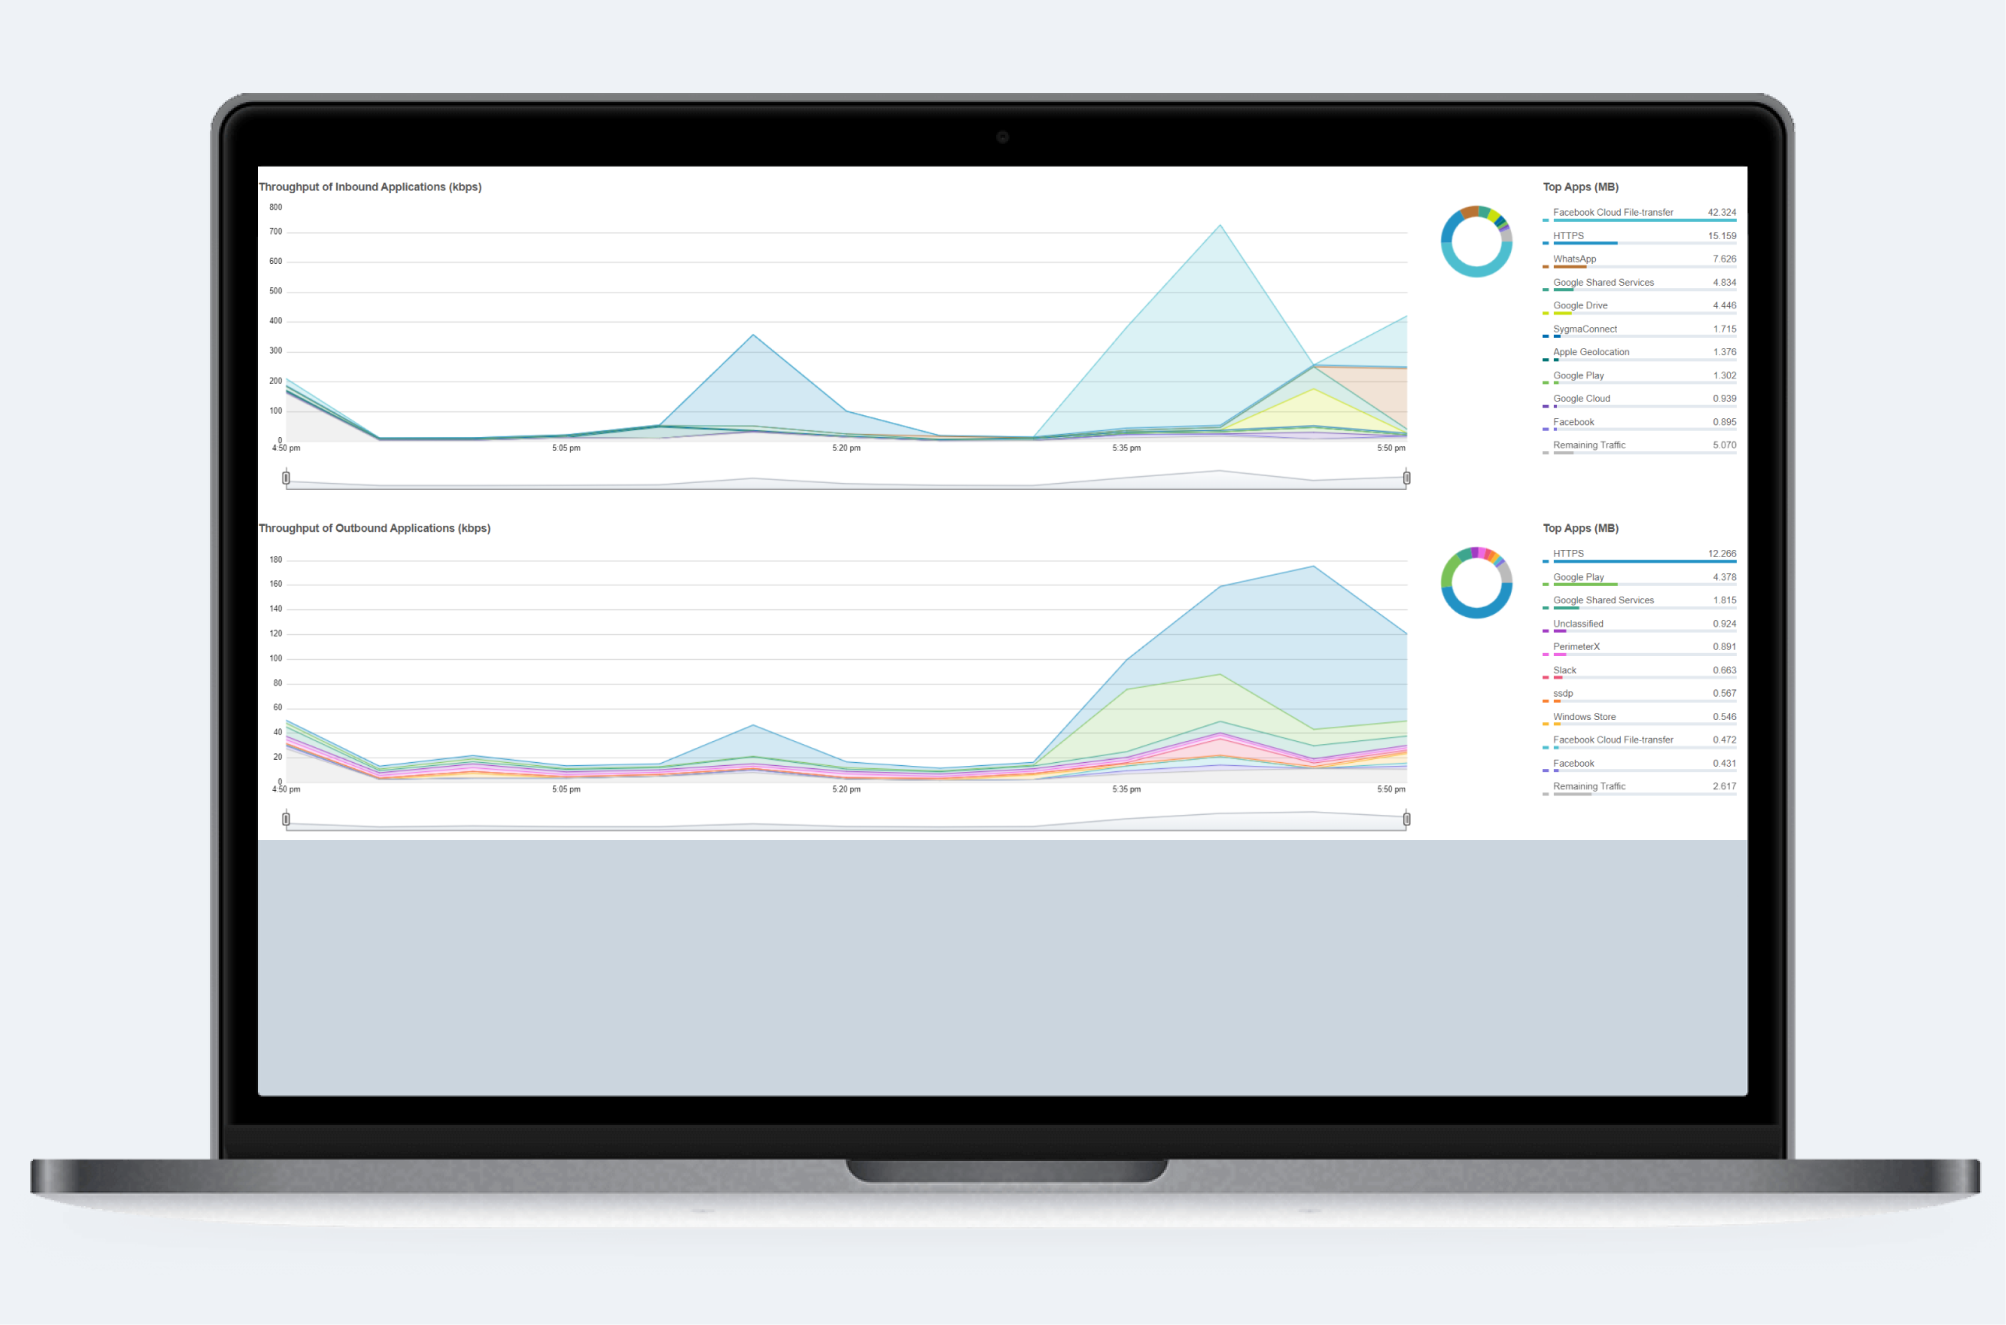
Les entreprises devraient donc savoir identifier correctement les systèmes critiques, repérer leurs points faibles, les sécuriser rigoureusement et ainsi réduire considérablement les risques d’incidents critiques, comme l’exige notamment la directive NIS 2. Pour les besoins de NIS 2, GFI Software a présenté une combinaison des outils GFI ClearView et GFI LanGuard. GFI ClearView permet une supervision complète du réseau, l’optimisation du fonctionnement des applications d’entreprise et l’analyse en temps réel. GFI LanGuard agit comme un consultant en sécurité qui analyse le réseau, inventorie les appareils et logiciels utilisés et installe les correctifs manquants.
Auteur de l’article: Rédaction ZEBR.ai






