

Het onvermogen om kernsystemen te bepalen leidt tot onderschatting van hun beveiliging en verhoogt het risico op ernstige operationele uitval
PRAAG, 27 november 2024 – GFI Software, leverancier van beveiligingsoplossingen voor bedrijfsnetwerken, heeft aangegeven dat een onjuiste bepaling van kritieke IT-systemen binnen een onderneming leidt tot gebrekkige beveiliging en bij een cyberaanval zelfs tot ernstige verstoring van de bedrijfscontinuïteit. Naast een verkeerd begrip van het belang van kritieke activa zijn onvoldoende registratie van systemen in het bedrijfsnetwerk en ontbrekende monitoringtools die een nauwkeurig overzicht van hun werking zouden bieden, de belangrijkste oorzaken van beveiligingsproblemen.
Tsjechische en Slowaakse klanten die door GFI Software werden bevraagd over de belangrijkste IT-activa in hun bedrijf, noemden in de grote meerderheid bestands- en databaseservers (72 %), gevolgd door mailservers met 19 %, CRM-systemen met 6 % en netwerkelementen met 3 % van de respondenten. In werkelijkheid zou de werking van het bedrijf echter worden stilgelegd door de uitval van een volledig ander onderdeel van de IT-infrastructuur, dat vaak onbeveiligd is en waarvan geen back-up wordt gemaakt.
„Bedrijven denken vaak dat hun kern-IT-systemen bijvoorbeeld salarisadministratie, servers of eindapparaten zijn,” zei Jozef Kačala, vicepresident Global Sales Engineering bij GFI Software. „De werkelijk kritieke systemen, zonder welke de bedrijfsvoering stil zou vallen, zijn eerder oplossingen zoals magazijnsystemen, e-mail of partnerportalen. Een vertraging van salarisbetalingen met enkele dagen is uiteraard vervelend, maar vanuit zakelijk oogpunt zijn een meerdaagse onderbreking van de communicatie met klanten of de onbeschikbaarheid van bestelde onderdelen veel ernstiger.”
Er zijn meerdere redenen voor de kwetsbaarheid van kritieke bedrijfssystemen:
- Onvoldoende overzicht van het bedrijfsnetwerk met een registratie van systemen en hun gebruikers
- Ontbrekende monitoringtools die inzicht zouden geven in de werking van systemen
- Migratie en transformatie naar de cloud, waardoor bedrijven als het ware worden ontslagen van verantwoordelijkheid voor gegevens die elders zijn opgeslagen
- Transformatie naar nieuwe technologieën, zoals AI, en hun invloed op kritieke systemen
- Interne silo's en problemen met proceseigenaarschap, vooral bij grotere bedrijven
- Een onzorgvuldige gebruiker of beheerder die geen rekening houdt met de behoeften van kritieke applicaties
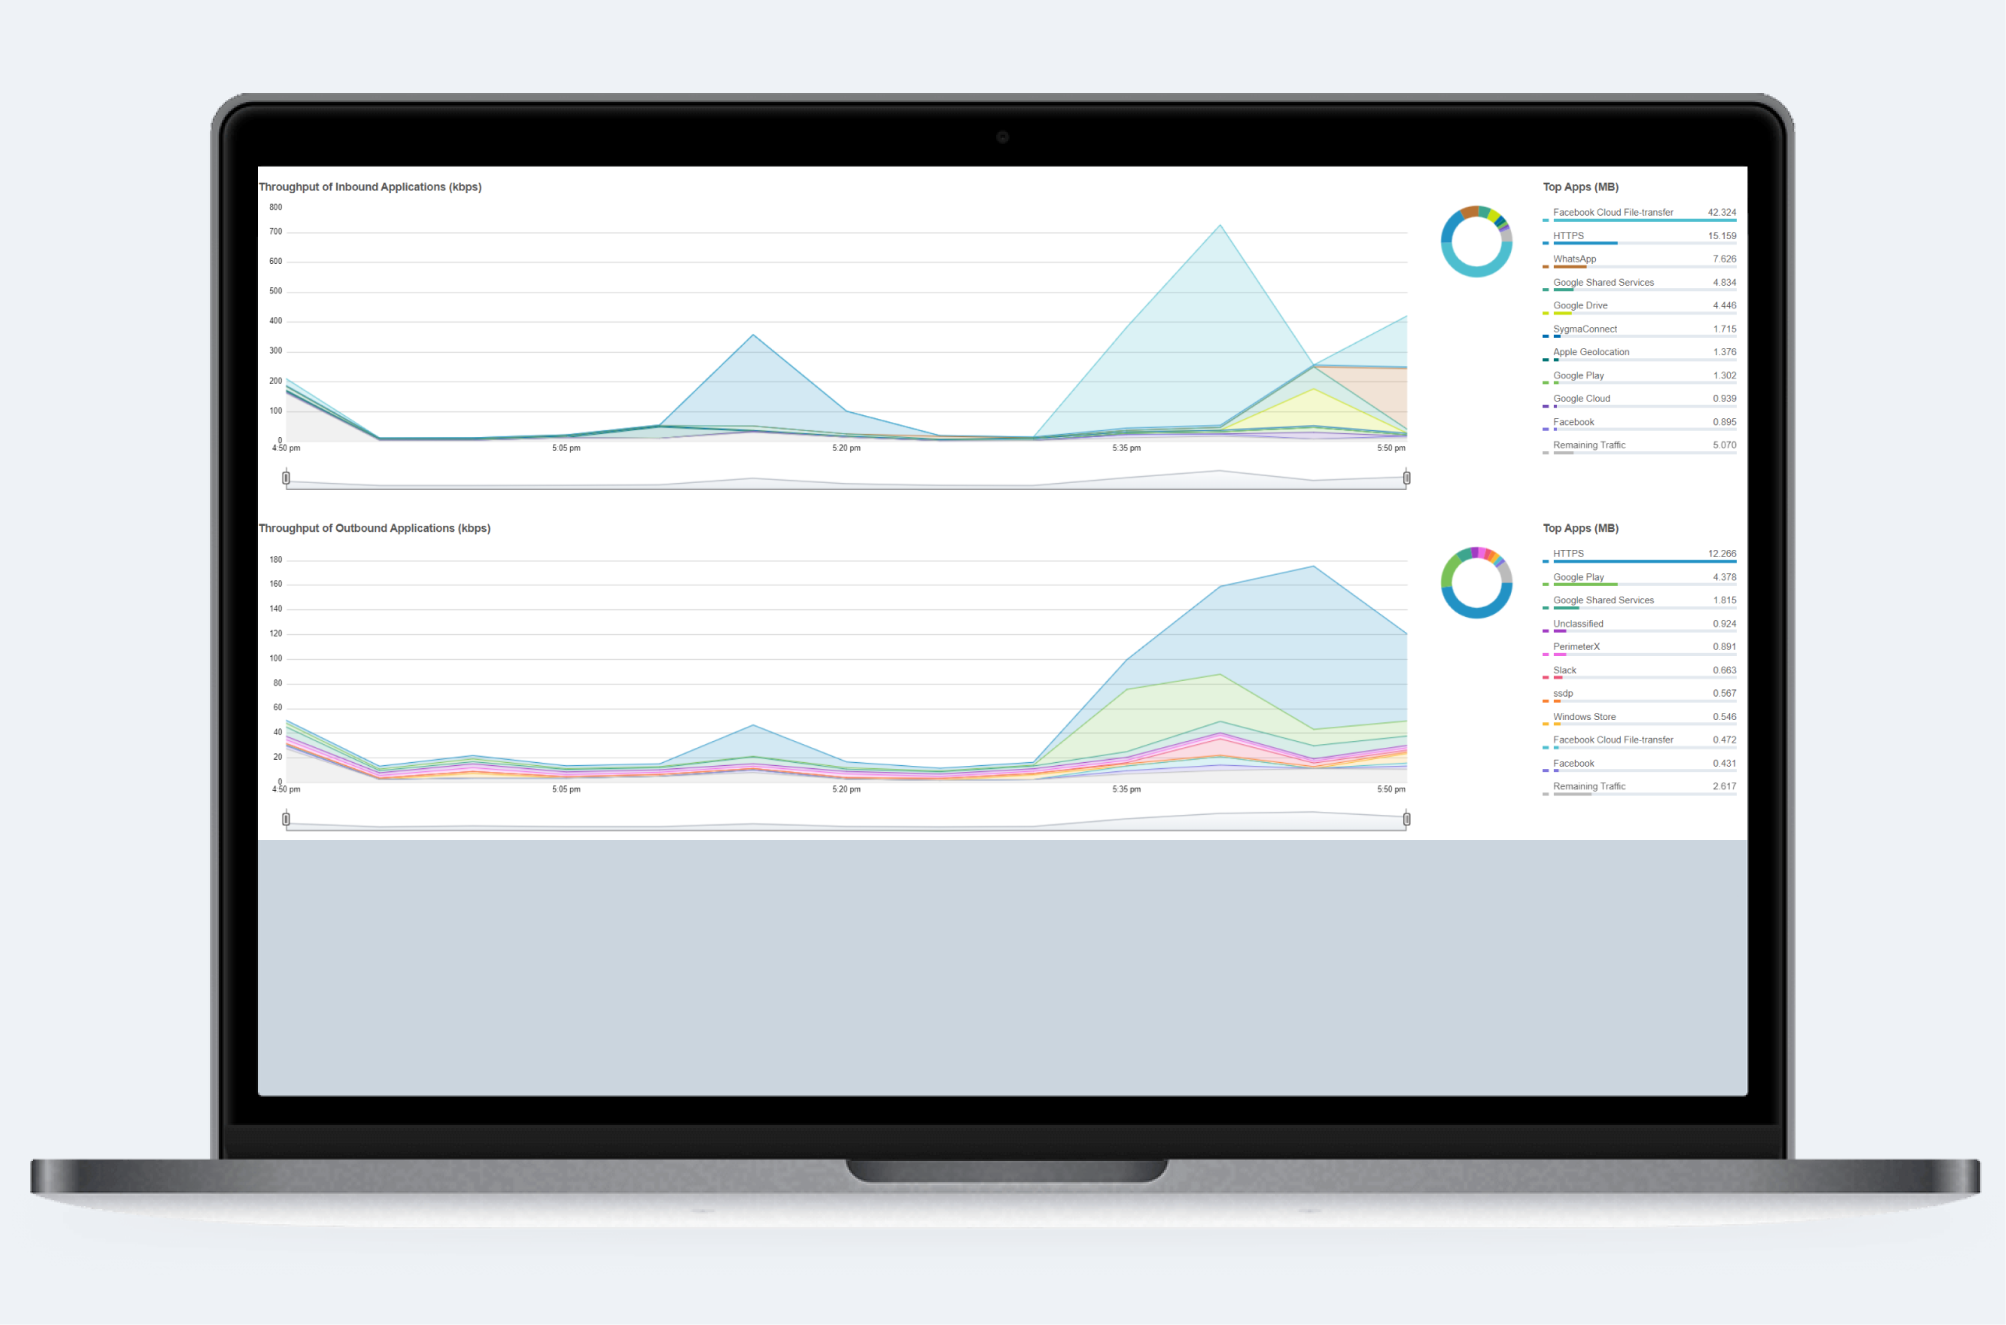
Bedrijven zouden daarom kritieke systemen correct moeten kunnen bepalen, hun zwakke punten identificeren, ze consequent beveiligen en zo de risico's op kritieke incidenten aanzienlijk verminderen – zoals onder meer vereist in het kader van de NIS 2-richtlijn. GFI Software presenteerde voor de doeleinden van NIS 2 de combinatie van tools GFI ClearView en GFI LanGuard. GFI ClearView maakt uitgebreide netwerkmonitoring, optimalisatie van de werking van bedrijfsapplicaties en realtimeanalyse mogelijk. GFI LanGuard werkt als beveiligingsconsultant die het netwerk scant, de gebruikte apparaten en software inventariseert en ontbrekende patches installeert.
Auteur van het artikel: ZEBR.ai-redactie






