

Kilit sistemlerin belirlenememesi, güvenliklerinin yetersiz değerlendirilmesine ve ciddi operasyonel kesinti risklerinin artmasına yol açıyor
PRAG, 27 Kasım 2024 – Kurumsal ağlarda güvenlik çözümleri tedarikçisi GFI Software, bir kuruluşta kritik BT sistemlerinin yanlış belirlenmesinin bu sistemlerin zayıf korunmasına ve siber saldırı durumunda iş sürekliliğinin ciddi şekilde bozulmasına yol açtığını belirtti. Kritik varlıkların öneminin anlaşılmamasının yanı sıra, güvenlik sorunlarının başlıca nedenleri kurumsal ağdaki sistemlerin yetersiz envanteri ve işleyişleri hakkında doğru bir genel görünüm sağlayacak izleme araçlarının eksikliğidir.
GFI Software tarafından şirketlerindeki en önemli BT varlıkları hakkında sorulan Çek ve Slovak müşteriler, büyük çoğunlukla dosya ve veritabanı sunucularını (%72) belirtirken, bunları %19 ile e-posta sunucuları, %6 ile CRM sistemleri ve katılımcıların %3'ü ile ağ bileşenleri izledi. Ancak gerçekte, işletmenin faaliyetlerini tamamen farklı bir BT altyapısı bölümünün kesintisi durdurabilir ve bu bölüm çoğu zaman korunmamakta ve yedeklenmemektedir.
„Şirketler sıklıkla, kritik BT sistemlerinin örneğin bordro muhasebesi, sunucular veya uç nokta cihazları olduğunu düşünür,“ dedi GFI Software Global Satış Mühendisliği Başkan Yardımcısı Jozef Kačala. „Oysa işletmeyi gerçekte durduracak olan kritik unsurlar daha çok depo sistemleri, elektronik posta veya iş ortağı portalları gibi çözümlerdir. Maaş ödemelerinin birkaç gün gecikmesi elbette hoş değildir, ancak iş açısından müşterilerle iletişimin birkaç gün kesilmesi veya sipariş edilen parçaların erişilemez olması çok daha ciddidir.“
Kritik kurumsal sistemlerin zafiyetinin birden fazla nedeni vardır:
- Sistemlerin ve kullanıcılarının envanterini sağlayan kurumsal ağ hakkında yetersiz görünürlük
- Sistemlerin işleyişi hakkında genel görünüm sağlayacak izleme araçlarının eksikliği
- Şirketleri başka yerde depolanan verilerden sorumluluktan adeta kurtaran buluta geçiş ve dönüşüm
- AI gibi yeni teknolojilere geçiş ve bunların kritik sistemler üzerindeki etkisi
- Özellikle büyük şirketlerde iç silolar ve süreç sahipliğiyle ilgili sorunlar
- Kritik uygulamaların ihtiyaçlarına saygı göstermeyen dikkatsiz bir kullanıcı veya yönetici
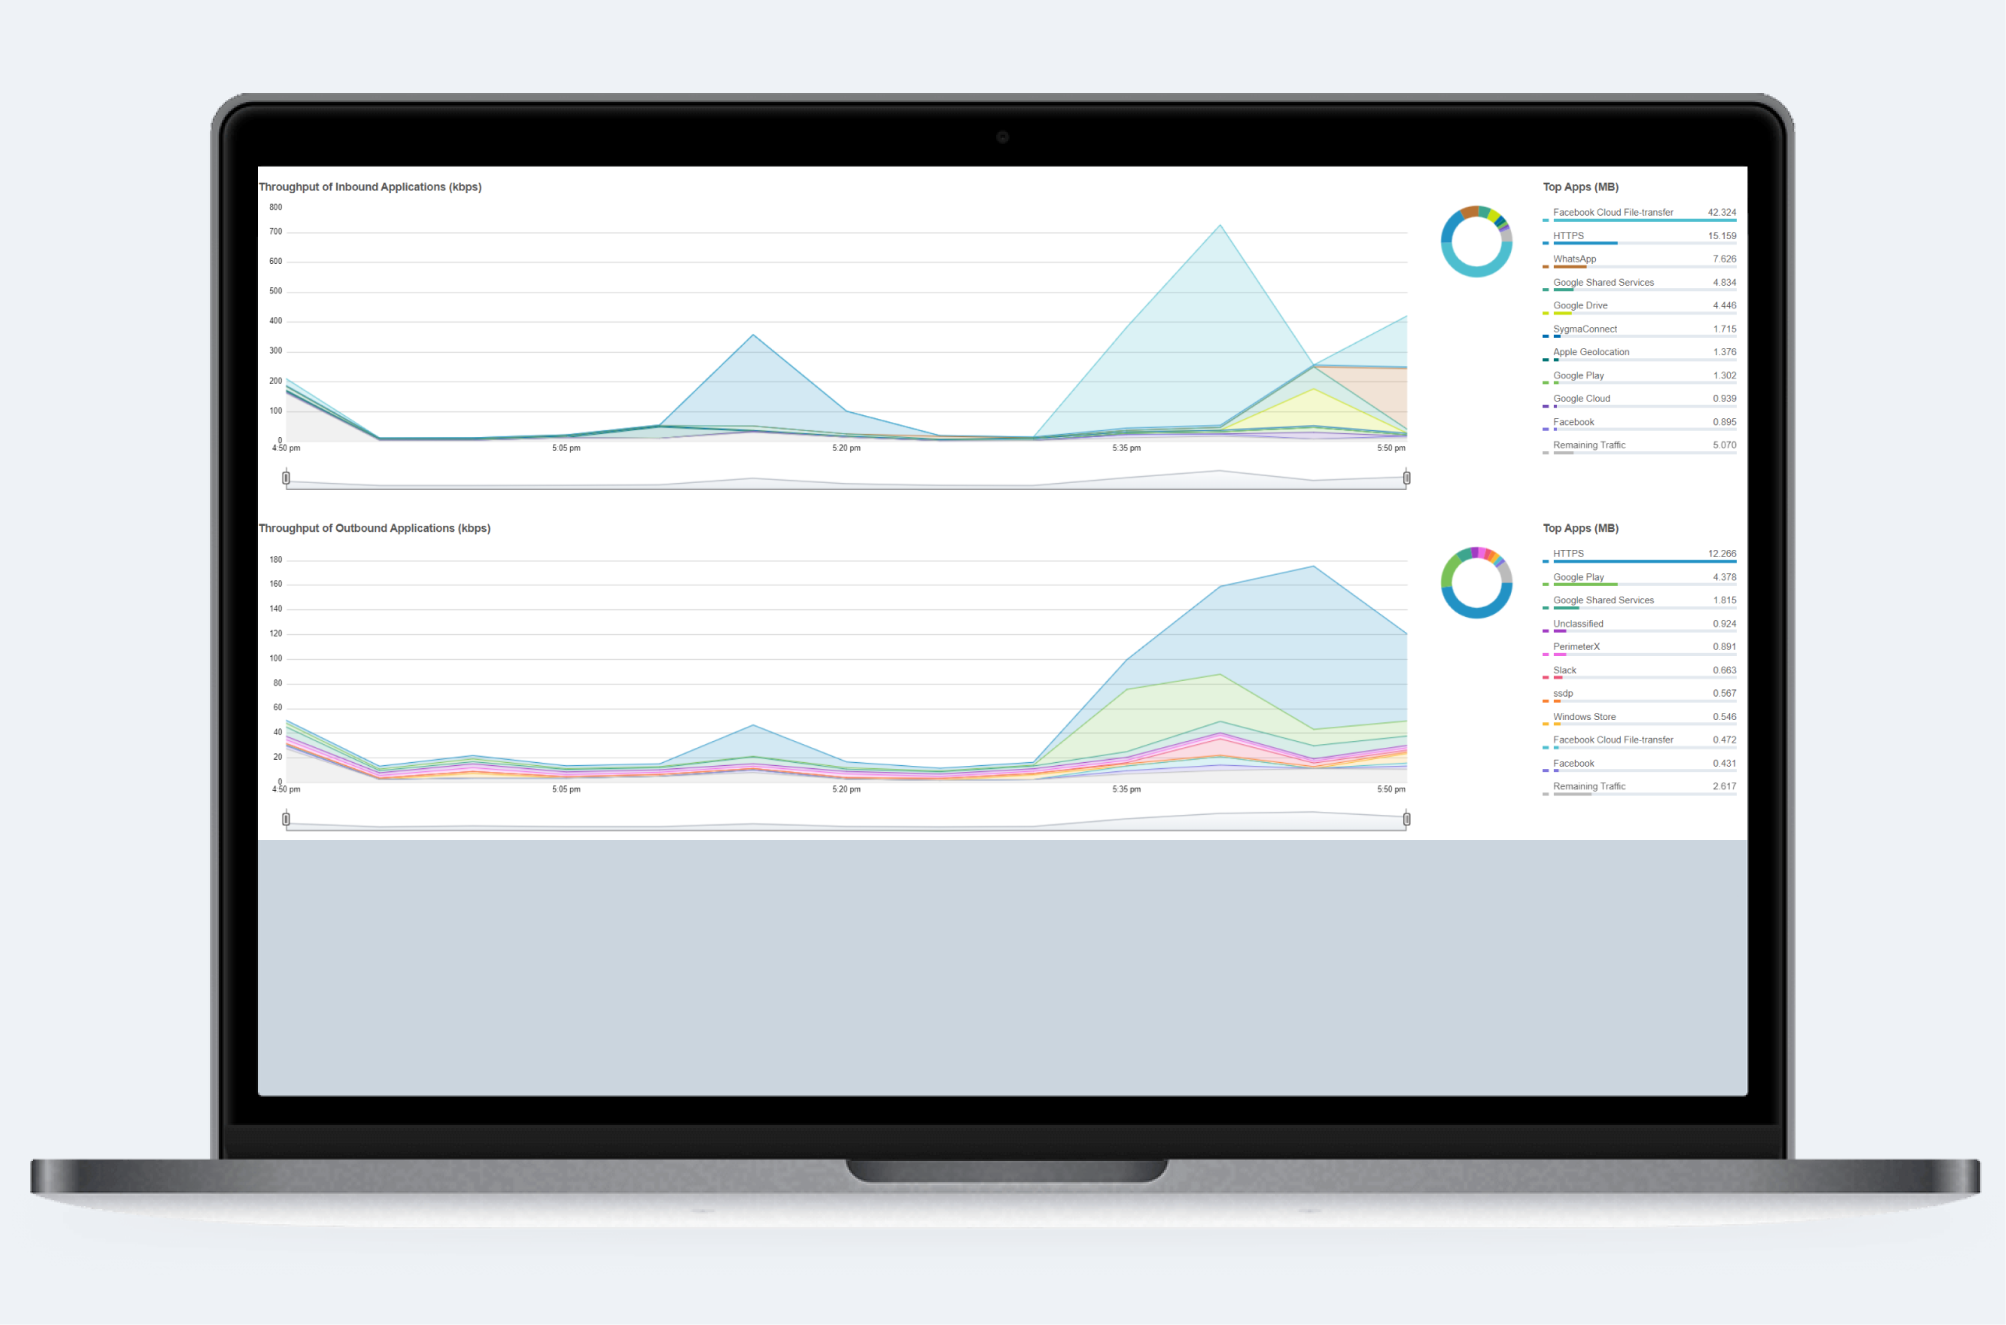
Bu nedenle işletmeler kritik sistemleri doğru şekilde belirleyebilmeli, zayıf noktalarını tespit etmeli, titizlikle güvence altına almalı ve böylece NIS 2 Direktifi kapsamında da zorunlu kılınan kritik olay risklerini önemli ölçüde azaltmalıdır. GFI Software, NIS 2 amacıyla GFI ClearView ve GFI LanGuard araçlarının bir kombinasyonunu sundu. GFI ClearView, kapsamlı ağ izleme, kurumsal uygulamaların işleyişini optimize etme ve gerçek zamanlı analiz olanağı sağlar. GFI LanGuard ağı tarayan, kullanılan cihaz ve yazılımların envanterini çıkaran ve eksik yamaları yükleyen bir güvenlik danışmanı gibi çalışır.
Makale yazarı: ZEBR.ai editör ekibi






