

Pamundësia për të përcaktuar sistemet kyçe çon në nënvlerësimin e sigurisë së tyre dhe në rritjen e rrezikut të ndërprerjeve serioze të funksionimit
PRAGË, 27 nëntor 2024 – Kompania GFI Software, furnizues i zgjidhjeve të sigurisë në rrjetet e ndërmarrjeve, deklaroi se përcaktimi i gabuar i sistemeve kritike të IT-së në një kompani çon në sigurinë e tyre të dobët dhe, në rast të një sulmi kibernetik, madje në një cenim serioz të vazhdimësisë së biznesit. Përveç moskuptimit të rëndësisë së aseteve kritike, arsyet kryesore të problemeve të sigurisë janë dokumentimi i pamjaftueshëm i sistemeve në rrjetin e kompanisë dhe mungesa e mjeteve të monitorimit që do të ofronin një pasqyrë të saktë të funksionimit të tyre.
Klientët çekë dhe sllovakë, të cilët u pyetën nga GFI Software për asetet më të rëndësishme të IT-së në kompaninë e tyre, në shumicën dërrmuese përmendën serverët e skedarëve dhe bazave të të dhënave (72 %), të ndjekur nga serverët e postës me 19 %, sistemet CRM me 6 % dhe elementet e rrjetit me 3 % të të anketuarve. Në realitet, funksionimi i kompanisë do të ndalej nga ndërprerja e një pjese krejt tjetër të infrastrukturës së IT-së, e cila shpesh nuk është as e siguruar dhe as e kopjuar.
„Kompanitë shpesh mendojnë se sistemet e tyre kyçe të IT-së janë, për shembull, kontabiliteti i pagave, serverët ose pajisjet fundore,“ tha Jozef Kačala, Zëvendëspresident i Inxhinierisë Globale të Shitjeve në GFI Software. „Ndërkohë, ato kritike, pa të cilat biznesi në të vërtetë do të ndalej, janë më tepër zgjidhje si sistemet e magazinimit, posta elektronike ose portalet e partnerëve. Vonesa e pagesave për disa ditë sigurisht që është e pakëndshme, por nga këndvështrimi i biznesit, një ndërprerje disa ditore e komunikimit me klientët ose mosdisponueshmëria e pjesëve të porositura është shumë më serioze.“
Ka disa arsye për cenueshmërinë e sistemeve kritike të kompanive:
- Pasqyrë e pamjaftueshme e rrjetit të kompanisë, e cila ofron regjistrimin e sistemeve dhe përdoruesve të tyre
- Mungesa e mjeteve të monitorimit që do të ofronin një pasqyrë të funksionimit të sistemeve
- Migrimi dhe transformimi në cloud, që sikur i çliron kompanitë nga përgjegjësia për të dhënat e ruajtura diku tjetër
- Transformimi drejt teknologjive të reja, si p.sh. AI, dhe ndikimi i tyre në sistemet kritike
- Izolimet e brendshme dhe problemet me pronësinë e proceseve, veçanërisht në kompanitë më të mëdha
- Përdorues ose administrator i pakujdesshëm që nuk respekton nevojat e aplikacioneve kritike
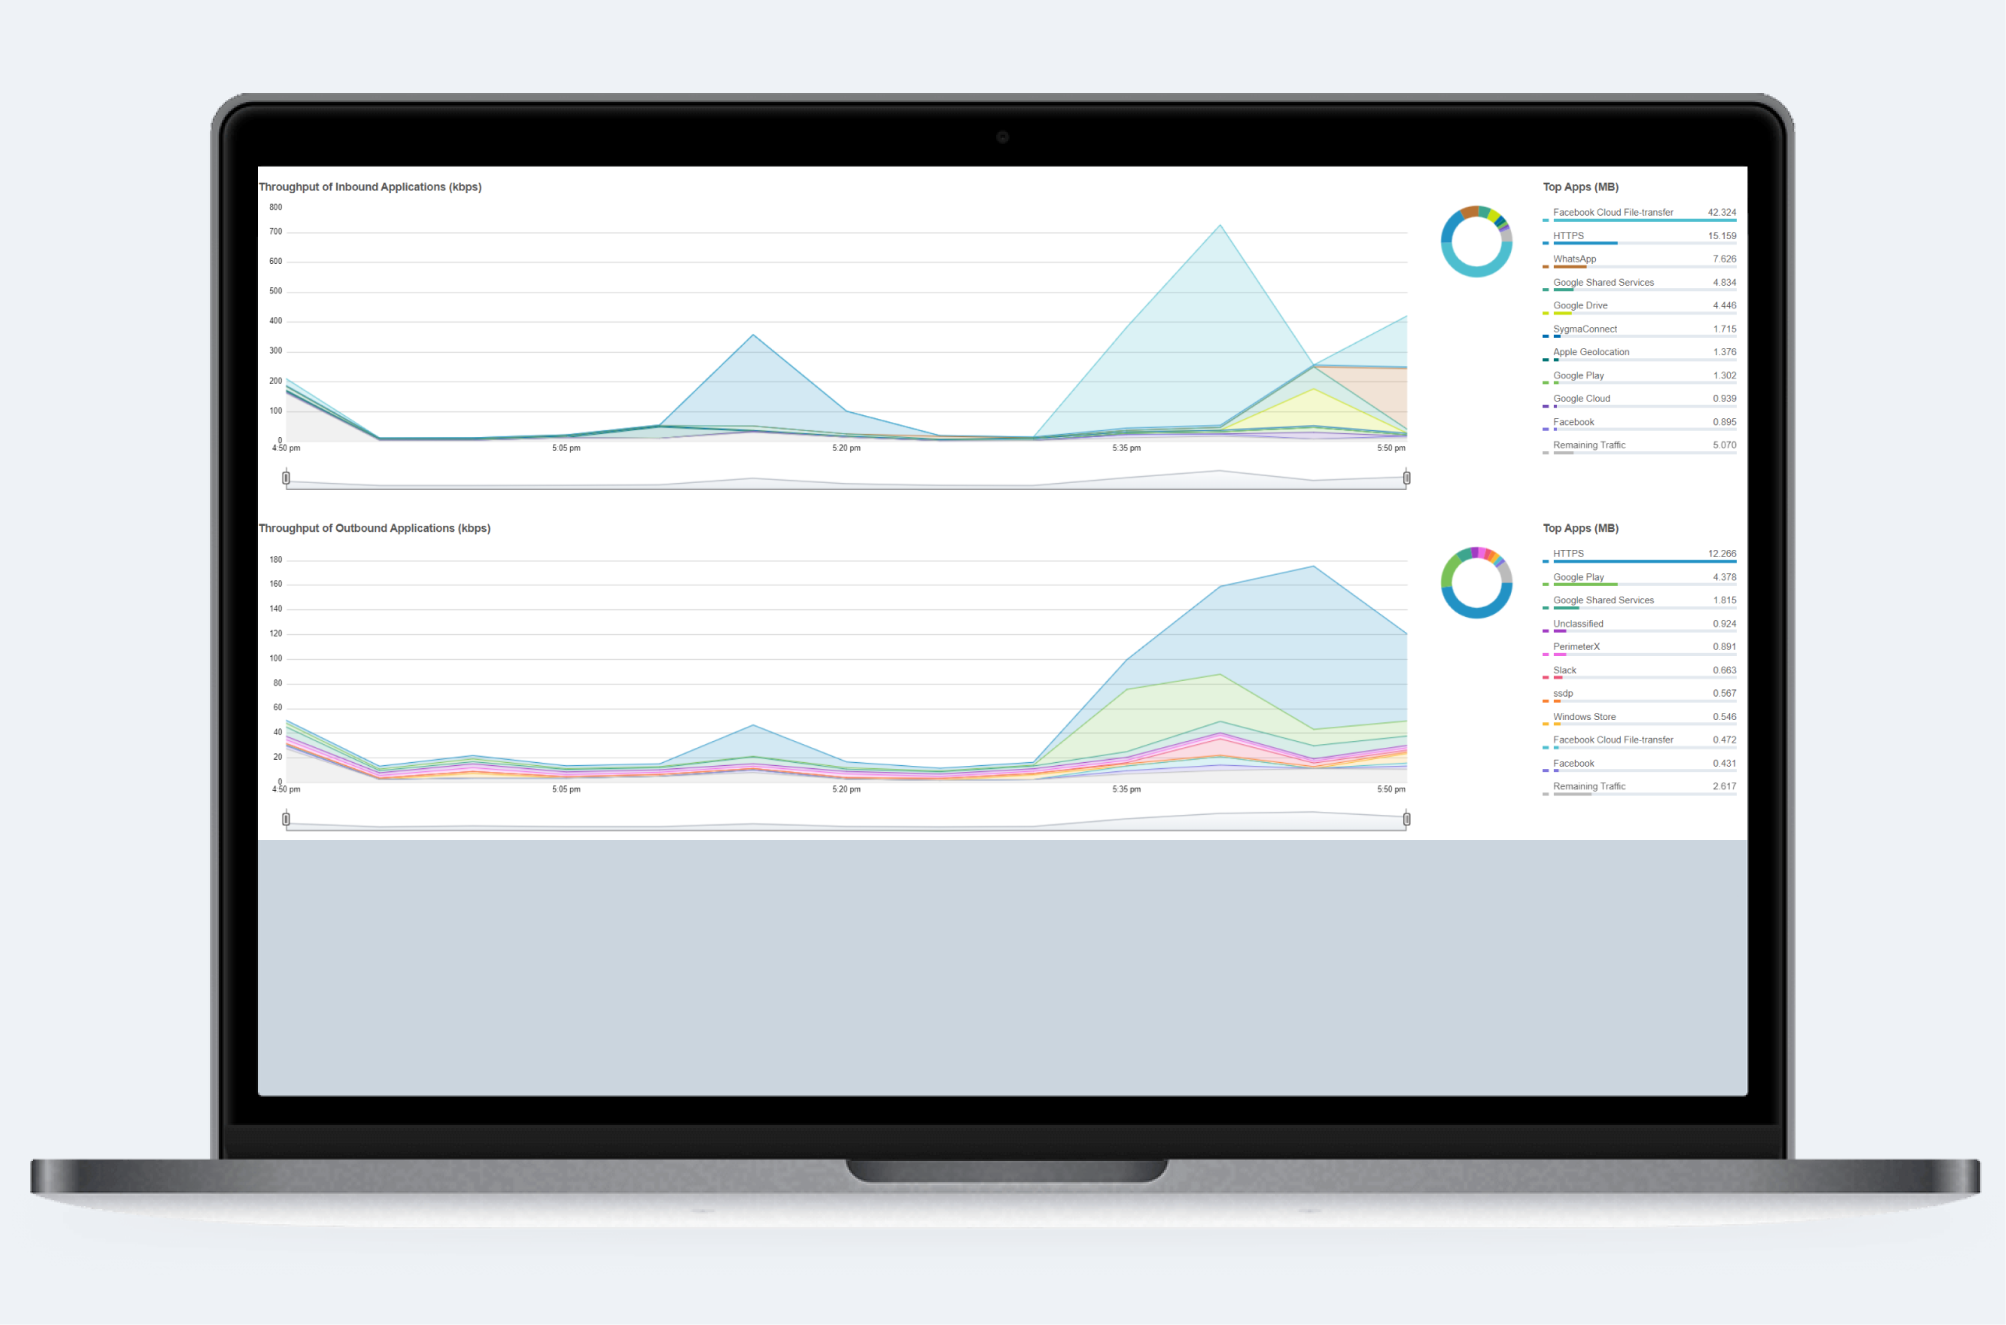
Prandaj, ndërmarrjet duhet të jenë në gjendje t'i përcaktojnë saktë sistemet kritike, të identifikojnë pikat e tyre të dobëta, t'i sigurojnë ato me kujdes dhe kështu të reduktojnë ndjeshëm rreziqet e incidenteve kritike – siç kërkohet, ndër të tjera, nga direktiva NIS 2. Për qëllimet e NIS 2, GFI Software prezantoi kombinimin e mjeteve GFI ClearView dhe GFI LanGuard. GFI ClearView mundëson monitorim gjithëpërfshirës të rrjetit, optimizimin e funksionimit të aplikacioneve të kompanisë dhe analizë në kohë reale. GFI LanGuard funksionon si një konsulent sigurie që skanon rrjetin, inventarizon pajisjet dhe softuerin e përdorur dhe instalon përditësimet që mungojnë.
Autori i artikullit: Redaksia ZEBR.ai



