

Nemogućnost određivanja ključnih sistema dovodi do potcjenjivanja njihove sigurnosti i povećanja rizika od ozbiljnih operativnih prekida
PRAG, 27. novembra 2024. – Kompanija GFI Software, dobavljač sigurnosnih rješenja u poslovnim mrežama, navela je da pogrešno određivanje kritičnih IT sistema u kompaniji dovodi do njihove slabe zaštite i, u slučaju kibernetičkog napada, čak do ozbiljnog narušavanja kontinuiteta poslovanja. Pored nerazumijevanja važnosti kritične imovine, glavni razlozi sigurnosnih problema su nedovoljna evidencija sistema u poslovnoj mreži i nedostatak alata za nadzor koji bi pružili precizan pregled njihovog funkcioniranja.
Češki i slovački korisnici koje je GFI Software anketirao o najvažnijoj IT imovini u njihovoj kompaniji, u velikoj većini naveli su datotečne i baze podataka servere (72 %), zatim mail servere s 19 %, CRM sisteme sa 6 % i mrežne elemente s 3 % ispitanika. U stvarnosti bi, međutim, poslovanje kompanije zaustavio prekid rada sasvim drugog dijela IT infrastrukture, koji je često nezaštićen i bez sigurnosne kopije.
„Kompanije često smatraju da su njihovi ključni IT sistemi, naprimjer, obračun plata, serveri ili krajnji uređaji“, rekao je Jozef Kačala, potpredsjednik globalnog prodajnog inženjeringa u kompaniji GFI Software. „Međutim, kritični sistemi bez kojih bi poslovanje zaista stalo prije su rješenja poput skladišnih sistema, elektroničke pošte ili partnerskih portala. Kašnjenje isplate plata nekoliko dana svakako je neugodno, ali iz poslovne perspektive višednevni prekid komunikacije s kupcima ili nedostupnost naručenih dijelova mnogo je ozbiljniji.“
Postoji više razloga ranjivosti kritičnih poslovnih sistema:
- Nedovoljan pregled poslovne mreže koji osigurava evidenciju sistema i njihovih korisnika
- Nedostatak alata za nadzor koji bi pružili pregled funkcioniranja sistema
- Migracija i transformacija u oblak, koja kompanije kao da oslobađa odgovornosti za podatke pohranjene drugdje
- Transformacija na nove tehnologije poput AI-ja i njihov utjecaj na kritične sisteme
- Interni silosi i problemi s vlasništvom nad procesima, posebno u većim kompanijama
- Neobazriv korisnik ili administrator koji ne poštuje potrebe kritičnih aplikacija
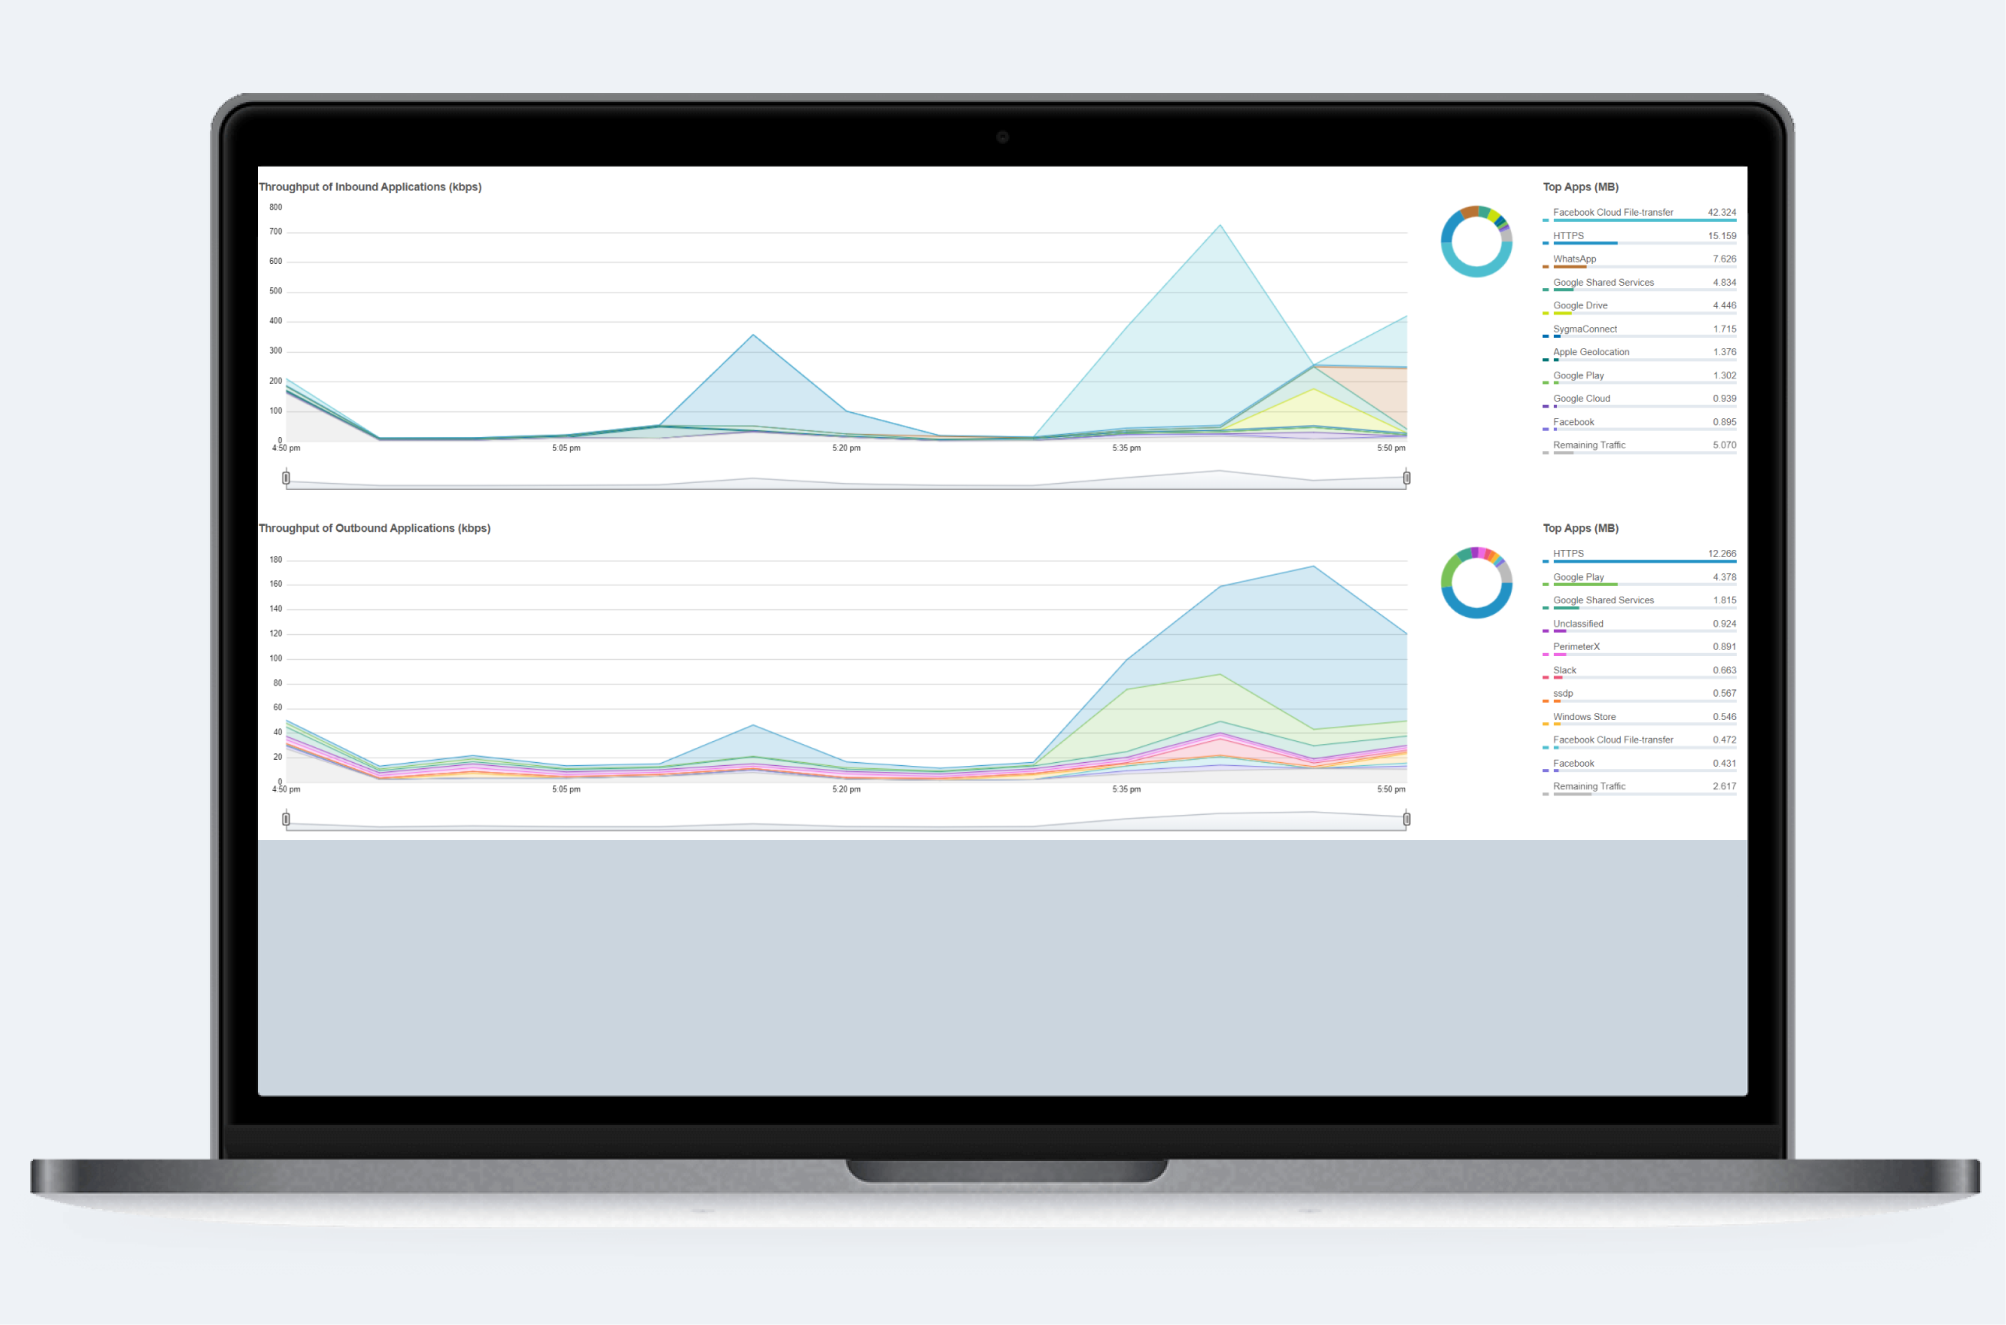
Kompanije bi stoga trebale znati pravilno odrediti kritične sisteme, identificirati njihove slabe tačke, dosljedno ih zaštititi i time značajno smanjiti rizike od kritičnih incidenata – što se, između ostalog, zahtijeva Direktivom NIS 2. GFI Software je za potrebe NIS 2 predstavio kombinaciju alata GFI ClearView i GFI LanGuard. GFI ClearView omogućava sveobuhvatan nadzor mreže, optimizaciju rada poslovnih aplikacija i analizu u stvarnom vremenu. GFI LanGuard funkcionira kao sigurnosni konsultant koji skenira mrežu, evidentira korištene uređaje i softver te instalira nedostajuće zakrpe.
Autor članka: Redakcija ZEBR.ai






